哈喽大家好,我是咸鱼
我们知道 SSL 证书是会过期的,一旦过期之后需要重新申请。如果没有及时更换证书的话,就有可能导致网站出问题,给公司业务带来一定的影响
所以说我们要每隔一定时间去检查网站上的 SSL 证书是否过期
如果公司业务体量较大的话,肯定不止一个域名,而一个域名后面又会对应着多台机器,如果我们手动输入命令一台台检测的话,所需要的精力和时间是很大的
那么今天咸鱼跟大家介绍一个自己平常在用的自动检测 SSL 过期时间的 shell 脚本
完整代码在文末
前面我们说到,一个公司(一个业务)底下可能会有多个域名多个 IP 地址,所以说我们需要整理出来放到一个文件里面,如下所示

整理出来之后,后面只需要循环遍历 domain.txt 中的每一行内容,然后把域名和 ip 地址分别提取出来一个一个去检测就行了
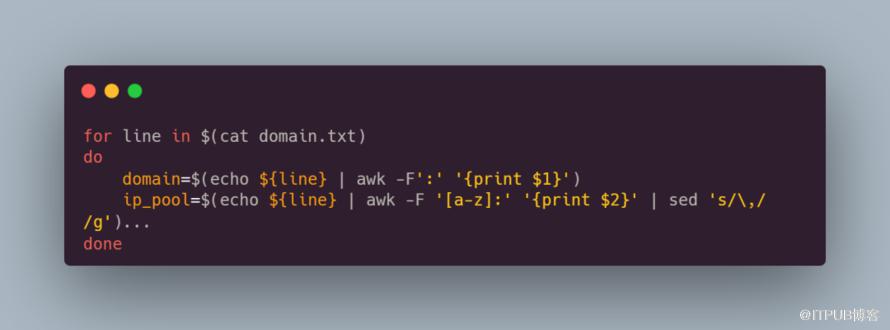
首先我们对 domain.txt 中的内容进行循环遍历,提取出域名和 ip 池
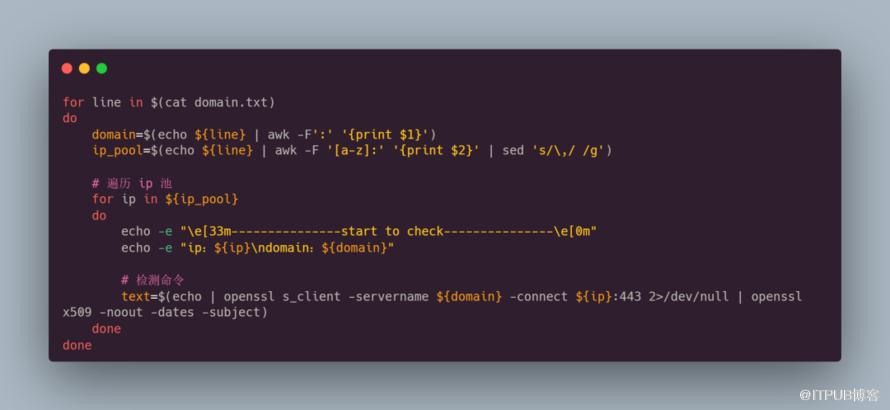
然后再遍历 ip 池,取出每一个 ip 地址,然后执行检测命令,把检测到的结果存进 text 变量里
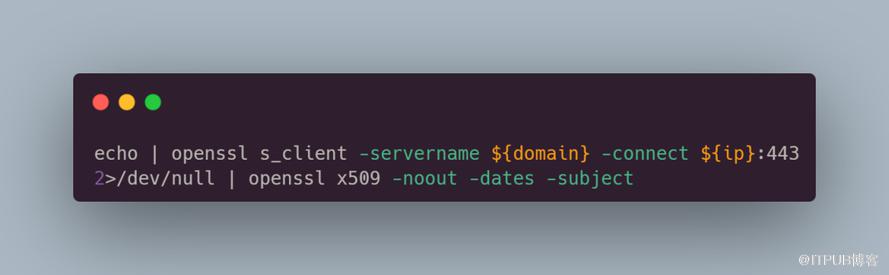
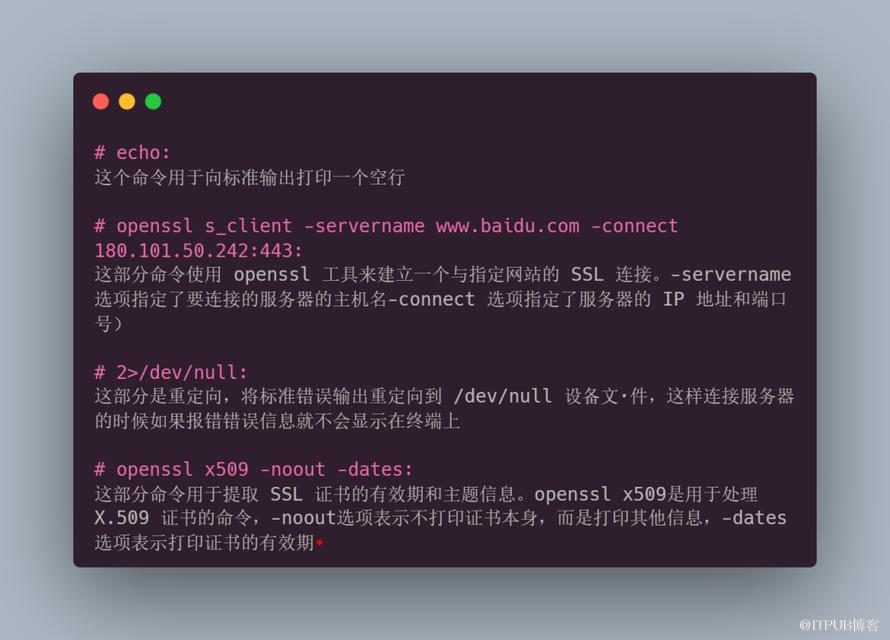
我们着重看下检测命令
输出信息如下(即 text 变量内容)

其中 notBefore 是开始时间,notAfter 是过期时间
需要注意的是,如果提取不到 SSL 证书的信息,那么 text 里面是没有内容的,所以在检测过期时间之前我们需要判断一下
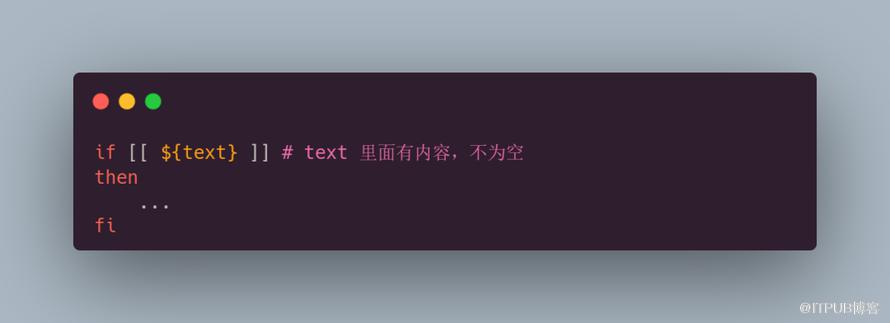
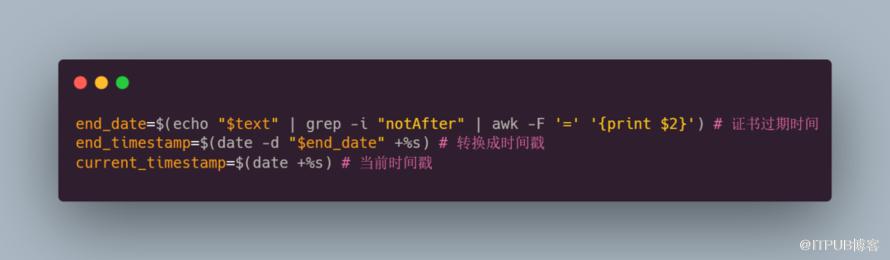
然后我们提取出输出的 SSL 证书信息中 notAfter 的值,然后转换成时间戳的形式,并且求出当前的时间戳
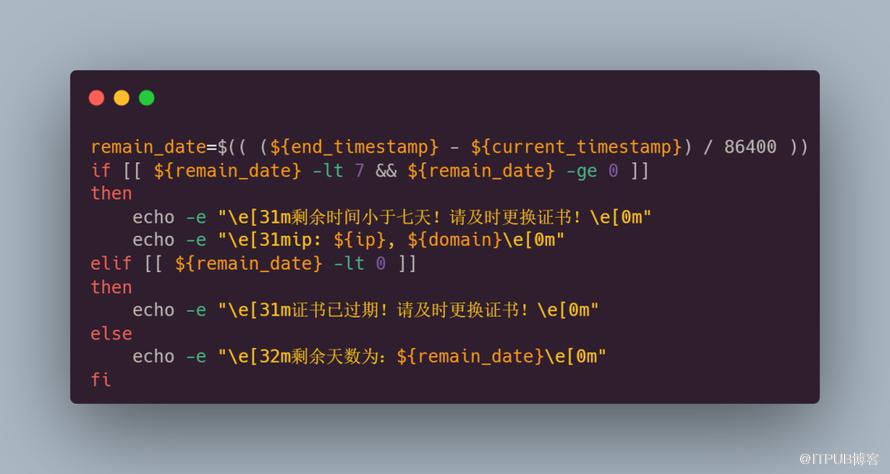
最后我们用过期时间减去当前时间,得出剩余时间,再对剩余时间做判断
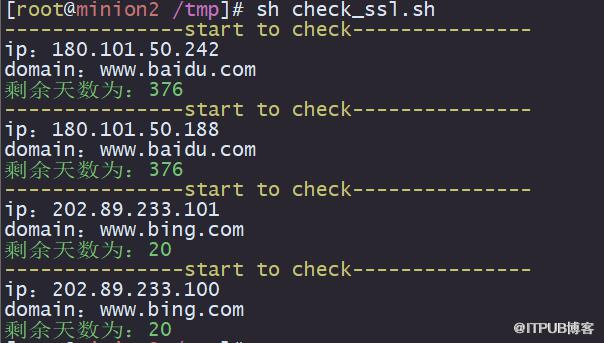
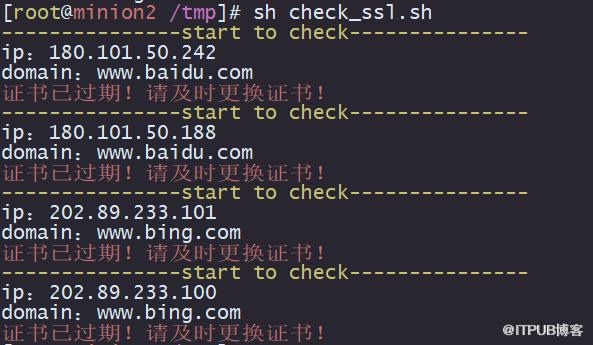
我们来看下执行结果:
证书未过期
证书快过期

证书已过期
for line in $(cat domain.txt)dodomain=$(echo ${line} | awk -F':' '{print $1}')ip_pool=$(echo ${line} | awk -F '[a-z]:' '{print $2}' | sed 's/\,/ /g')for ip in ${ip_pool}doecho -e "\e[33m---------------start to check---------------\e[0m"echo -e "ip:${ip}\ndomain:${domain}"text=$(echo | openssl s_client -servername ${domain} -connect ${ip}:443 2>/dev/null | openssl x509 -noout -dates )# 判断命令是否执行成功,执行成功的话 text 变量里面是有内容的if [[ ${text} ]]thenend_date=$(echo "$text" | grep -i "notAfter" | awk -F '=' '{print $2}') # 证书过期时间end_timestamp=$(date -d "$end_date" +%s) # 转换成时间戳current_timestamp=$(date +%s) # 当前时间戳# 如果证书过期时间减去当前时间的天数小于七天的话,则提示需要准备更换证书了remain_date=$(( (${end_timestamp} - ${current_timestamp}) / 86400 ))if [[ ${remain_date} -lt 7 && ${remain_date} -ge 0 ]]thenecho -e "\e[31m剩余时间小于七天!请及时更换证书!\e[0m"echo -e "\e[31mip: ${ip}, ${domain}\e[0m"elif [[ ${remain_date} -lt 0 ]]thenecho -e "\e[31m证书已过期!请及时更换证书!\e[0m"elseecho -e "\e[32m剩余天数为:${remain_date}\e[0m"fielseecho -e "\e[31mError!${ip}\e[0m"echo -e "\e[31m${domain}\e[0m"fidonedone
感谢阅读,喜欢作者就动动小手[一键三连],这是我写作最大的动力
原文作者:咸鱼运维杂谈;如有侵权,请联系管理员删除。

