“上下文窗口之战”——即不断竞逐更大 Token 限制,并以实现完美推理为承诺的时代——已经结束。随着企业 AI 日趋成熟,一个明确的战略事实正从实际部署和研究中浮现出来: 最大的上下文并不等于最高的智能。
将大语言模型(LLM)当作全知全能的数据库,通过向其中“塞入”海量原始数据的方式来使用,已经被证明效率低下,并会导致推理脆弱、幻觉不可预测,以及高昂的推理成本。
2026 年的主流架构标准,是从 被动上下文(Passive Context)转向主动工具使用(Active Tool Use)。我们正在将系统从仅仅 读取信息,转变为能够自主 行动的智能体。然而,这一根本性的转变也带来了新的基础设施需求:需要专门的基础设施来管理由智能体连接关键内部系统所产生的 N×M 集成噩梦(N×M Integration Nightmare)。
TrueFoundry MCP Gateway 正是为成为这一中央控制平台而设计,旨在为智能体驱动型企业提供可量化的投资回报(ROI)、安全性和可扩展性。
1.性能需求:从上下文规模转向推理速度
去年有那么一段时间,向量数据库似乎已经过时了。既然可以直接把完整的 Jira 历史记录全部塞进 Gemini 1.5 或 Claude 3.5 的 Prompt 中,为什么还要对数据进行索引?
直觉上,这听起来确实合理。然而,近期一些严谨的研究却得出了相反的结论——论文 Context Length Alone Hurts LLM Performance Despite Perfect Retrieval( 仅仅增加上下文长度,即使检索完美,也会损害 LLM 性能)( )被 2025 年 EMNLP(顶级 AI 学术会议)接收,揭示了一个令人警醒的现实:尽管模型 能够从 100 万 Token 的“干草堆”中检索出特定的“针”,但它们对这些数据进行 推理的能力却会崩溃。
当一个智能体被迫处理 500 页日志来寻找一个错误时,噪声会压倒信号。模型可能会臆造出并不存在的关联,或者错过埋藏在第 203 页中的因果联系。
为了构建可靠的智能体,我们必须转变思路。我们不再直接把数据交给模型,而是为模型提供能够自行查询数据的 工具。
- 旧方式(上下文填充 / Context Stuffing):“这里是最近的 10,000 条 Jira 工单。哪些与支付 Bug 有关?” (高延迟,低推理准确率)
-
新方式(由 TrueFoundry MCP Gateway 实现):“这里有一个名为
search_jira的工具。使用它查找与‘支付 Bug’相关的工单。” (低延迟,高推理准确率)
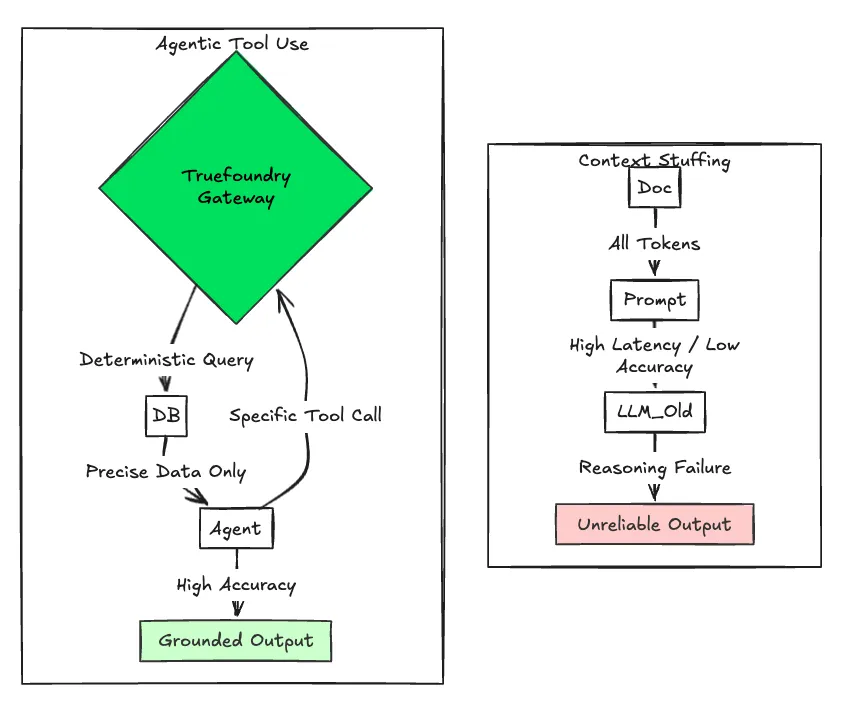
图 1:新方式 vs. 旧方式
这种转变能够保持上下文窗口整洁、保持推理能力敏锐,并使成本保持可预测。但与此同时,它也迫使 IT 部门管理数千个安全的工具连接。下面我们将详细介绍 TrueFoundry 如何帮助解决这一问题。
2. 解决大规模工具集成的复杂性(N×M 集成问题)
如今,在一家典型的企业中,你很可能有 50 个不同的 AI 智能体(DevOps 机器人、HR 助手、SQL 分析师),需要访问 50 个不同的内部系统(GitHub、BigQuery、Slack、Salesforce)。
如果没有标准化协议和中央网关,每个智能体团队都需要为每个工具自行构建连接器。最终,你会得到 N×M 个脆弱的集成关系。一旦 GitHub API 发生变化,十个不同的智能体可能会同时出现故障。
解决方案:虚拟 MCP 服务器(Virtual MCP Server)
TrueFoundry 通过虚拟 MCP 服务器(Virtual MCP Server)这一抽象层来解决这一问题。你无需让智能体直接连接实际的 API,而是将工具聚合到由统一管理的逻辑端点中。
你可以创建一个“ 财务智能体虚拟服务器(Finance Agent Virtual Server)”,并向其提供以下工具:
- 来自 BigQuery MCP Server 的
query_table工具。 - 来自 Stripe MCP Server 的
get_exchange_rate工具。
- 来自 Slack MCP Server 的
send_alert工具。
对于智能体而言,它看到的只有一个端点。Gateway 负责处理路由。
这样一来,平台工程师就可以替换后端实现(例如,从 Stripe 迁移到 Adyen),而无需修改智能体代码中的任何一行。
3. TrueFoundry MCP Gateway 的 ROI
为什么要购买 Gateway,而不是直接构建连接?数学计算很简单,而且结果非常明显。让我们来看一家运行着 10 个活跃智能体的中型企业,其实际运营情况。
场景:10 个智能体 × 每个智能体 5 个工具 = 50 个集成。
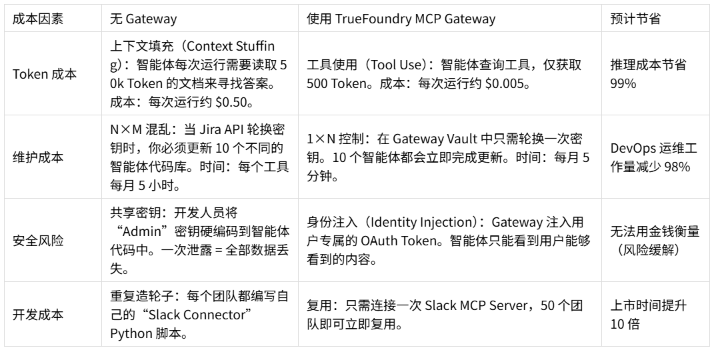
最终结论:对于一家每月运行 10 万次智能体调用的企业,从上下文填充转向由 TrueFoundry MCP Gateway 管理的工具使用,仅 Token 成本一项,每月就可以节省超过 50,000 美元,还不包括工程工时所带来的巨大节省。
4. 身份即新的安全边界:降低企业安全风险
也许智能体驱动型 AI(Agentic AI)最大的风险,就是赋予一个智能体“超级用户(Superuser)”或 Root 权限——也就是一个拥有广泛管理员权限的服务账户。如果一个自主编码智能体遭到入侵,你当然不希望它能够对整个生产数据库执行
DROP TABLE 操作。
TrueFoundry 通过 OAuth 2.0 身份注入(Identity Injection)解决这一问题。
-
场景:一名人类用户(Alice)要求智能体“在 Jira 中创建一个工单”。
-
拦截:Gateway 拦截这次工具调用。
-
注入:Gateway 检查 Alice 是否拥有 Jira 的有效 OAuth Token。如果有,Gateway 就会将 她的 Token 注入请求中。
结果: 智能体以 Alice 的名义,即代表 Alice(On-Behalf-Of,OBO)执行操作。它只能访问 Alice 能够访问的内容。没有共享密钥,也不会留下安全漏洞。
5. 通过混合 MCP 架构实现数据主权
虽然公共模型提供商功能强大,但你最有价值的数据——专有代码、客户个人身份信息(PII)、财务记录——通常存储在本地部署环境或私有 VPC 中。你不能简单地将这些数据直接传输给公共云上的智能体。
TrueFoundry 提供了一种独特的 混合 MCP 架构(Hybrid MCP Architecture) 。你可以将 MCP Gateway 部署在私有 VPC 内,或部署在本地数据中心。
- 本地执行(Local Execution):将敏感的 MCP Server(例如“生产数据库查询”)部署在数据附近。
- 安全隧道(Secure Tunneling):Gateway 仅向获得授权的智能体开放安全、加密的 WebSocket 或 HTTP 隧道。
- 无数据外流(No Data Egress):你的数据库凭证和原始数据永远不会离开你所控制的环境,除非经过身份认证的智能体明确请求这些数据;即使在这种情况下,数据也会受到 Gateway 的 PII 脱敏防护机制过滤。
这种架构允许你使用强大的云端推理模型(例如 Claude Opus 4.5 或 Google Gemini 2.5 Pro)来编排(orchestrate) 任务,同时实际的执行(execution)则安全地发生在你自己的硬件环境中。
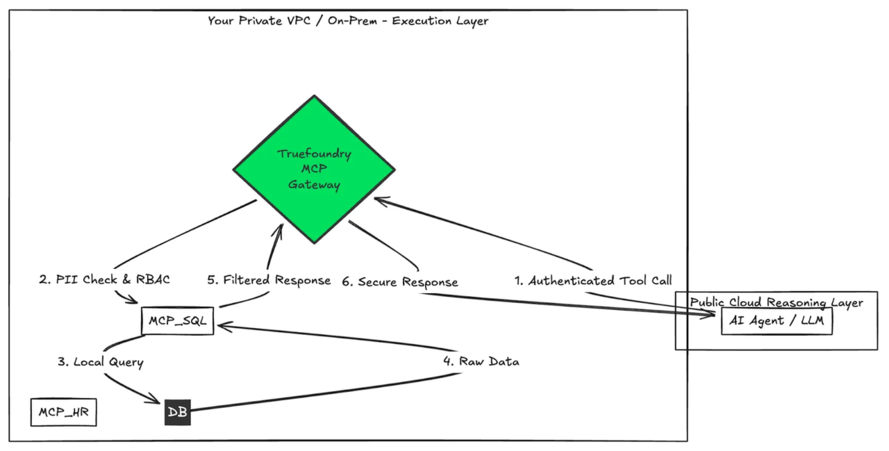
图 2:工作流示例
最终结论:基础设施才是护城河
在 2026 年,AI 智能体的“魔法”需要强大基础设施的“混凝土”作为支撑。你无法仅凭一台配有本地隧道的笔记本电脑运行关键任务级的自主智能体。你需要治理能力、可观测性和稳定性。
TrueFoundry MCP Gateway 为智能体驱动型企业提供了神经系统。它让你能够快速采用最新的模型,同时让数据始终立足于你的实际环境,并让安全团队能够安心使用。
来自 “ ITPUB博客 ” ,链接:https://blog.itpub.net/70026953/viewspace-3184587/ ,如需转载,请注明出处,否则将追究法律责任。

最新文章
- Redis 8.10 HIMPORT:更高效地批量写入 Hash 数据
- ReAct Agent 是什么:从推理—行动循环到生产环境实践
- LLM API 选型与集成:从模型调用到生产架构的实践指南
- Redis 安全公告:CVE-2026-81934 TLS 处理漏洞及修复建议
- 32条指导意见发布,金融AI进入“强治理”阶段:艾体宝Qdrant为何成为关键底座?
- 艾体宝Allegro Packets 正式发布网络万用表 AI 助手:让网络排障进入智能时代
- 艾体宝干货 | Qdrant如何从多层导航图搭建生产级向量检索?
- 从 UN R155 到 ISO 21434:汽车供应链为何正在要求 SBOM?
- 图数据库 + 大模型:连接型数据如何重塑企业AI应用范式
- 什么时候不该优先使用 GraphRAG?四类图检索收益有限的问题
