在企业网络环境中,“资产管理”的边界早已超越传统的服务器、交换机、防火墙、IP 地址与责任人登记簿。云资源、虚拟化、远程办公、IoT 设备、安全工具及业务系统的持续涌入,使网络资产演变为一张高度动态、强关联、跨系统交织的复杂数据网络。
传统资产管理系统的核心命题是——“我有哪些资产”。然而,在真实的运维与安全场景中,客户真正焦虑的问题往往更具深度:
- 这台服务器究竟归属于哪个业务系统?
- 某个高危漏洞会波及哪些关键资产?
- 一次网络变更是否直接触发了后续告警洪流?
- 某台交换机异常,将影响哪些应用和用户?
- 哪些资产未登记于 CMDB,却已活跃在流量、DNS 或漏洞扫描结果中?
- 某个公网 IP 背后,绑定着哪些主机、端口、服务、证书及风险?
这些问题远非一份静态资产台账所能承载。它们需要的不是清单,而是上下文——这正是 Arango 上下文数据平台在网络资产管理领域能够释放核心价值的切入点。
一、网络资产管理的核心问题:数据分散,关系缺失
在多数企业的实际环境中,网络资产相关数据散落在众多孤立系统之中:
- CMDB 承载资产基础信息(名称、型号、负责人、位置、业务归属);
- NMS/监控系统 记录设备状态、接口流量、CPU/内存、链路质量;
- 漏洞扫描器 输出 CVE、风险等级与修复建议;
- SIEM 汇聚安全日志与告警;
- EDR 留存终端进程、登录用户与威胁事件;
- IPAM 管理 IP 地址、网段及分配关系;
- DNS、DHCP、NetFlow、配置备份、云平台、工单系统 各自沉淀着资产相关线索。
然而,这些系统彼此割裂。CMDB 知晓服务器的负责人,却不知其当前漏洞状态;漏洞扫描器发现 CVE,却不了解该资产承载的业务重要性;流量分析系统能识别通信 IP,却无法映射到具体资产或应用;工单系统记录变更,却难以自动串联到后续告警。
企业并不缺乏数据,真正缺失的是将数据连接为知识的能力。
缺乏统一上下文层,网络资产管理只能停留在割裂的视图孤岛中:资产台账、漏洞风险、流量通信、告警事件、拓扑关系各自为政。运维与安全人员不得不在多个系统间反复跳转、手动比对与推理,效率低下,且极易遗漏关键关联。
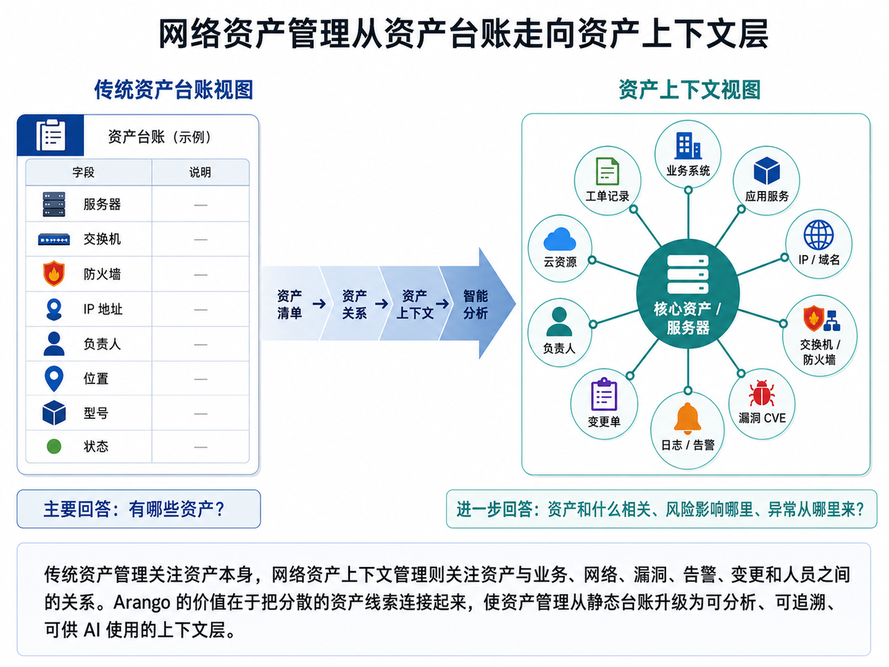
图 1:从资产台账到资产上下文层
二、Arango 的定位:不是替代 CMDB,而是构建资产上下文层
在讨论 Arango 是否适用于网络资产管理之前,需要厘清一个根本定位: Arango 不应被视作传统 ITAM 或 CMDB 的直接替代品。
若客户核心诉求是资产采购、入库、领用、折旧、报废、审批流程、软件授权、资产盘点与财务核算,那么成熟的 ITAM/ITSM/CMDB 产品依然是最佳选择。
Arango 的价值不在于取代,而在于整合——将现有系统的数据融合,构建一个面向分析、检索与 AI 驱动的网络资产上下文层。
简言之:传统 CMDB 回答“资产是什么”,Arango 则更擅长回答“资产之间有什么关系”。
在网络资产管理场景中,Arango 可充当中枢中间层,连接 CMDB、监控、日志、漏洞扫描、流量分析、配置管理、云平台及工单系统,将离散数据转化为统一的资产关系图谱。用户不仅能查询单资产属性,还能分析资产与业务、网络、漏洞、告警、变更及人员之间的多跳关联。
以一台服务器为例,其在平台中不再是孤立节点,而是被同时关联:
- IP、MAC、网段、VLAN;
- 交换机端口、防火墙策略、网络路径;
- 操作系统、应用服务、开放端口、证书;
- 漏洞、补丁、基线配置、风险等级;
- 业务系统、负责人、部门、供应商;
- 日志、告警、流量、变更单、历史工单。
这种结构化关系,正是网络资产管理从“台账记录”迈向“上下文智能”的关键一跃。
三、图模型:为什么天然契合网络资产场景
网络资产本身即具备图结构特质:
- 设备与设备存在链路;
- 服务器与应用存在承载;
- IP 与域名存在解析;
- 用户与资产存在登录;
- 漏洞与软件版本存在影响;
- 业务系统与基础设施存在依赖;
- 告警、日志、变更与资产存在时间与因果关联。
若将这些关系塞进传统二维表,势必依赖大量复杂 JOIN,查询链路越长,维护与理解成本越呈指数上升。图模型则天然擅长表达“点”与“边”——资产是点,漏洞是点,业务系统是点,负责人是点;网络连接、依赖、归属、暴露、通信、影响则构成边。
在图结构之上,许多网络资产管理中的棘手问题可转化为图遍历与路径分析:
- 从某个 CVE 出发,遍历所有受影响软件版本 → 安装这些版本的主机 → 关联的业务系统与负责人;
- 从核心交换机出发,向下遍历连接的服务器、应用与业务,评估故障影响半径;
- 从公网 IP 出发,关联域名、证书、开放端口、服务指纹、漏洞与历史告警,形成攻击面画像;
- 从变更单出发,关联涉及设备、配置项、后续告警与流量异常,判断是否为变更引发故障。
这些问题的本质并非单点查询,而是 关系推理——这正是图数据库与上下文数据平台的优势主场。
四、落地场景:Arango 在网络资产管理中的五个高价值切入点
统一资产画像
将 CMDB、漏洞扫描、EDR、NMS、IPAM、DNS、DHCP、云平台、日志系统等数据源汇聚于 Arango,以 IP、MAC、主机名、序列号、云实例 ID 等标识为锚点,构建资产 360° 视图。资产的基础信息、网络位置、通信关系、开放端口、漏洞风险、负责人、业务归属与历史告警,尽在一屏之中。
拓扑与依赖关系分析
将网络设备、接口、链路、服务器、应用与业务系统建模为关系图谱,可精准分析变更影响范围。例如,防火墙策略调整后,立即透视受影响的网段、服务与业务系统;链路异常时,快速溯源上下游关联应用。此能力对故障影响评估、变更风险控制及重大事件响应尤为关键。
漏洞影响面分析
传统漏洞管理止步于“资产存在漏洞”。而真实风险评估需结合资产重要性、网络暴露面、业务归属、攻击路径、历史告警与补丁状态。Arango 将 CVE、资产、软件版本、端口、业务系统、负责人与网络暴露关系编织成网,帮助用户精准排序修复优先级——不是所有高分漏洞都同样紧急,那些高风险 + 高暴露 + 高业务影响的组合才应优先处置。

图 3:漏洞影响面分析示例
变更影响分析
大量网络故障与变更相关,但变更、配置、监控、告警系统彼此分离。Arango 可将变更单、配置项、设备、接口、链路、告警、流量异常关联成链,辅助运维人员判断某次变更是否成为后续问题的诱因。例如:防火墙策略变更后业务访问失败,交换机配置调整后网段告警激增,云安全组修改后公网暴露面扩大——这些都可以通过上下文图谱进行关联追溯。
AI 运维助手
当网络资产上下文层就绪,企业便可在其上构建 AI Copilot。用户无需在多系统间手动检索,只需自然语言提问:
- “最近哪些核心资产风险最高?”
- “这个 IP 归属哪项资产,关联哪些业务?”
- “该漏洞会影响哪些生产系统?”
- “当前告警可能与哪次变更相关?”
- “哪些资产未登记 CMDB,却已出现在网络流量中?”
若底层仅有文档或日志向量检索,AI 难以准确回答——这些问题依赖资产关系、业务拓扑、安全上下文等结构化知识。Arango 的价值,恰在于为 AI 提供可信、可追溯、可查询的上下文数据地基。
五、参考架构:三层模型支撑智能上下文
基于 Arango 的网络资产上下文管理方案,建议采用三层架构:
- 数据源层:对接 CMDB、ITSM、NMS、SNMP、NetFlow、SIEM、EDR、漏洞扫描器、IPAM、DNS、DHCP、云平台、配置备份、工单系统等。
- Arango 上下文数据平台:
- Graph 表达资产、网络、业务、漏洞、告警、变更间的关系;
- Document 存储资产详情、配置快照、日志摘要、漏洞记录、工单内容;
- Search 支持 IP、主机名、CVE、端口、设备型号、配置字段等精确检索;
- Vector 支持相似故障、配置、告警及历史案例的语义检索;
- 治理能力 记录数据来源、更新时间、权限及证据链。
- 应用层:资产画像、拓扑视图、漏洞影响分析、攻击面分析、变更影响评估、根因分析、风险优先级排序、AI 运维助手。
该架构的核心优势在于:企业无需推倒现有 CMDB、监控或安全工具,只需通过 Arango 将既有数据连接成网,即可让原本沉默的数据释放出更高的分析价值。

图 2:基于 Arango 的网络资产上下文管理架构
六、边界认知:不做什么,与做什么同样重要
我们需要明白,清晰界定平台边界尤为关键:
- Arango 不是资产发现工具——资产发现仍依赖扫描器、NMS、EDR、云 API、IPAM、DNS、DHCP、流量分析等数据源。
- Arango 不是 ITSM 流程系统——审批、工单流转、采购报废、资产盘点等流程仍应由专业 ITSM/CMDB 承载。
- Arango 不是独立安全检测产品——它不替代 SIEM、NDR、EDR 或漏洞扫描器,而是将其结果进行关联、分析与上下文化。
- AI 能力依赖数据质量——若资产命名混乱、标识不统一、CMDB 长期失修、日志缺失、漏洞覆盖不足,则任何上下文平台均需先完成数据治理与实体对齐。
来自 “ ITPUB博客 ” ,链接:https://blog.itpub.net/70026953/viewspace-3175769/ ,如需转载,请注明出处,否则将追究法律责任。

最新文章
- 破解上下文陷阱,MCP Gateway筑牢企业AI基础设施护城河
- Redis 8.10 HIMPORT:更高效地批量写入 Hash 数据
- ReAct Agent 是什么:从推理—行动循环到生产环境实践
- LLM API 选型与集成:从模型调用到生产架构的实践指南
- Redis 安全公告:CVE-2026-81934 TLS 处理漏洞及修复建议
- 32条指导意见发布,金融AI进入“强治理”阶段:艾体宝Qdrant为何成为关键底座?
- 艾体宝Allegro Packets 正式发布网络万用表 AI 助手:让网络排障进入智能时代
- 艾体宝干货 | Qdrant如何从多层导航图搭建生产级向量检索?
- 从 UN R155 到 ISO 21434:汽车供应链为何正在要求 SBOM?
- 图数据库 + 大模型:连接型数据如何重塑企业AI应用范式
