构建使用 Anchor Browser 和 AgentCore payments 进行交易的智能体 | Amazon Web Services
使用 Anchor Browser 和 AgentCore payments 构建可进行交易的智能体
AI 智能体越来越需要访问按请求计费的 Web 资源。例如,高级数据集按查询收费,研究 API(应用程序编程接口) 按调用次数计费,付费墙出版商将内容置于付费之后。当 AI 智能体遇到这些资源之一时,服务器会返回 HTTP 402 Payment Required。智能体没有内置的支付机制,会话没有附加预算,也没有以编程方式满足请求的方法。任务会停滞,需要人工干预。
Anchor Browser with Agentic Payments 代表智能体处理机器对机器的支付工作流。它由 AWS Generative AI Innovation Center Partner Agent(智能体) Factory 合作开发,现已在 AWS Marketplace 上提供。本文将介绍 Anchor Browser 如何与 Amazon Bedrock AgentCore payments 集成,使 AI 智能体能够自主为受 x402 保护的页面和 API 付费。x402 协议是一种基于 HTTP 的机器对机器支付的开放标准。服务器会返回 402 Payment Required,并附带金额、可接受的支付方式以及智能体用于完成交易的支付地址。
Anchor Browser 是专为 AI 智能体构建的基于云的浏览器自动化解决方案。每个智能体会话都在托管浏览器环境中运行,该环境维护身份验证状态、处理导航、捕获网络请求,并提供页面交互的实时视图。
Amazon Bedrock AgentCore 提供大规模构建、连接和优化智能体的能力。Amazon Bedrock AgentCore payments 是 AgentCore 中一项完全托管的能力,AI 智能体可以使用它自主发现、访问和支付 API、Model Context Protocol (MCP) 服务器和 Web 内容。AgentCore payments 管理钱包连接,在基础设施层强制执行可配置的支出限制,并通过 x402 协议处理支付。它还通过 Amazon CloudWatch 提供对支付尝试、批准、拒绝和结算的可观测性。
当在 Anchor Browser 中运行的智能体遇到 402 响应时,AgentCore payments 会在配置的预算内授权并完成交易。工作流会继续运行,不会中断。
挑战
当自主智能体遇到受 x402 保护的资源时,工作流会停滞。智能体发出请求,例如获取高级研究报告或调用付费数据增强 API,服务器会返回 HTTP 402 Payment Required。如果没有支付机制,原本应自主运行的任务现在需要人工干预。
如今,开发人员必须构建整个支付栈。这项工作涉及四类复杂性:
支付协议处理
从 HTTP 响应中检测并解析 402 挑战,并将需要支付的响应与其他 4xx 错误区分开来。
使用商户期望的确切格式,构造带有加密证明的正确支付标头。
支持多种支付方案(exact、upto 和协议变体),而无需将供应商特定逻辑硬编码到智能体中。
在可能在挑战格式、支持的稳定币或结算时间上有所不同的 x402 商户实现之间保持兼容性。
安全与密钥管理
存储用于签署支付的私钥,需要在暴露于不可信输入的环境中实现安全的密钥存储。
管理钱包生命周期操作,包括密钥轮换、凭证刷新和提供商故障转移。
运维韧性
在保留会话状态、cookies 和请求上下文的同时,使用支付头重新提交原始请求。
提供幂等性,这对钱包操作至关重要。
在并发智能体执行中实施每会话和每交易的支出限制,并进行实时预算跟踪。
可观测性与合规性
在审计日志中记录每一次支付尝试、批准、拒绝和结算,以满足合规和对账需求。
如果没有托管支付服务,智能体必须内化整个支付栈。在每次返回 402 响应的 x402 保护调用中,智能体必须在内部编排完整的支付流程,包括:
签署证明。
附加正确的头。
重试请求。
结算交易。
记录结果。
上述每个步骤都需要开发者构建、保护和维护的自定义代码。图 1 展示了此架构。智能体包含八个紧密耦合的组件(钱包、私钥、预算控制、签署证明、附加头、重试逻辑、结算支付和日志记录)。智能体连接到 x402 API,402 质询向后流动,重试向前流动。
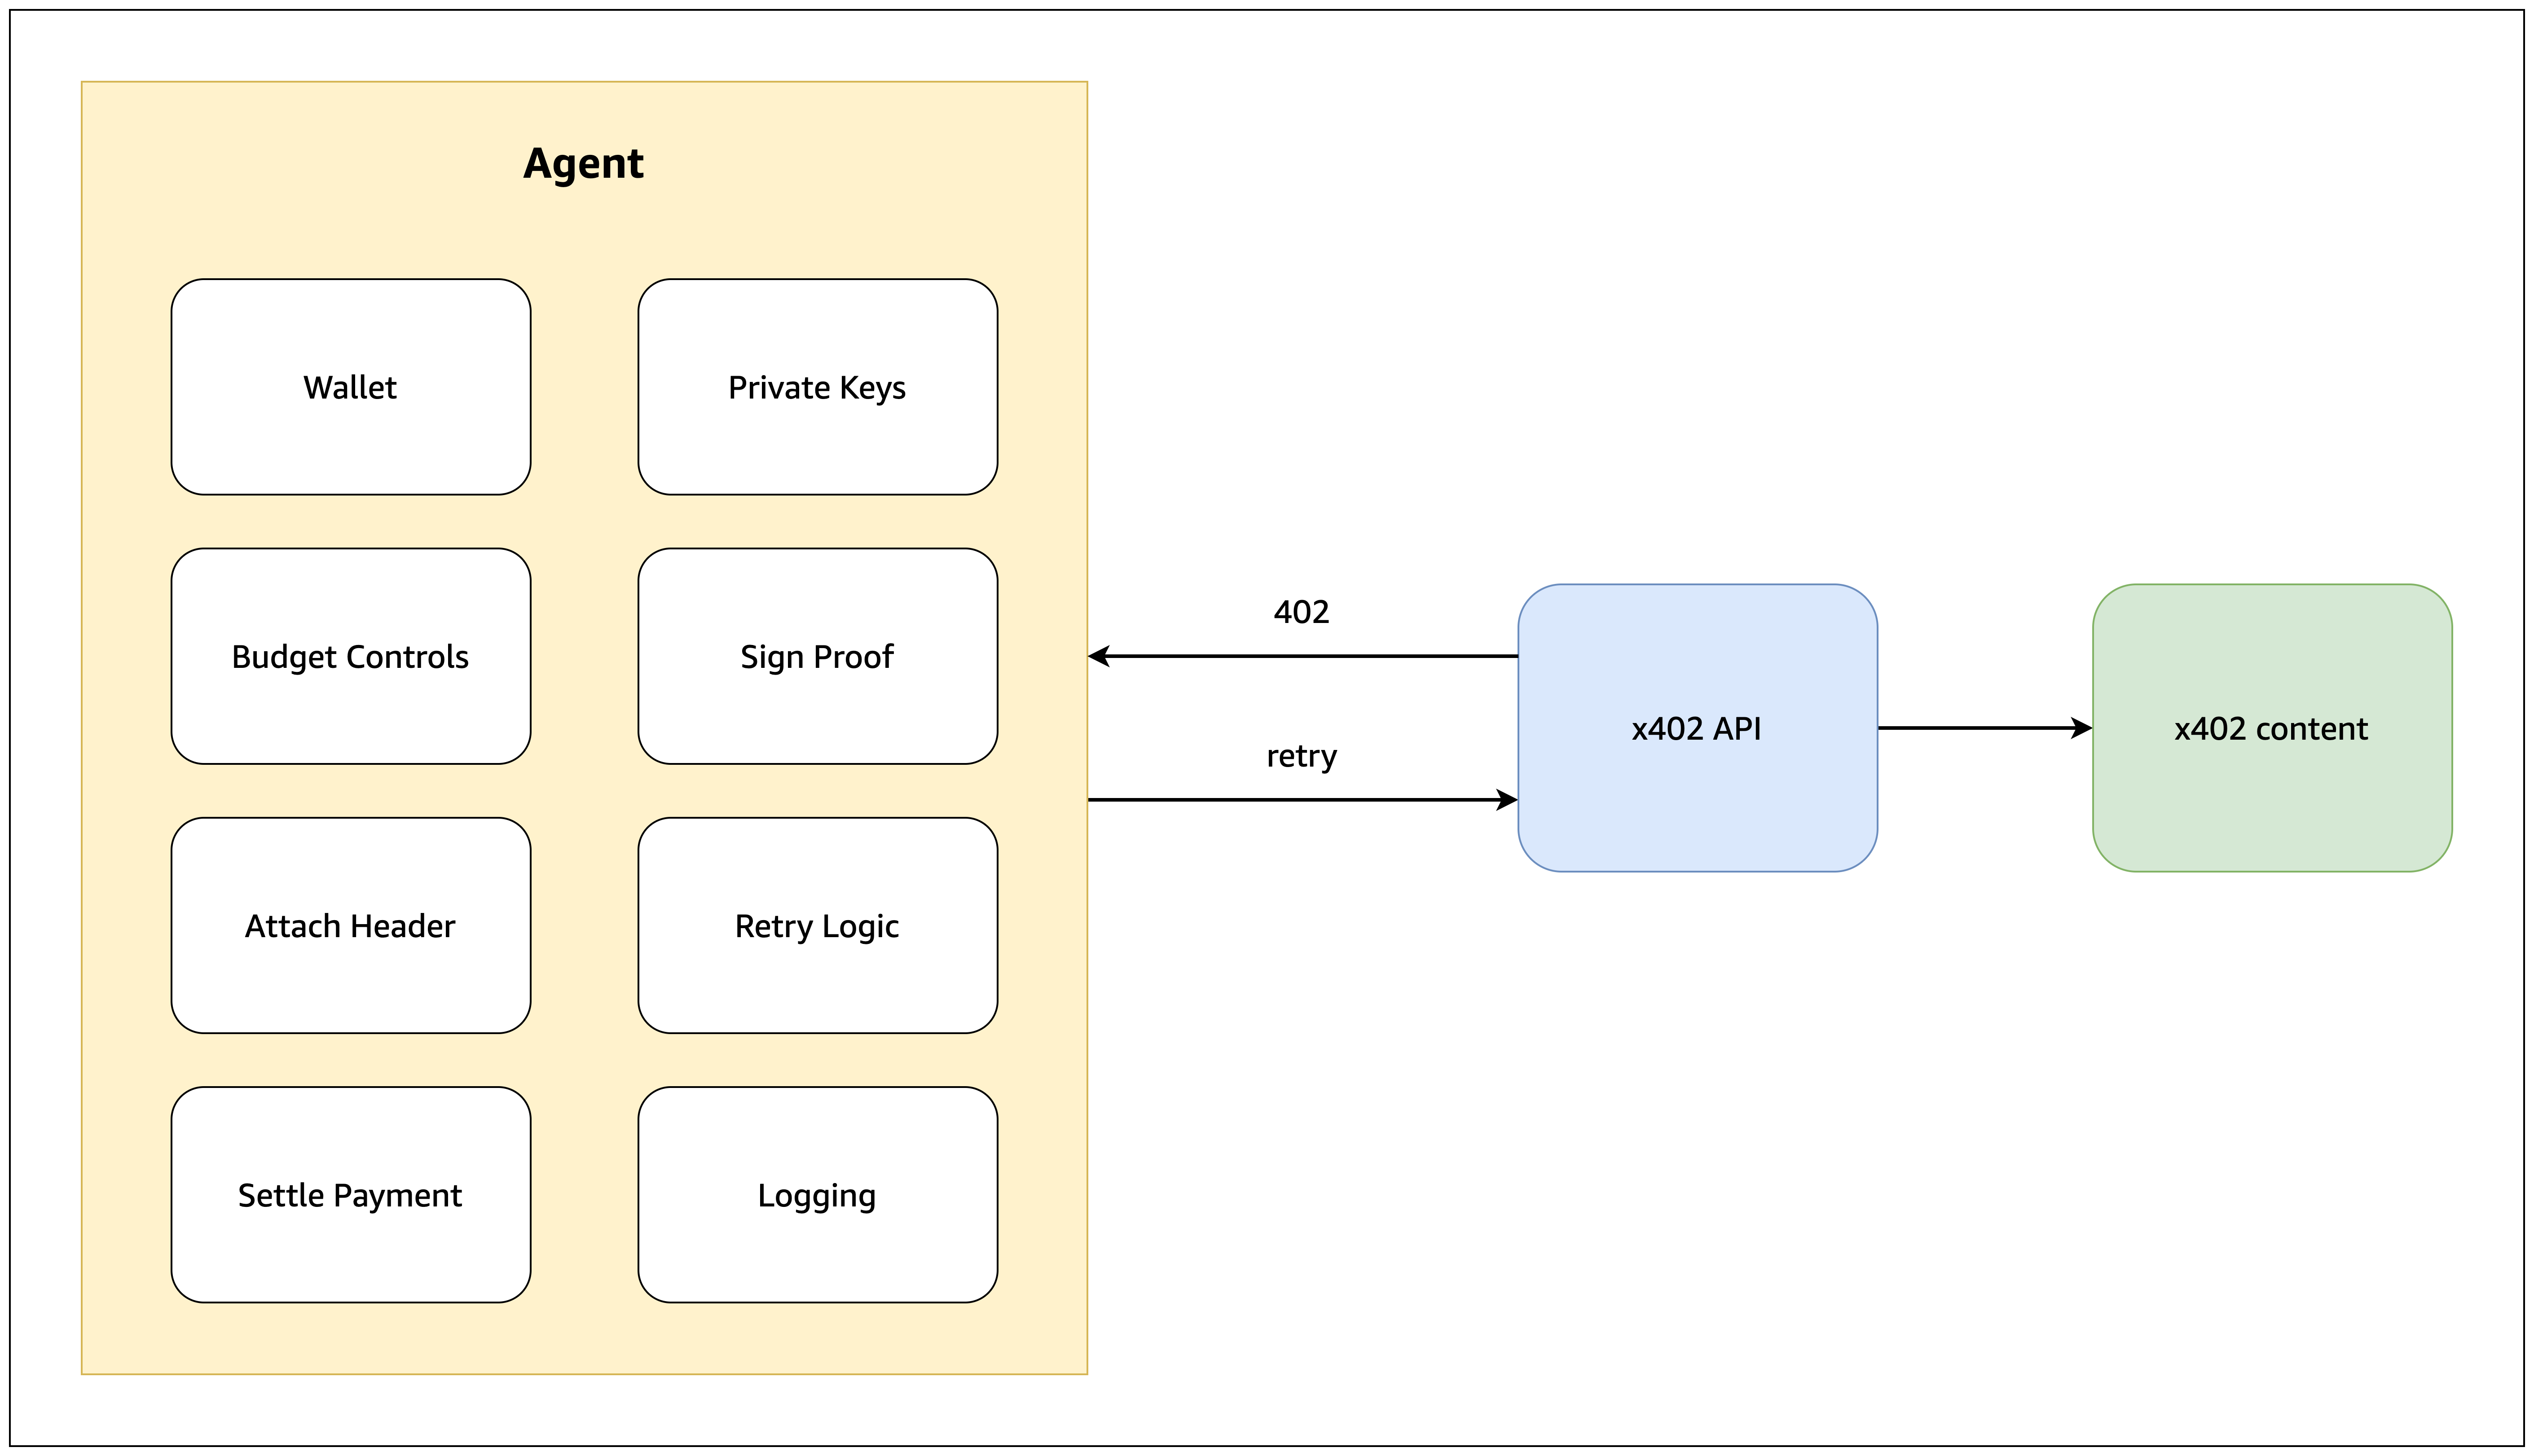
图 1:智能体支付栈
安全考量不仅限于工程工作量。
不受控的支出。如果没有在基础设施层面实施硬性支出限制,一个 bug、重试循环、提示注入或意外访问都可能触发非预期的支付。智能体在循环中重试付费端点时,会持续授权支付,直到手动干预发生。
密钥暴露。当私钥驻留在智能体运行时内部时,它们与不受信任的网页、第三方工具和外部依赖共享同一执行环境。这些途径可能会无意中泄露控制真实资金的凭证。
签名流程暴露。如果签名基础设施可从运行时访问,威胁行为者可能尝试访问密钥或将支付重定向到未经授权的地址。有效的缓解措施要求密钥从一开始就不进入运行时。
基于浏览器的智能体引入了额外约束:支付必须发生在同一浏览器会话中。否则,会话录制和实时视图将不再与实际执行的操作匹配。
解决方案
Anchor Browser 和 AgentCore payments 通过将整个支付栈迁移到托管基础设施中来解决这一复杂性。
与无状态工具调用不同,Anchor Browser 提供真实的云浏览器,具备持久身份、可重复且确定性的工作流,以及可靠地登录、导航和完成任务所需的会话上下文。身份验证、导航、网络请求、录制和实时视图都发生在同一浏览器会话中。当需要支付时,交易在该会话内完成。录制捕获了从请求到 402 到支付再到内容交付的完整序列。Anchor 智能体内置了 x402 工具,可在浏览器上下文中原生处理付费 API 调用。该内置工具无需对现有的 Playwright、Puppeteer 或基于 Chrome DevTools Protocol 的工作流进行任何更改。
AgentCore payments 作为支付层。该服务的核心是 Payment Manager,即协调 AWS 账户支付操作的顶层资源。创建 Payment Manager 需要指定授权方类型和 IAM 角色。然后 AgentCore 在 Amazon Bedrock AgentCore Identity 中配置相应的工作负载身份。
其余组件将 Payment Manager 连接到外部钱包基础设施:
PaymentConnector 将 Payment Manager 与外部钱包提供商集成,可以是 Coinbase Developer Platform(Coinbase CDP)或 Stripe Privy。
PaymentCredentialProvider 将钱包提供商凭证安全地存储在 AgentCore Identity 中。
PaymentInstrument 标识从中提取资金的具体钱包地址。
Anchor Browser 通过 AgentCore payments 使用支持的钱包提供商设置钱包,无需将钱包密钥或私钥放入智能体运行时。AgentCore payments 通过配置的提供商处理钱包操作。对于端点发现,AgentCore 通过 Amazon Bedrock AgentCore Gateway 提供精选的 Coinbase x402 Bazaar MCP 服务器,使智能体能够以编程方式发现可用的按使用付费 x402 端点。
AgentCore payments 重构了支付架构。敏感操作从智能体运行时移出,进入托管服务层。Anchor Agent 仅持有两个与支付相关的组件:预算会话和 x402 工具。基础设施(包括身份验证、钱包密钥、支付限额、可观测性和支付证明签名)驻留在 AgentCore payments 层中。图 2 展示了 Anchor Agent 连接到 AgentCore payments 托管层,该层处理与 Coinbase CDP 或 Stripe Privy 的钱包提供商集成。
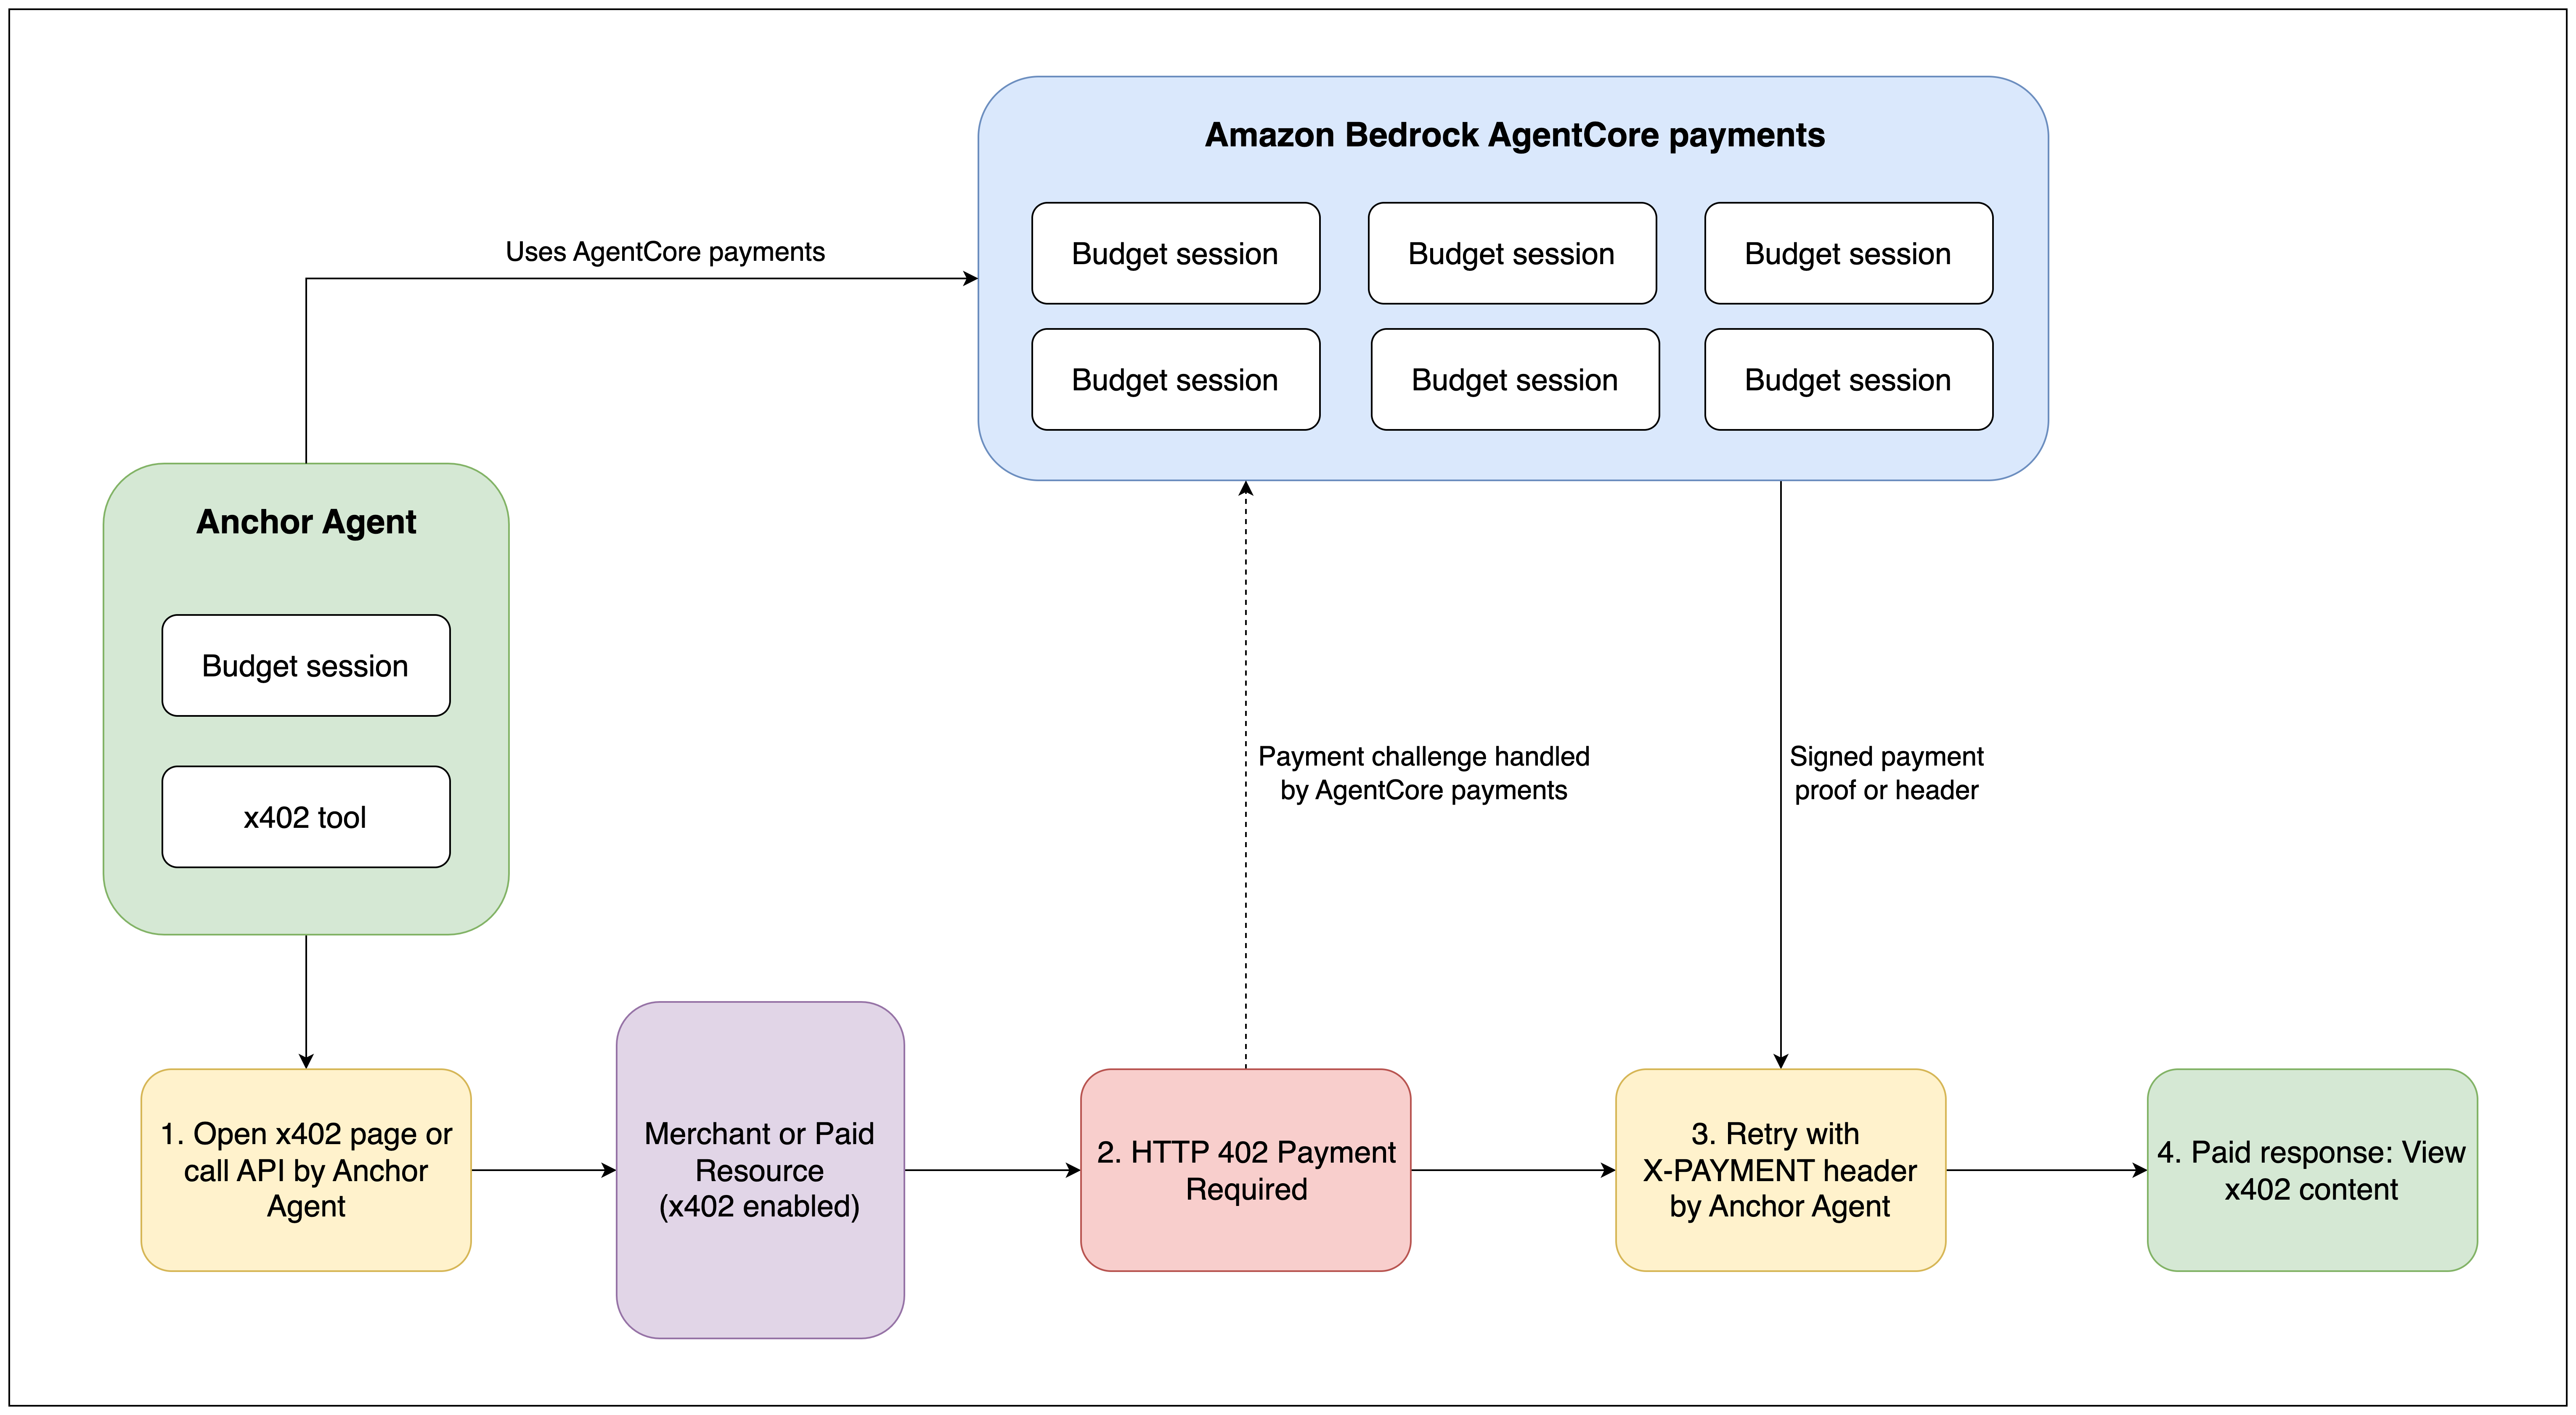
图 2:Anchor Browser 与 AgentCore payments 集成
支付流程如何运作
以下步骤描述了从浏览器会话遇到受 x402 保护的资源,到智能体收到响应并继续任务的端到端过程。
Anchor Browser 为浏览器会话创建一个专用的 AgentCore PaymentSession。当会话在开启 x402 的情况下启动时,Anchor Browser 通过 AgentCore payments 配置一个 PaymentSession,将浏览器会话与已配置的支付工具和预算关联。
浏览器收到 HTTP 402 Payment Required 响应。智能体导航到某个 URL,或发起 fetch 或 XMLHttpRequest (XHR) 请求。商户返回 402 质询,其中指定了金额、可接受的支付方式和支付地址。
浏览器选择兼容的支付方式。Anchor Browser 读取 402 质询负载,并将请求的支付方式与 PaymentSession 关联的工具进行匹配。
AgentCore 验证会话预算并生成加密支付证明。AgentCore payments 验证支付金额是否在会话支出限额内。该服务随后使用已配置的钱包提供商(Coinbase CDP 或 Stripe Privy)对交易进行签名,并返回加密证明。密钥材料不会进入浏览器或智能体运行时。
浏览器使用支付头重试原始请求。浏览器将签名证明作为 x402 v2 的 PAYMENT-SIGNATURE 或 x402 v1 的 X-PAYMENT 附加,然后仅重试一次原始请求。
商户验证并结算支付,然后返回受保护的资源。商户验证加密证明,在链上结算交易,并提供内容。智能体继续任务。
在整个流程中,钱包凭证始终保留在 AgentCore 和已配置的钱包提供商处。
先决条件
在开始之前,请确保您拥有有效的 Anchor Browser API 密钥( ANCHOR_API_KEY )。要创建密钥,请参阅 Anchor Browser Quick Start 指南。
设置自动 x402 支付
为 Anchor Browser 设置智能体支付需要一个会话属性。将 session.x402 设置为 true 。该属性默认为 false 。启用后,浏览器会话可以自动访问受 x402 保护的网站,支付由 AgentCore payments 签名,并在同一浏览器会话内重试。启用 session.x402 即授权浏览器从已配置的支付工具进行真实支付。
以下示例展示了如何使用 cURL 和 JavaScript 为 Anchor Browser 创建启用支付的会话:
curl --request POST
--url https://api.anchorbrowser.io/v1/sessions
--header "anchor-api-key: $ANCHOR_API_KEY"
--header "content-type: application/json"
--data '{"session":{"x402":true}}'
const response = await fetch('https://api.anchorbrowser.io/v1/sessions', {
method: 'POST',
headers: {
'anchor-api-key': process.env.ANCHOR_API_KEY,
'content-type': 'application/json',
},
body: JSON.stringify({ session: { x402: true } }),
});
const { data: session } = await response.json();
console.log(session.cdp_url);通过 Chrome DevTools Protocol 连接后,智能体可正常导航。您无需在自动化代码中包含钱包密钥或支付头。浏览器会透明地处理文档导航、fetch 和 XHR 请求中的 402 质询、支付签名和重试。
支付会话限制和行为
Anchor Browser 通过 AgentCore payments 集成在会话级别执行以下防护措施。每个支持支付的浏览器会话都在已配置的支出和时间约束内运行。有关具体限制,请参阅 Anchor Browser 技术文档。
如果商户响应格式错误、未提供兼容的网络、预算耗尽,或 AgentCore payments 拒绝付款,浏览器会将原始的 402 响应原样返回给页面。您的自动化代码随后可以将该 402 作为标准 HTTP 错误进行处理。
x402 会话属性仅控制对第三方资源的付款。该属性不会替代 Anchor credits,也不为浏览器会话付费。
Anchor Browser 的自动化代码
您用于 Anchor Browser 的自动化代码保持不变。以下示例表明无需任何支付相关的代码:
const { chromium } = require('playwright');
// Connect to the x402-enabled session via CDP
const browser = await chromium.connectOverCDP(session.cdp_url);
const page = await browser.newPage();
// Navigate to an x402-protected resource exactly as with a free page
await page.goto('https://premium-research.example.com/market-report');
// The page loaded, the payment was handled automatically
// Extract content as normal
const content = await page.textContent('article');
无需钱包逻辑,无需构建支付头,也无需重试代码。智能体导航至该 URL。如果服务器返回 402,Anchor Browser 会与 AgentCore payments 协调以签署支付证明,使用适当的支付头重试请求,并将内容交付到页面。您的自动化代码接收到最终渲染的页面,完全不会察觉到发生了支付。
此模式统一适用于付费墙新闻、授权金融数据、受限 API 文档、按量计费的研究数据库,以及其他通过 402 挑战来限制内容的资源。
使用内置 x402 工具进行 API 调用
付费资源并不限于网页。许多是期望 POST、PUT 或其他 HTTP 方法的 API。常见示例包括数据增强服务、高级推理端点和授权内容 API。对于这些用例,Anchor Browser 智能体包含一个内置的 x402 工具,您可以在浏览器上下文中像调用标准 HTTPS API 一样调用它。
您的智能体通过 fetch 或 XHR 发起 API 调用。如果服务器返回 402 挑战,浏览器会通过 AgentCore payments 协调支付签名,并使用已签名的支付头重试请求。您的代码接收响应,就像该端点是免费的一样。该工具不绑定于特定的供应商、模型或框架。支付作为会话级能力在您现有工具之下运行,无需更改智能体代码。
// Fetch call to a paid API endpoint within the x402-enabled session
const response = await page.evaluate(async () => {
  const res = await fetch('https://data-enrichment.example.com/api/v1/enrich', {
    method: 'POST',
    headers: { 'content-type': 'application/json' },
    body: JSON.stringify({ company_domain: 'example.com' }),
  });
  return res.json();
});
// If the API returned 402, AgentCore handled payment automatically
// The response contains the enriched data
console.log(response);
您的自动化代码不会接收钱包凭证。自动支付仅在 session.x402 设置为 true 时可用,并且仍受上一节所述支出和过期限制的约束。
主要优势
此集成将支付从应用程序代码移至基础设施层:
无需构建支付基础设施。无需集成钱包 SDK,无需编写 402 响应解析器,无需实现重试循环,无需维护请求头构建逻辑,也无需构建自定义审计日志。AgentCore payments 管理整个支付栈。
无需更改现有工具。Playwright 脚本、Puppeteer 自动化、Chrome DevTools Protocol 命令以及 Anchor Browser 中的智能体流程均照常运行。支付是附加到浏览器的会话能力,而不是对智能体逻辑、提示词或工具定义的修改。
私钥不会进入运行时。签名和结算在 AgentCore payments 内部完成。该服务通过 AgentCore Identity 中的安全凭证存储与 Coinbase CDP 或 Stripe Privy 通信。智能体运行时无法访问可转移资金的密钥材料。
预算在基础设施层面强制执行。每个会话都在 AgentCore 授权支付前所执行的既定支出限额内运行。Amazon Bedrock AgentCore Observability 通过 Amazon CloudWatch 提供完整的支付审计追踪。当会话达到支出限额时,AgentCore payments 会拒绝该支付。
付费任务成功完成。付费 GET 页面正常加载。付费 API 调用返回响应。智能体完成工作流,而不是在 402 响应处停止并需要人工干预。
账单统一结算。Anchor Browser 将第三方 x402 费用以积分形式结算在与浏览器会话时间相同的发票上。无需管理单独的加密货币托管,无需监控 USDC 余额,也无需财务团队对链上结算进行对账。
结论
Anchor Browser 与 AgentCore payments 集成后,使 AI 智能体能够自主处理付费墙网页和付费 API 端点的 x402 支付挑战。钱包凭证不会出现在智能体代码中,也无需自定义支付基础设施。
随着越来越多的网络资源转向按请求定价,缺乏支付机制的智能体无法完成涉及付费资源的任务。此集成填补了这一空白:智能体端到端完成付费工作流,在既定预算内运行,通过 AgentCore Observability 实现全面可观测性,且运行时中不包含加密密钥材料。
要开始使用,请浏览以下资源:
Anchor Browser 中的自动 x402 支付
AgentCore payments 开发者指南
AgentCore payments 与浏览器集成
AWS Marketplace 上的 Anchor Browser
转载声明:本文为转载整理,原文版权归原作者及原站点所有。
原文作者:Cher Simon;如有侵权,请联系管理员删除。

