随着黑客攻击的愈发成熟,企业安全人员和监管机构管理资产暴露面与威胁变得极具挑战,他们越发意识到需要将黑客的攻击视角纳入持续的网络防御战略中。
当前挑战
传统意义上的渗透测试由安全服务人员手动完成,使用昂贵的劳动力来发现隐藏的漏洞并生成冗长的报告,整个过程缺乏透明度,且人工渗透测试服务过程中常会面临以下问题:
-
谁可以进行渗透测试,现有安全证书与资质是否可以支撑合法渗透测试?
-
渗透测试人员是否有过背景筛查,人员自身的安全性如何保障?
-
渗透测试团队如何保障生产与测试环境,不引入外部威胁?
-
渗透测试报告包含哪些内容,是否有信息缺失?
-
渗透测试服务是否包含漏洞修复后的验证工作等服务?
-
渗透结果如何安全披露,测试产生的数据与问题是否存在泄漏风险?
-
高昂的测试费用效果为何不如人意?
-
面对不断更新的攻击手法如何持续检验?
基于人工的渗透测试非常耗时、侵入性强、成本昂贵,且只能代表某个时间点的网络安全状态。动态变更的网络环境,如果需要进行持续性安全验证,人工渗透仍存在局限性:
-
企业需要常年聘请知名专家手动完成渗透测试,不同人员的能力导致覆盖面不同;
-
安全人员的熟练度影响着安全检测的效果,并且人工可能会忽略和遗漏部分关键信息和漏洞;
-
渗透结果发布周期与安全问题的修复周期直接受人员能力及相关问题影响;
-
安全问题的复验存在一定程度上资源与人力浪费。
解决方案
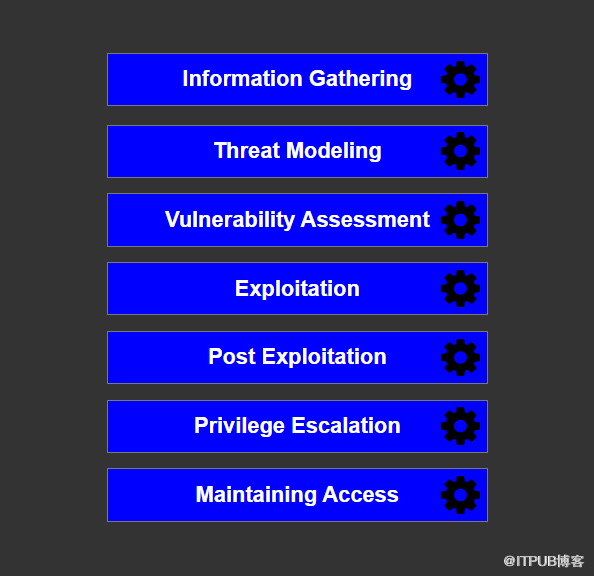
墨云科技推出的Vackbot,是国内领先的智能自动化风险验证平台,其率先提出利用PTES、BAS以攻击者的视角来验证安全防御体系的核心概念,旨在帮助企业与组织持续评估自身网络安全防御的有效性。
Vackbot专注于内部威胁,在用户授权情况下模拟黑客攻击,自动发现系统中存在的漏洞并完成深度攻击,同时确保网络运行不受干扰。Vackbot自动生成包括任务信息,资产信息,漏洞信息,风险评分,验证快照,修复建议等内容的报告,同时根据不同属性的资产生成相关统计图表,协助管理员从多角度分析安全工作的有效性,制定更具针对性的安全策略。
应用场景
|
|
|
|
持续验证 |
在接到需求后,持续性地对整个安全程序进行最新的安全验证,包括防御控制、安全策略、密码配置和关键资产等。 |
|
自动化红队 |
使用大量先进的攻击技术和工具,进行大规模、快速的目标测试,让技术团队拥有更多精力去解决面临的其他挑战。 |
|
远程协作 |
在整个企业范围内扩展安全验证的范围,提高安全攻击与防御相关的远程协作效率。 |
|
真实风险评估 |
根据真实风险和潜在影响评判漏洞的重要性,而不仅仅是依靠CVSS排名,以缩短漏洞周期。 |
|
攻击面管理 |
发现企业可以利用的攻击面,确定可能的影响及实现曝光补救的最佳路径。 |
机器渗透与人工渗透
全球信息安全专业人才短缺和网络威胁复杂性增加推动了对自动化渗透测试软件的需求。墨云科技提供先进、智能、极具成本效益的风险验证平台,改进组织验证其网络安全风险的方式。
|
重要点 |
机器渗透 |
人工渗透 |
|
测试频率 |
持续 / 随需求产生 |
年度 / 季度 |
|
速度 |
几分钟到几小时/一次 |
几天到几周/一次 |
|
持续性 |
不间断的运行攻击向量完成测试 |
高度依赖测试人员 |
|
范围 |
全目标覆盖 |
取决于测试人员的时间和可覆盖的目标数量 |
|
隐私 |
仅对企业授权人员可见 |
可能存在三方安全测试人员泄漏机密信息的可能 |
产品特性
-
自动化
用户只需要填写目标与任务名称,点击"立即执行",整个渗透过程中将由系统自动完成。
-
无代理
-
无害利用
-
攻击可视化
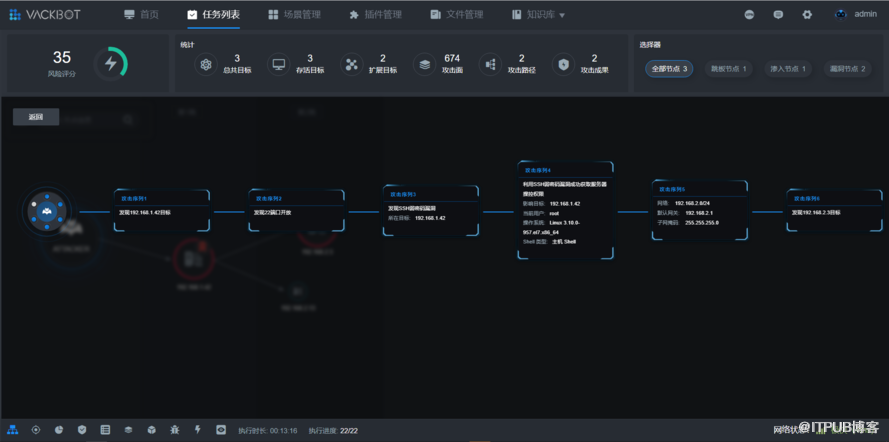
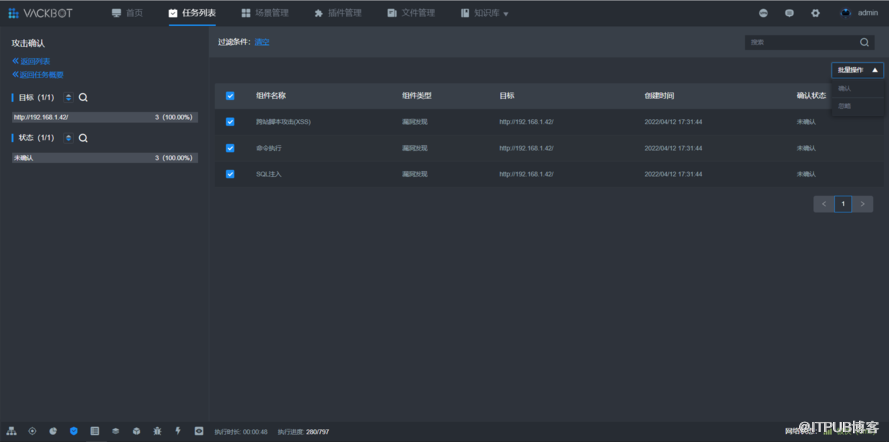
Vackbot能自动生成任务攻击链图,提供攻击全景的实时展示界面,能直观查看攻击过程中所发现的资产、信息、漏洞以及流程中的依赖步骤,为用户提供"可视化"、"可计算"的风险感知管理平台。
-
攻击可控制
对于关键基础设施目标,企业安全人员可以控制渗透检测阶段,以选择性过滤攻击检测行为,测试过程高度可控。
-
场景化
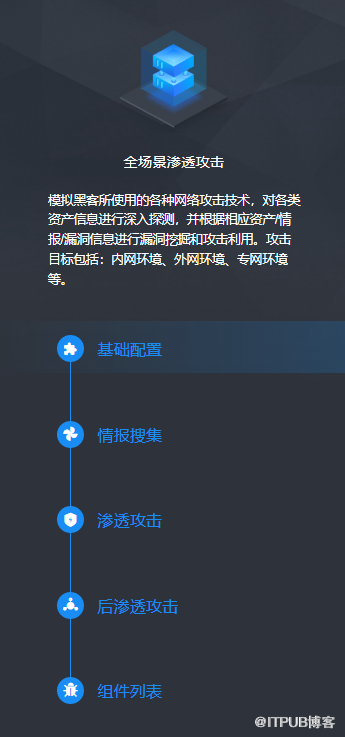
系统默认提供内置技术场景,包括:全场景渗透、Web通用场景渗透、勒索场景等,可满足用户不同的业务需求。在内置场景基础上,用户可以定制属于自己的业务场景,更好地适配真实环境。
墨云科技
北京墨云科技有限公司作为国内领先的网络攻防科技安全服务提供商,一直秉持着让网络攻防更智能的使命,不断创造突破性技术,专注人工智能在攻防安全领域的应用研究,打造智能化产品体系,为客户提供全方位的信息安全服务。
来自 “ ITPUB博客 ” ,链接:https://blog.itpub.net/70020988/viewspace-2914435/ ,如需转载,请注明出处,否则将追究法律责任。

