◆ 协助政府及重点行业主管部门实施安全自查
◆ 评估安全威胁和安全风险,提出防范对策和改进措施
◆ 切实保障网络与信息安全,维护国家安全和公共利益
信息安全风险评估
依据有关信息安全技术与管理标准,对信息系统及由其处理、传输和存储的信息的保密性、完整性和可用性等安全属性进行评价。评估资产面临的威胁以及威胁利用脆弱性导致安全事件的可能性,并结合安全事件所涉及的资产价值来判断安全事件一旦发生对组织造成的影响。风险评估贯穿于信息系统生命周期的各阶段中。
代码审计
代码审计是一种以发现程序错误,安全漏洞和违反程序规范为目标的源代码分析。
网络与信息安全应急演练
通过模拟与外界网络设施故障,电力故障,服务器故障,业务系统遭受突发性高并发访问、DDOS 攻击及漏洞入侵后被攻击、篡改、研判、报告、处置、恢复等,开展网络与信息安全事件应急演练,从而检验预案、磨合机制。
渗透测试
选择不影响业务系统正常运行的模拟攻击方法,对主机操作系统、数据库系统、应用系统、网络设备进行渗透测试,评估计算机网络系统安全。
基线检查
在业务系统的设备入网,业务上线,日常运维、定期巡检和设备下线整个生命周期的各个环节,检查包括操作系统、网络设备、数据库、中间件在内的所有类型的设备与系统的安全配置是否达到最基本防护能力要求的基线。
移动终端APP安全测评
通过代码审计、配置验证、人工验证的方式,发现恶意代码威胁(木马)、应用程序中的隐蔽功能威胁、隐蔽通道和安全漏洞/ 后门威胁、特殊功能和特定服务中的威胁以及针对相关基础设施的威胁和针对数据内容的其他攻击威胁,完成移动终端APP 安全检测与评估。
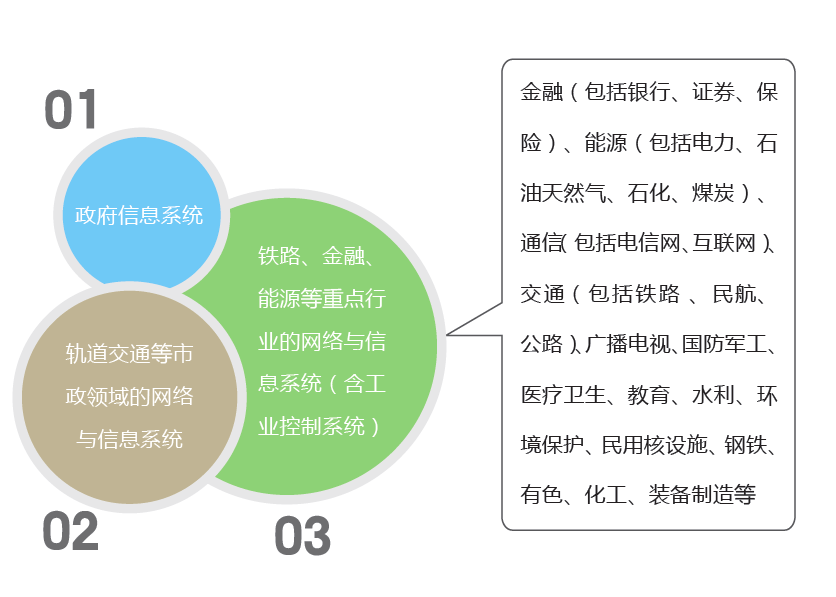
适用范围:
法规及政策依据:
《网络安全法》
《网络产品和服务安全审查办法(试行)》
《政府信息系统安全检查办法》( 国办发〔2009〕28 号)
《国务院办公厅关于开展重点领域网络与信息安全检查行动的通知 》(国办函〔2012〕102 号)
软件测评报告请联系王经理18684048962,更多资讯请关注公众号:软件测评闲聊站
来自 “ ITPUB博客 ” ,链接:https://blog.itpub.net/70019782/viewspace-2912593/ ,如需转载,请注明出处,否则将追究法律责任。

