近年来,医药行业蓬勃发展、越来越多的国内药企走出国门进入欧美市场, FDA 对中国药企的审查力度也在逐步加强。除了应对FDA 对药品的安全性和有效性的审查外,药企还需使用 S/MIME 邮件证书 与FDA 保持安全邮件通信。药企为什么需要S/MIME 邮件证书,又该如何实现FDA 邮件安全合规化呢?国内邮件安全证书服务商 锐成信息带您探讨一二。
为什么需要S/MIME 邮件证书?
使用S/MIME 邮件证书主要基于自身和外部环境两方面考虑。
1. 业务合规要求
为了维护数据完整性、准确性,有组织地管理文件,以确保所有监管行动和决策都得到有效记录,FDA 和GMP 认证均要求使用S/MIME 证书沟通来管理和维护电子邮件的安全性。电子邮件是法律法规认可的通信方式,采用S/MIME 邮件证书签名加密电子邮件,让邮件信息可作为制定法规、提交法规决策的有效依据。
2. 钓鱼邮件攻击频发
在数据为王的时代,数据已经成为医药企业的核心资产之一,也是网络犯罪分子眼中的一块肥肉。当前,面对严峻的疫情形势,许多境内外黑客组织和网络犯罪团伙利用疫情相关信息进行网络钓鱼攻击。据报告,自2020 年2 月以来,仅钓鱼电子邮件已激增600% 以上。
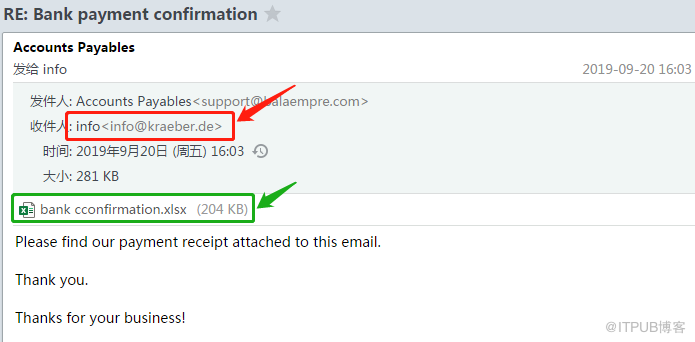
(德国一家制药公司截取的“付款确认”通知的钓鱼邮件)
所以,预防钓鱼邮件仅靠自我的安全意识是完全不够的,因为电子邮件系统的技术和协议的本身原因,其传输和存储过程均是明文,故极易被篡改或窃听。这就需要采用S/MIME 协议的邮件安全证书给电子邮件进行数字签名和加密,确保邮件签发者的身份,防止被钓鱼,并保证邮件内容的真实性、完整性和有效性。
由此可看出,电子邮件通信安全是医药行业主要关注点,这也是为什么FDA 将S/MIME 邮件证书纳入到安全合规条款中。那么问题来了,S/MIME 证书是如何使药企安全合规呢?
S/MIME 邮件证书解决方案
药企厂商申请FDA 的GMP( 药品生产质量管理规范) 认证所需的验证资料,企业信息,药品信息等相关敏感数据必须通过加密电子邮件内容,以便有效地保护数据隐私,防止信息被篡改、泄露。如此以来,不仅仅需要利用SSL 证书加密保护浏览器或邮件客户端到邮件服务器、邮件服务器到邮件服务器之间的数据传输安全,防止邮件被拦截;更重要的是保护邮件本身的安全。

解决电子邮件安全,S/MIME 邮件证书就是一种简单有效的方法。使用S/MIME 邮件证书可以对电子邮件的发件方和内容进行身份验证的同时并对邮件内容进行加密。换句话说,受S/MIME 证书保护的电子邮件不仅可以向收件方证实发件方的真实身份,保证邮件的可信度,而且还可以让发送到打开邮件的整个过程一直保持加密状态,整个传输过程也不会被读取,同时存储在邮件服务器的邮件内容及附件也是受到加密保护,从而给静态信息增加了另一层安全性。针对FDA 的要求,S/MIME 证书可以为药企提供端到端加密,这也是是确保电子邮件通信保持合规性的最直接有效的方法。
因此,在与FDA 进行邮件通信之前,药企必须部署受信任的CA 颁发的S/MIME 邮件证书。目前受FDA 支持的包含有 Digicert ,Sectigo ,GlobalSign ,sslTrus 锐安信 等。锐成信息提示您可按照以下步骤实现与FDA 安全邮件通信,满足行业合规化:
1. 购买受信任CA 签发的S/MIME 邮件证书;
2. 下载您的邮件证书;
3. 配置证书到您的邮件客户端;
4. 在邮件客户端撰写一封签名邮件,发送给FDA ,让其获取发件方的证书,这样就可以与FDA 发送签名加密邮件,实现安全邮件通信。
锐成信息 深耕安全可信行业近十年,拥有丰富的行业服务经验,旗下 sslTrus锐安信 提供国内领先的邮件安全证书解决方案,包括企业级大规模S/MIME 证书签发和部署等,助力医药企业自动化实现行业合规性!
本文转载于https://www.racent.com/blog/how-smime-can-help-pharmaceutical-enterprises-with-fda-compliance
来自 “ ITPUB博客 ” ,链接:https://blog.itpub.net/69998338/viewspace-2773008/ ,如需转载,请注明出处,否则将追究法律责任。

