安装介质下载:
 openssl-1.0.2o.tar.gz
openssh-7.9.tar.gz
zlib-1.2.11.tar.gz
1. 配置 yum 源
yum -y install xinetd telnet-server
允许 root 用户通过 telnet 登陆:
编辑 /etc/pam.d/login ,注释掉下面这行
vi /etc/pam.d/login
#auth [user_unknown=ignore success=ok ignore=ignore default=bad] pam_securetty.so
cp /etc/securetty /etc/securetty.bak
echo "pts/0" >> /etc/securetty
echo "pts/1" >> /etc/securetty
echo "pts/2" >> /etc/securetty
开启 root 用户远程登陆。此步骤可跳过 !
编辑 /etc/pam.d/remote ,注释下列这行:
vi /etc/pam.d/remote
#auth required pam_securetty.so
vi /etc/xinetd.d/telnet
disable=yes 改为 disable=no
service xinetd restart
netstat -anlp|grep 23
安装 1. 关闭防火墙
2. 关闭 selinux : getenforce
永久关闭: vi /etc/selinux/config SELINUX=disabled
安装相关依赖包
yum -y install gcc make perl zlib zlib-devel pam pam-devel
安装完毕后执行下面命令,确保所有依赖包正常安装
rpm -qa | egrep "gcc|make|perl|zlib|zlib-devel|pam|pam-devel"
升级 openSSH (注意从这步开始,通过 Telnet 登录到服务器,务必)
1. service sshd stop
cp -r /etc/ssh /etc/ssh.old
2 、查看系统原有 openssh 包
rpm -qa | grep openssh
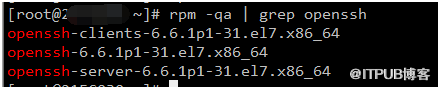
根据上面查询出的结果,卸载系统里原有 Openssh (一般有三个包,全部卸载)
rpm -e --nodeps xxxxxxxxxx
卸载完成后执行 rpm -qa | grep openssh ,确保没有回显
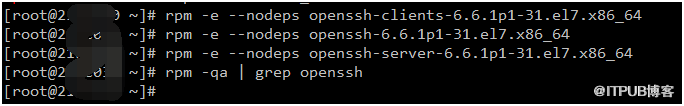
3 、编译安装 zlib
解压刚才上传到服务器的 zlib-1.2.11.tar.gz ,并进行编译安装
1. tar -xzvf zlib-1.2.11.tar.gz
2. cd zlib-1.2.11
3. ./configure --prefix=/usr/local/zlib
如果报错类似下图所示,请安装 gcc
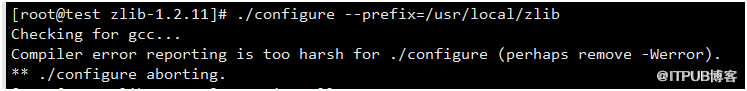
1. make
2. make install
验证 zlib 安装是否成功,要包含 include 、 lib 、 share 三个目录。
ll /usr/local/zlib
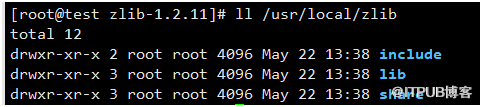
1. 新建并编辑配置文件:
2. vi /etc/ld.so.conf.d/zlib.conf
3. 加入如下内容后保存退出
4. /usr/local/zlib/lib
5. 刷新库文件,加载刚才编译安装的zlib生成的库文件
6. ldconfig -v
4 、编译安装 openssl
解压安装 openssl 包,并进行编译安装
1. tar -xzvf openssl-1.0.2o.tar.gz
2. cd openssl-1.0.2o
3. ./config shared zlib
4. make (时间比较长,切勿打断)
5. make test (时间比较长,切勿打断)
6. make install (时间比较长,切勿打断)
7. 重命名现有文件目录
8. mv /usr/bin/openssl /usr/bin/openssl.bak
9. 创建ssl相关软连接
10.ln -s /usr/local/ssl/bin/openssl /usr/bin/openssl
11.ln -s /usr/local/ssl/include/openssl /usr/include/openssl
12.编辑配置文件
13.vi /etc/ld.so.conf.d/ssl.conf
14.加入如下内容后保存退出
15./usr/local/ssl/lib
16.刷新库文件,加载刚才编译安装的ssl生成的库文件
17.ldconfig -v
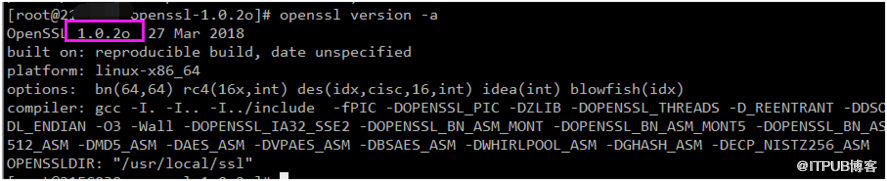
18.查看openssl版本
19.openssl version -a
5 、升级 openssh ,编译安装
1. tar -zxvf openssh-7.9p1.tar.gz
2. cd openssh-7.9p1
3. ./configure --prefix=/usr --sysconfdir=/etc/ssh --with-md5-passwords --with-privsep-path=/var/lib/sshd
4. make
5. 修改文件权限
6. chmod 600 /etc/ssh/ssh_host_rsa_key
7. chmod 600 /etc/ssh/ssh_host_ecdsa_key
8. chmod 600 /etc/ssh/ssh_host_ed25519_key
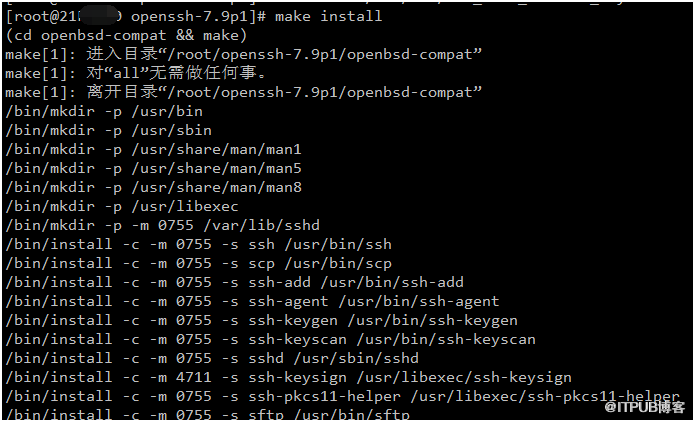
9. make install
1. 修改配置文件,允许root直接登录
2. echo "PasswordAuthentication yes" >> /etc/ssh/sshd_config
3. echo "PermitRootLogin yes" >> /etc/ssh/sshd_config
4. ssh服务必须开机自启动,因此要进行一些设置
5. cp -p contrib/redhat/sshd.init /etc/init.d/sshd
6. chmod +x /etc/init.d/sshd
7. chkconfig --add sshd
8. chkconfig sshd on
9. systemctl restart sshd
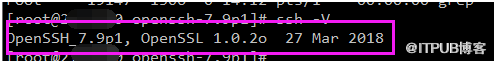
验证 ssh 版本
ssh -V
ssh 登录测试,可以成功登录。
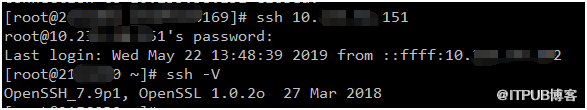
openssh 版本升级完成!
回退
如果之前是 rpm 包安装的。并且按照以上步骤操作,可以直接以下命令进行回滚
1. # yum -y install openssh-clients
2. # yum -y install openssh-server
3. # yum -y install openssh
来自 “ ITPUB博客 ” ,链接:https://blog.itpub.net/69994536/viewspace-2765420/ ,如需转载,请注明出处,否则将追究法律责任。


