碰到一次挖矿病毒的袭扰,相关排查过程记录一下。
首先看到top下有一个“-bash" 进程占用cpu使用率极高,进入/proc/进程号,可以看到其运行目录为
/tmp/.x/-bash,将其删除。同时清除掉crontab定时任务。
但是过了15分钟左右,挖矿进程又起来了,但是运行目录变成了根目录,且找不到-bash 文件,此后无论怎么删除文件及杀掉进程,过一会该进程又会起来。
该脚本总是去生成 /tmp/.x/-bash 脚本去执行病毒进程,再把该脚本删除,让人不能轻易发现。如此一来,直接使用以下命令生成这个文件后,再强制赋予它不能删除、不能更改、不能移动的限制,这样病毒就不能将病毒内容输入该脚本去执行了:
|
$ touch -bash $ chattr +i -bash lsattr -bash ----i--------e- -bash |
如此处理后,该进程就没被调起来过了。
但是到底是哪里调用并生成了这个脚本呢?
查看/var/log/cron日志文件可以看到:
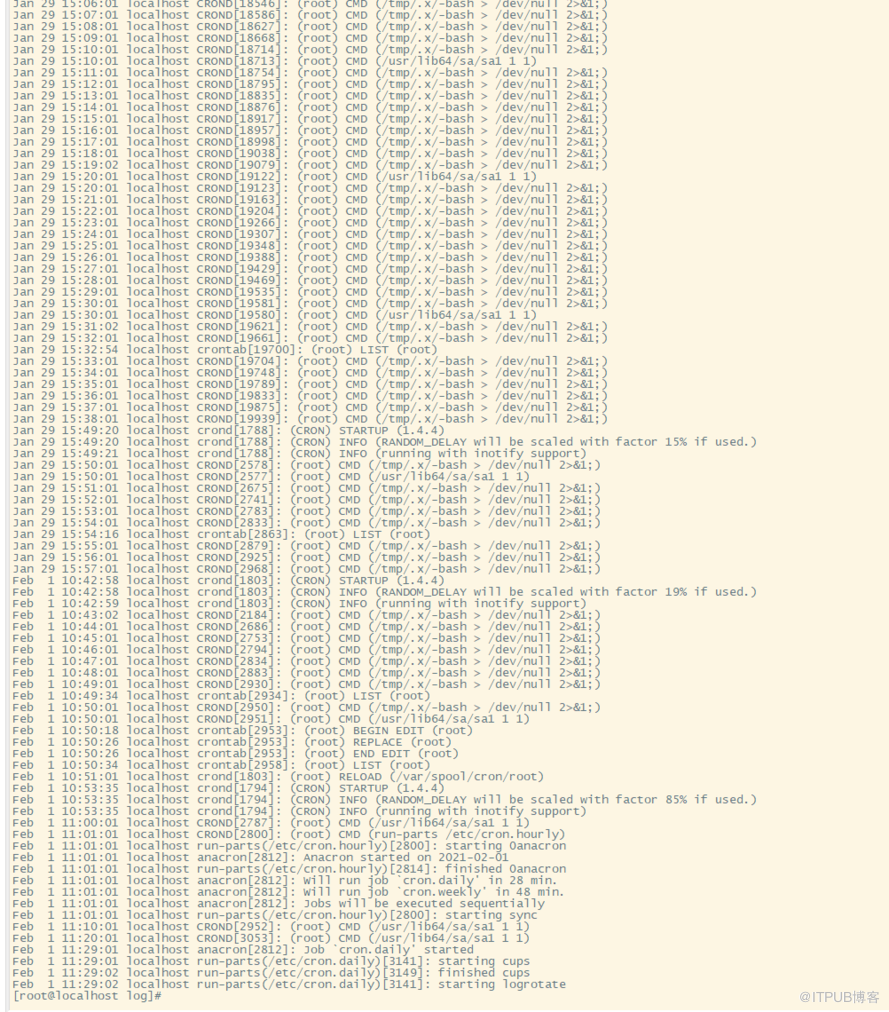
之前的确是通过crontab调用的,清除掉crontab后,它改从/etc/cron.daily和/etc/cron.weekly以及hourly
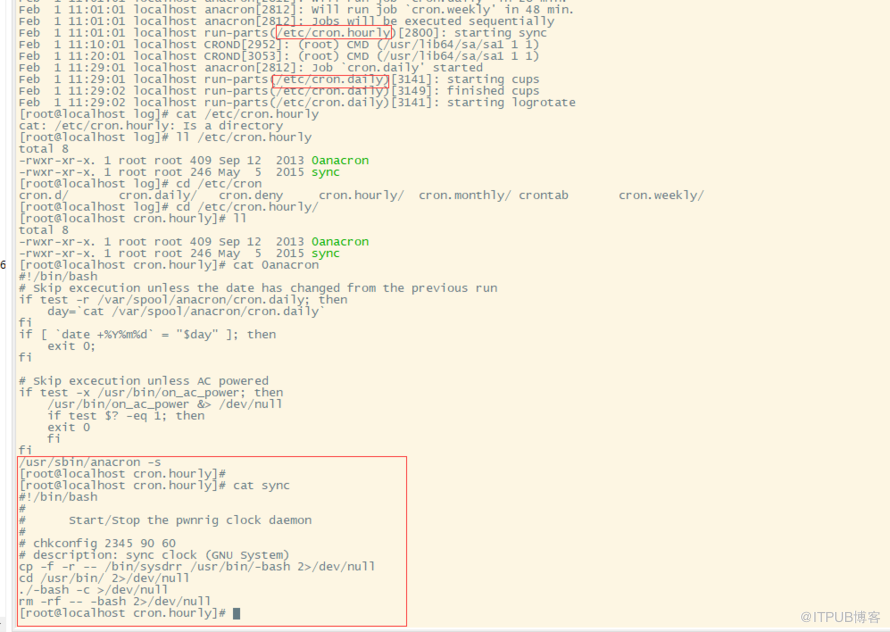
至此,可以看到他的源头文件是/bin/sysdrr
该定时任务脚本将该文件cp到/usr/bin/-bash,然后再执行该脚本,再rm删除脚本。
将该文件删除
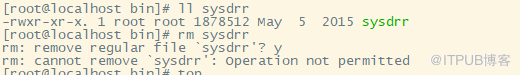
好家伙还设置了不可操作权限
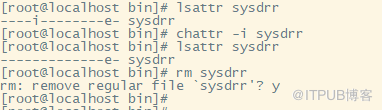
将该权限移除后顺利删除,并删除其他cron文件
最后,建议大家不要使用简单密码,这次该台服务器的密码就过于简单。
来自 “ ITPUB博客 ” ,链接:https://blog.itpub.net/69993859/viewspace-2755010/ ,如需转载,请注明出处,否则将追究法律责任。

