DNS劫持又叫域bai名劫持,指攻击者利用其他攻击手段,篡改了某个域名的解析结果,使得指向该域名的IP变成了另一个IP,导致对相应网址的访问被劫持到另一个不可达的或者假冒的网址,从而实现非法窃取用户信息或者破坏正常网络服务的目的。
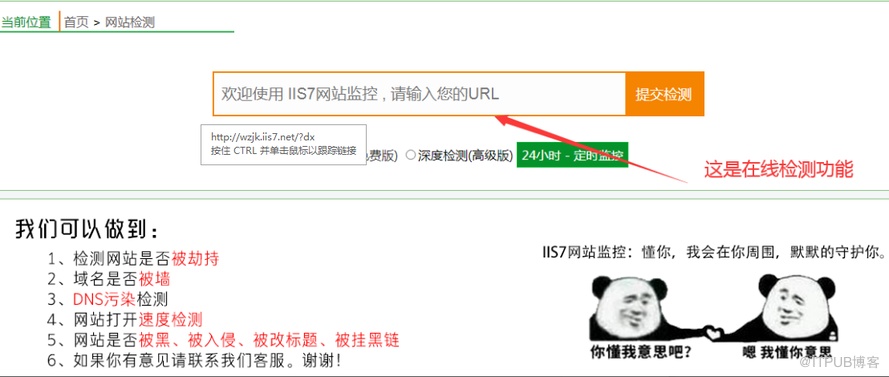
IIS7网站监控可以及时防控网站风险,快速准确监控网站是否遭到各种劫持攻击,网站在全国是否能正常打开(查看域名是否被墙),精准的DNS污染检测,具备网站打开速度检测功能,第一时间知道网站是否被黑、被入侵、被改标题、被挂黑链。精益求精的产品,缺陷为零数据提供!
它可以做到以下功能:
1、检测网站是否被黑
2、检测网站是否被劫持
3、检测域名是否被墙
4、检测DNS是否被污染
5、网站真实的完全打开时间(独家)
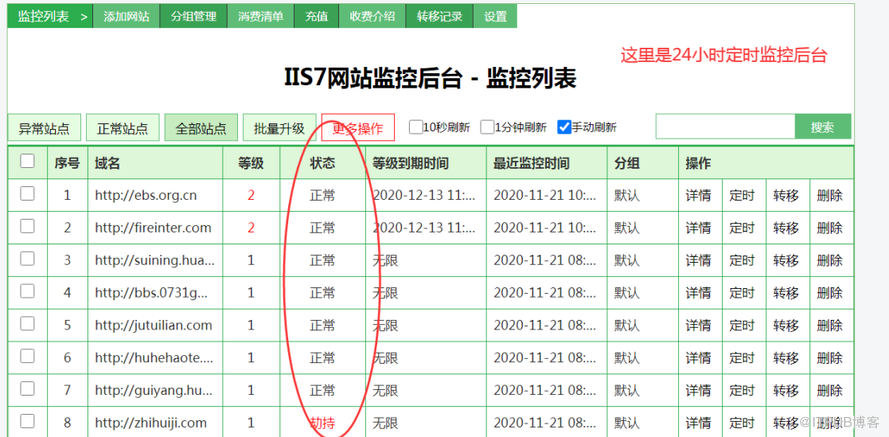
6、拥有独立监控后台,24小时定时监控域名
官方地址:http://wzjk.iis7.net/?dx
官方图:
dns劫持检测
怎么看dns是否被劫持?一般来说,DNS被劫持有2种情况,一种是路由器DNS被劫持,另外一种是电脑DNS被劫持。针对这2种DNS劫持,下面分别介绍下如何查看。
一、怎么看电脑DNS是否被劫持
1、在电脑桌面右下角的网络图标上点击鼠标右键,在弹出的选项中,点击“打开网络和共享中心”。
2、在打开的网络和共享中心,点击已经连接的网络名称,之后会打开网络状态。
3、然后点击网络状态下面的“属性”,在弹出的网络属性对话框,先选中“Internet版本协议4(TCP/IPv4)”,然后再点击下方的“属性”。
4、最后就可以看到电脑设置的DNS地址了,如果自己之前没有设置过,默认是自动获取的,如果之前为设置过电脑DNS地址,但这里显示是手动设置的陌生DNS地址,则说明电脑DNS地址遭篡改。如果确认电脑DNS地址遭到篡改,可以改成自动获取,然后点击底部的“确定”保存即可。
二、怎么看路由器DNS是否被劫持
除了电脑DNS可能会被篡改外,路由器DNS也很容易被黑客篡改,下面以TP-Link路由器为例,教大家如何查看路由器DNS是否被篡改。
1、首先在浏览器打开路由器登陆地址192.168.1.1(不同品牌路由器默认地址也有可能不同),然后使用管理员账号登陆;
2、登陆路由器后台管理界面后,点击进入【网络参数】下面的“WAN口”设置,在WAN口设置右侧界面,点击底部的“高级设置”。
怎么看路由器DNS是否被劫持
3、在打开的PPPoE高级设置界面,就可以看到路由器默认的DNS地址了。
怎么看路由器DNS是否被劫持
如果与电脑设置一样,这个DNS出现手动设置,并且这个不是你自己此前设置的DNS地址的话,则说明您的路由器DNS遭到劫持。
如果路由器DNS地址遭到篡改,建议立即设置,将手动设置DNS服务器前面的勾去掉,改为自动获取,并更改路由器密码,完成后重启路由器。
技术支持:路由器怎么改密码 路由器改密码图文教程
dns被劫持或导致电脑DNS指向一些黑客提供的危险地址,容易导致用户网银等信息泄露,用户购物时可能会被转入到钓鱼网站,对我们上网会产生严重的危害。
来自 “ ITPUB博客 ” ,链接:https://blog.itpub.net/69990018/viewspace-2739424/ ,如需转载,请注明出处,否则将追究法律责任。

