可能有些朋友还不清楚“百度快照劫持”到底是什么意思?那么我就先给大家解释一下:百度快照劫持也就是搜索引擎抓取的是
正常网站的快照,但通过搜索关键词点击进入网站之后展现的确实另外一种内容,说白了也就是人所看到的网站和搜索引擎看到
的网站是不一样的。
其实遇到网站被人百度快照劫持也不要太慌张了,这个问题解决起来真的并没有那么复杂。下面就来说说我是怎么解决的吧。
网站一旦遇到快照劫持,首先第一反应就是系统 检查网站代码,一旦发现可疑的代码就立即诊断检测当机立断。
IIS7网站监控可以及时防控网站风险,快速准确监控网站是否遭到各种劫持攻击,网站在全国是否能正常打开(查看域名是否被墙),精准的DNS污染检测,具备网站打开速度检测功能,第一时间知道网站是否被黑、被入侵、被改标题、被挂黑链。精益求精的产品,缺陷为零数据提供!
它可以做到以下功能:
1、检测网站是否被黑
2、检测网站是否被劫持
3、检测域名是否被墙
4、检测DNS是否被污染
5、网站真实的完全打开时间(独家)
6、拥有独立监控后台,24小时定时监控域名
官方图:
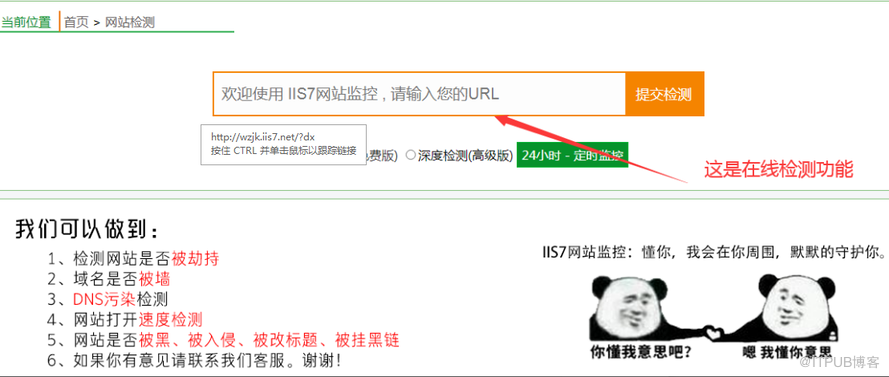
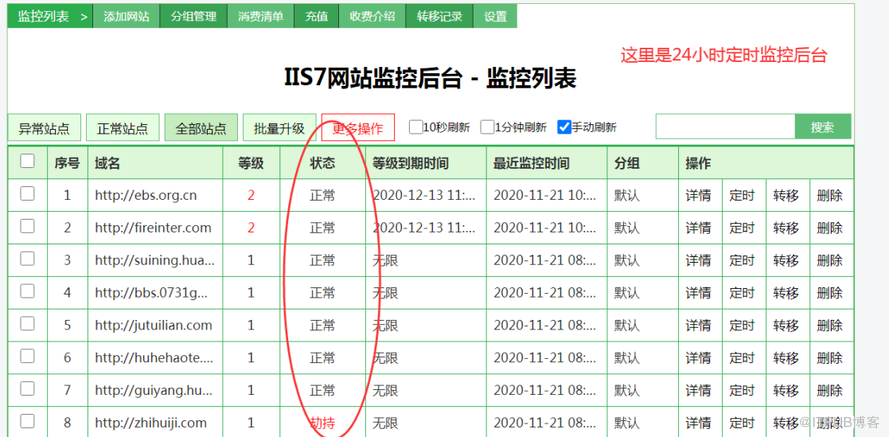
官方地址:http://wzjk.iis7.net/?dx
迅速将其删掉以后,网站就恢复了正常,同时,要清除浏览器的历史记录或者Ctrl+F5强制刷新浏览器之后才能看到效果。之所 以
要作为专门强调提醒是因为我吃过亏,至于具体是什么亏你可以自己去想象:我检查了一遍又一遍没有发现问题,到头来才恍
然大悟原来是浏览器缓存的缘故。
至于我们如何快速找到黑客植入攻击代码的文件,告诉大家一个简单的方法,就是查看网站文件的修改时间,一些最新的修改时
间的文件而且你自己又没有动过的,那么你就在这儿寻找,可以将这个别的几个文件单独下载下来然后用编辑器全局搜索,这样
我们就很容易找到具体的被植入代码的文件了。
另外,网站根目录如果有一些可疑的文件,而且能确定不是你自己主动添加的,那么这些文件你就一定要好好排查一下了。再者
咱们的网站后台登录密码以及服务器的密码最好都设置难度高一点的,免得被人轻易攻破。
目前网站的百度快照劫持虽然解决了,但由于发现时间太晚,百度在我检查解决问题的同时也更新了快照,当然这也只能算作是
百度的快照缓存。
网站的本身在问题解决之后通过百度搜索关键词点进去是没有问题的,网站已经恢复了正常,剩下的也就是百度快照恢复过来就
行了。这个问题我也已经做了 百度快照更新,相信在不久之后通过 seo恢复网站 就可以全面解决。
所以为了避免这一问题的出现我们最好能对自己的网站关心点,引以为戒。做好网站安全方面的防护,知云网小编也希望广大站
长朋友不要恶意去攻击他人的网站,因为大家都不容易!
来自 “ ITPUB博客 ” ,链接:https://blog.itpub.net/69989158/viewspace-2746192/ ,如需转载,请注明出处,否则将追究法律责任。

