怎么检测劫持
是很多SEO优化师以及站长们头疼的一件事,今天我们就针对网站被劫持怎么解决这个话题展开一个探讨和给出详细的解决方案。
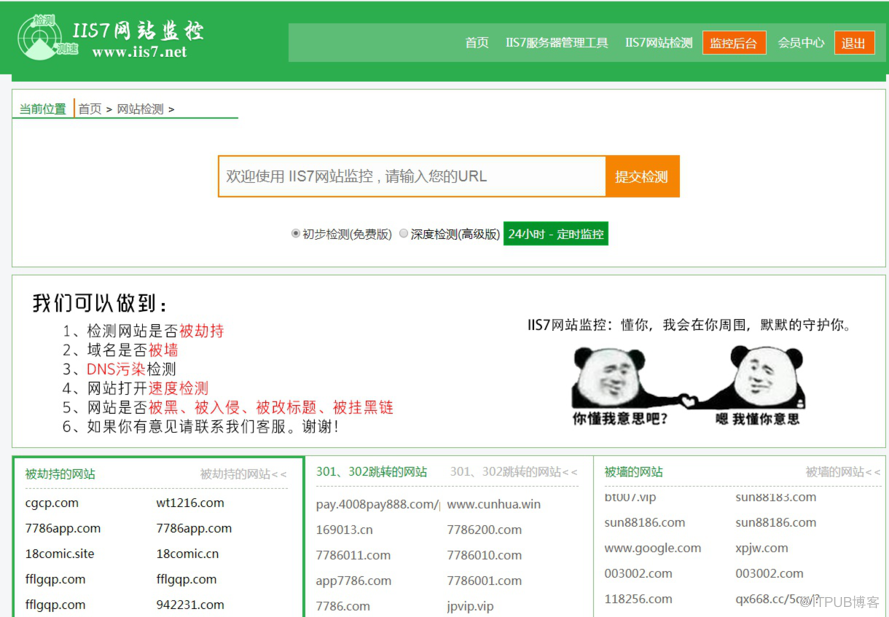
IIS7 站长之家网站监控提供:专业的网站,我们可以做到实时检测网站是否打得开、域名是否被墙、网站是否被劫持,网站被黑、被挂黑链、被挂非法信息。等监控,发现异常我们会发邮件提醒您!
地址:http://wzjk.iis7.net/?dx
一、网站被劫持怎么办?网站劫持修复思路方法
当你网站遇到劫持时,可以参考以下修复思路进行处理:
1 、进行隔离止损。
2 、通过日志和行为分析找到漏洞点。
3 、通过补丁修复漏洞或临时修补漏洞。
4 、 检查系统权限清除后门。
5 、 大部分劫持都是带有恶意的,一般都会植入非法违规内容,针对这类内容,我们要第一时间删除,去平台替死链。
二、 怎么防御网站劫持?
1 、常规防护措施
使用建站系统的站点,经常会遇到一些大规模爆发式常规漏洞,这类漏洞影响大,修补措施官方更新较快,大小站点都需要及时关注于更新,特别是使用开源程序的站点。
当然了大家都不可能时时刻刻的关注信息,但有拍错失修复机会怎么办?
建议站点使用第三方的安全观测平台,可以非接触式检测,另外还带有短信和邮件通知功能,特别适合站长使用,这里我推荐百度云观测和百度安全指数这2 款产品,当然还有其他的检测平台,这里大家自行选择即可。
但是这里要特别注意的是不要使用太多监测平台,监测平台会定期去检测测试会给服务器带去一定的压力。
2 、云服务防护
目前较为火的几个云主机平台都提供了一些安全防护软件,毕竟漏洞的爆发肯定是早于修补,而部分厂商也不会一下子就能够出补丁来修复,这时候使用例如安骑士这类产品,通过云服务商的技术团队第一时间无缝或屏蔽漏洞,至少可以支撑到厂商发布漏洞为止。
云服务除了上述安全防护组件外,大家应该还看到过一个叫做安全组的东西,浅忆的来说就是防火墙端口策略,可以直接在云面板进行端口控制,比如近期爆出的方程式多个0DAY ,如果你只开了必要的端口,实际上都无需修补。一般来说我们打开远程端口、 HTTP/HTTPS 端口、 FTP 端口基本上足矣,如无特殊情况可以关闭,可以省事很多。
3 、服务器端防护
在服务器端大家可以安装第三方的杀毒、防护软件,这些软件带有大部分常见的防护机制,对付一般小白足矣。
目前市面上安全狗和云盾算是较为优秀的服务器防护软件。
4 、网站防护
一般我都建议那些敏感站点,动静态分离、读取存储分离,我们都知道网站被劫持最常见的就是被提权,如果设置好权限可以最大程度上就可以避免被提权。
来自 “ ITPUB博客 ” ,链接:https://blog.itpub.net/69988990/viewspace-2735716/ ,如需转载,请注明出处,否则将追究法律责任。

