非营利组织 GDI 的信息安全研究员维克多·格维斯( Victor Gevers )表示,上周六,来自中国用户的 3 亿多条非公开消息被曝光在互联网上。根据英国《金融时报》的报道,这 18 个 MongoDB 数据库中包含 3.64 亿条记录,任何人都可以通过 IP 地址去搜索用户的个人信息。
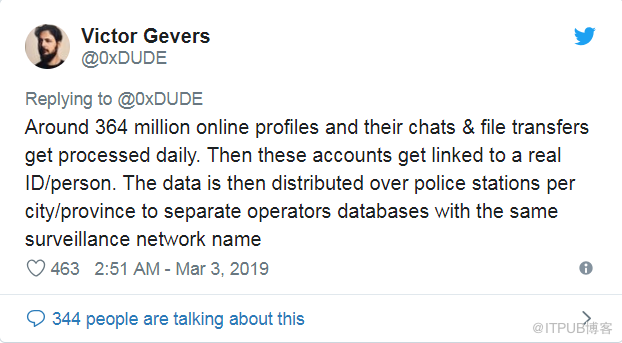
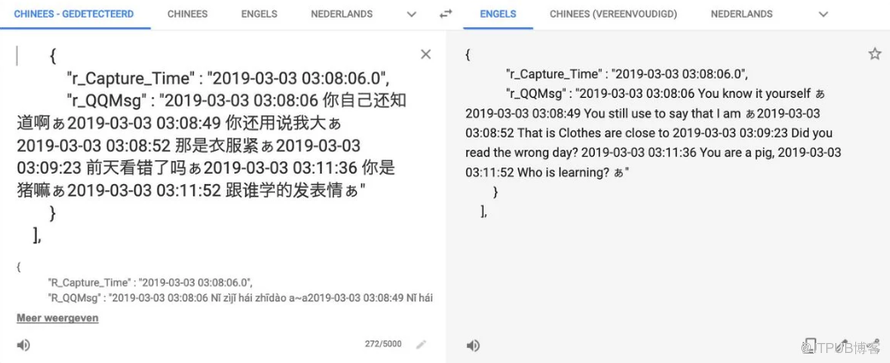
这些消息记录来自微信和 QQ 等应用,同时还包含中国用户的身份证号码、照片、地址、 GPS 定位数据,以及所使用设备类型的信息。
格维斯表示,主数据库将这些数据传回至 17 台远程服务器。
“其中有十几岁青少年的聊天。这些点对点消息原本应该是非公开的。”格维斯说,“我用谷歌翻译去翻译其中一些消息,并将这些信息分享在 Twitter 上。但我们就此打住。我感觉,如果我们继续深挖他们的对话,他们不会高兴。”
许多记录包含网吧地址,这表明这些用户可能会经常光顾这些网吧。
在通过 Shodan (一种可查找联网设备的搜索引擎)对设备进行监控时,格维斯发现了这些泄露的数据。他认为,看起来像是有人搞砸了防火墙配置,使数据库暴露在外。上周六,格维斯联系了中国的互联网服务提供商中网载线。几小时后,数据库被封锁。
中国最大的社交媒体应用微信在其隐私政策中表示,收集用户数据是为了“遵守适用的法律法规”。这导致一些知名人物的批评和猜测,例如商界明星李书福。他曾表示,腾讯 CEO 马化腾“肯定每天都在看我们的微信”。微信公开否认了这些指控。
在此次事件中,真正令人惊讶的是,任何人都可以获得这些信息。格维斯在早前接受 Bleeping Computer 采访时表示:“没有任何安全措施,看起来他们完全不知道自己在做什么。”
格维斯向中国的互联网服务提供商发出邮件,告知此事,并提醒他们保护数据安全。他同时给出了如何确保信息安全的建议。他提出,互联网服务提供商可以通过防火墙屏蔽端口,或只接受本地连接来保护服务器。“犯罪分子通常瞄准开放的数据库展开活动,例如窃取数据或勒索。”他表示,“但我们也看到过,在某些情况下,类似这样的开放服务器被用来运行恶意软件或僵尸网络。”
来自 “ ITPUB博客 ” ,链接:https://blog.itpub.net/69912213/viewspace-2637583/ ,如需转载,请注明出处,否则将追究法律责任。

