1. 概述
NDK图片压缩有很多人反应是蒙的,包括在文章评论的一些哥们,也包括私下聊天的一些哥们。那么内涵段子后面的所有分享都离不开NDK,比如gif图片加载,视频压缩,视频直播推流等等。当然我们也可以去网上下载别人写好的,但是对于我们来说没任何意义。经过后来一系列的考虑,内涵段子项目暂时告一个段落。希望后面有时间出一些C和C++的语法基础,然后我们再来实现后面的功能,这期是现阶段最后一次分享NDK了,这次我会一步一步来实现。
每次演示我记得我都下载的是内涵段子6.0.1的版本,但是每到周末就发现更新到了最新的版本,在我的印象里我从来都没有去更新过,那么到底是怎么回事?有些应用弹出更新我一般是拒绝的,因为我需要下载几十M的apk要等太久,没耐心。而增量更新就解决了这个问题,我们更新版本不需要全部下载最新版的apk,而只需要下载一个几M甚至更小的差分包,就能完成更新了。网上这方面的资料也比较多大家可以多看看别人写的文章。
2. 下载C库生成AS的.so库
1.下载整合bsdiff和bzip2
百度搜索目前最新版本是4.3,点击就可以下载了。文件只有5KB,里面有两个文件很重要bsdiff.c和bspatch.c,一个用来生成差分包一个用来合并差分包。
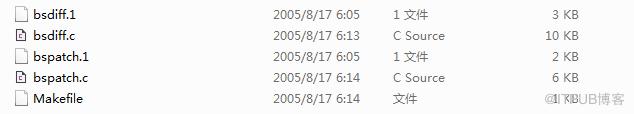
bsdiff解压后.png
打开.c源码瞧瞧,里面还需要我们下载bzip2,百度搜索,点击1.0.6 source tarball就可以下载了。这个文件就有点大了,我们把里面的.h和.c文件拷贝出来整合到bsdiff里面。
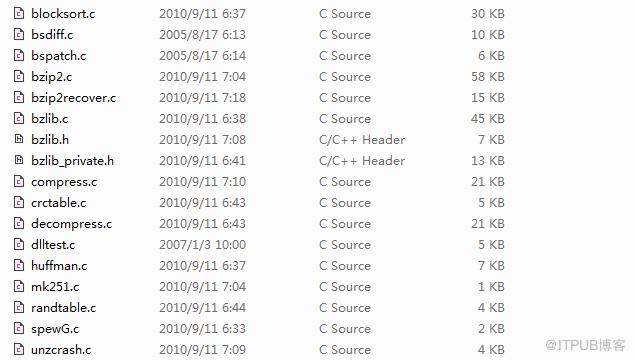
bsdiff和bzip2整合.png
2.生成AS的.so库
把整合好的所有文件都copy到项目的jni目录下面就可以开始写代码了:
#if 0__FBSDID("$FreeBSD: src/usr.bin/bsdiff/bspatch/bspatch.c,v 1.1 2005/08/06 01:59:06 cperciva Exp $");
#endif

#include "bzlib.c"#include "crctable.c"#include "compress.c"#include "decompress.c"#include "randtable.c"#include "blocksort.c"#include "huffman.c"#include
#include
#include
#include
#include
#include
#include "com_darren_util_PatchUtils.h"static off_t offtin(u_char *buf)
{
    off_t y;

    y=buf[7]&0x7F;
    y=y*256;y+=buf[6];
    y=y*256;y+=buf[5];
    y=y*256;y+=buf[4];
    y=y*256;y+=buf[3];
    y=y*256;y+=buf[2];
    y=y*256;y+=buf[1];
    y=y*256;y+=buf[0];

    if(buf[7]&0x80) y=-y;

    return y;
}

int combine(int argc,char * argv[])
{
    FILE * f, * cpf, * dpf, * epf;
    BZFILE * cpfbz2, * dpfbz2, * epfbz2;
    int cbz2err, dbz2err, ebz2err;
    int fd;
    ssize_t oldsize,newsize;
    ssize_t bzctrllen,bzdatalen;
    u_char header[32],buf[8];
    u_char *old, *new;
    off_t oldpos,newpos;
    off_t ctrl[3];
    off_t lenread;
    off_t i;

    if(argc!=4) errx(1,"usage: %s oldfile newfile patchfilen",argv[0]);    /* Open patch file */
    if ((f = fopen(argv[3], "r")) == NULL)
        err(1, "fopen(%s)", argv[3]);    /*
    File format:
        0    8    "BSDIFF40"
        8    8    X
        16    8    Y
        24    8    sizeof(newfile)
        32    X    bzip2(control block)
        32+X    Y    bzip2(diff block)
        32+X+Y    ???    bzip2(extra block)
    with control block a set of triples (x,y,z) meaning "add x bytes
    from oldfile to x bytes from the diff block; copy y bytes from the
    extra block; seek forwards in oldfile by z bytes".
    */

    /* Read header */
    if (fread(header, 1, 32, f) newsize)
            errx(1,"Corrupt patchn");        /* Read diff string */
        lenread = BZ2_bzRead(&dbz2err, dpfbz2, new + newpos, ctrl[0]);
        if ((lenread =0) && (oldpos+inewsize)
            errx(1,"Corrupt patchn");        /* Read extra string */
        lenread = BZ2_bzRead(&ebz2err, epfbz2, new + newpos, ctrl[1]);
        if ((lenread  char*
    char* old_apk_cstr = (char*)(*env)->GetStringUTFChars(env,old_apk_path,NULL);
    char* new_apk_cstr = (char*)(*env)->GetStringUTFChars(env,new_apk_path,NULL);
    char* patch_path_cstr = (char*)(*env)->GetStringUTFChars(env,patch_path,NULL);    // 赋值
    char * argv[4];
    argv[0] = "combine";
    argv[1] = old_apk_cstr;
    argv[2] = new_apk_cstr;
    argv[3] = patch_path_cstr;    // 调用合并方法
    patch(argc,argv);    // 释放资源
    (*env)->ReleaseStringUTFChars(env,old_apk_path,old_apk_cstr);
    (*env)->ReleaseStringUTFChars(env,new_apk_path,new_apk_cstr);
    (*env)->ReleaseStringUTFChars(env,patch_path,patch_path_cstr);
}
3.下载差分包合并校验
假设目前我们手机上面是安装的内涵段子1.0的版本,服务器上面已经有了2.0的版本,那么现在我们只需要下载差分包就好,然后调用已经写好的.so的方法生成2.0的版本,校验签名即可安装。
     /**
     * 获取当前apk的签名
     * @param context
     * @return
     */
    public static String getSignature(Context context){        // 通过Context获取当前包名
        String currentApkPackageName = context.getApplicationInfo().packageName;

        Log.e(TAG,"TAG -> "+currentApkPackageName);        // 通过PackageManager获取所有应用的PackageInfo信息
        PackageManager packageManager = context.getPackageManager();        List packageInfos = packageManager.getInstalledPackages(PackageManager.GET_SIGNATURES);        for (PackageInfo packageInfo : packageInfos) {            if(packageInfo.packageName.equals(currentApkPackageName)){                // 获取签名
                return packageInfo.signatures[0].toCharsString();
            }
        }        return null;
    }
获取某个路径下的apk签名,这个倒是真的把我难住了。某些哥们就立马来灵感了,百度啊,可是早在几年前那个时候网上很少找得到答案。况且网上找的解决方案也大多存在版本兼容问题,不过还好系统应用里面不是有签名校验吗?我们可以把系统应用的源码拿出来看看,看它是怎么校验签名的又或者说是怎么获取PackageInfo的。
    /*
     * Utility method to get application information for a given packageURI
     */
    public static  ApplicationInfo getApplicationInfo(Uri packageURI) {        final String archiveFilePath = packageURI.getPath();
        PackageParser packageParser = new PackageParser(archiveFilePath);        File sourceFile = new File(archiveFilePath);
        DisplayMetrics metrics = new DisplayMetrics();
        metrics.setToDefaults();
        PackageParser.Package pkg = packageParser.parsePackage(sourceFile, archiveFilePath, metrics, 0);        if (pkg == null) {            return null;
        }        return pkg.applicationInfo;
    }    /*
     * Utility method to get package information for a given packageURI
     */
    public static  PackageParser.Package getPackageInfo(Uri packageURI) {        final String archiveFilePath = packageURI.getPath();
        PackageParser packageParser = new PackageParser(archiveFilePath);        File sourceFile = new File(archiveFilePath);
        DisplayMetrics metrics = new DisplayMetrics();
        metrics.setToDefaults();        return packageParser.parsePackage(sourceFile, archiveFilePath, metrics, 0);
    }
但是目前还有一个问题PackageParser你根本找不到这个类,这个类被隐藏了。能不能不要这么操蛋,我不校验签名了还不行吗?不校验那出了问题锅得你背,你可以把这个流程去掉试试。所以硬着头皮用反射吧:
     /**     * 获取该目录下的apk签名     * @param path 当前apk路径     * @return     */
    public static String getSignature(String path) throws Exception{        // 1.反射实例化PackageParser对象
        Object packageParser = getPackageParser(path);        // 2.反射获取parsePackage方法
        Object packageObject = getPackageInfo(path,packageParser);        // 3.调用collectCertificates方法
        Method collectCertificatesMethod = packageParser.getClass().
                getDeclaredMethod("collectCertificates",packageObject.getClass(),int.class);
        collectCertificatesMethod.invoke(packageParser,packageObject,0);        // 4.获取mSignatures属性
        Field signaturesField = packageObject.getClass().getDeclaredField("mSignatures");
        signaturesField.setAccessible(true);
        Signature[] mSignatures = (Signature[]) signaturesField.get(packageObject);        return mSignatures[0].toCharsString();
    }    /**     * 创建PackageParser.Package类,兼容5.0     * @param path     * @return     * @throws Exception     */
    private static Object getPackageInfo(String path, Object packageParser) throws Exception {        if(Build.VERSION.SDK_INT >=21){
            Class>[] paramClass = new Class[2];
            paramClass[0] = File.class;
            paramClass[1] = int.class;
            Method parsePackageMethod = packageParser.getClass().getDeclaredMethod("parsePackage",paramClass);            // 3.反射执行parsePackage方法
            Object[] paramObject = new Object[2];
            paramObject[0] = new File(path);
            paramObject[1] = 0;
            parsePackageMethod.setAccessible(true);            return parsePackageMethod.invoke(packageParser,paramObject);
        }else{
            Class>[] paramClass = new Class[4];
            paramClass[0] = File.class;
            paramClass[1] = String.class;
            paramClass[2] = DisplayMetrics.class;
            paramClass[3] = int.class;
            Method parsePackageMethod = packageParser.getClass().getDeclaredMethod("parsePackage",paramClass);            // 3.反射执行parsePackage方法
            Object[] paramObject = new Object[4];
            paramObject[0] = new File(path);
            paramObject[1] = path;
            DisplayMetrics metrics = new DisplayMetrics();
            metrics.setToDefaults();
            paramObject[2] = metrics;
            paramObject[3] = 0;
            parsePackageMethod.setAccessible(true);            return parsePackageMethod.invoke(packageParser,paramObject);
        }
    }    /**     * 创建PackageParser类     * @param path     * @return     * @throws Exception     */
    private static Object getPackageParser(String path) throws Exception{
        Class> packageParserClazz = Class.forName("android.content.pm.PackageParser");        // 版本兼容
        if(Build.VERSION.SDK_INT >=21 ){
            Constructor> packageParserConstructor = packageParserClazz.getDeclaredConstructor();            return packageParserConstructor.newInstance();
        }else{
            Constructor> packageParserConstructor = packageParserClazz.getDeclaredConstructor(String.class);            return packageParserConstructor.newInstance(path);
        }
    }
3. 生成服务端.dll动态库
好不容测试没问题了,高高兴兴的打算去提交申请单。可是需要后台协助的时候说我根本不会生成dll动态库,好说歹说都不行,直接对你说你行你来啊,所以也只能自己来了。
#include#include "bzlib.h"#include #include //#include //#include #include #include //#include #include "com_hc_diff_BSDiff.h"#include #include #include typedef unsigned char u_char;typedef long pid_t; template void err(int i, const char* str, T arg) { char lastErrorTxt[1024]; FormatMessage(FORMAT_MESSAGE_FROM_SYSTEM|FORMAT_MESSAGE_IGNORE_INSERTS,NULL,GetLastError(),0,lastErrorTxt,1024,NULL); printf("%s",lastErrorTxt); printf(str, arg); exit(i); } void err(int i, const char* str) { char lastErrorTxt[1024]; FormatMessage(FORMAT_MESSAGE_FROM_SYSTEM|FORMAT_MESSAGE_IGNORE_INSERTS,NULL,GetLastError(),0,lastErrorTxt,1024,NULL); printf("%s",lastErrorTxt); if (str!=NULL) { printf("%s",str); } exit(i); } template void errx(int i, const char* str, T arg) { printf(str, arg); exit(i); } void errx(int i, const char* str) { printf("%s",str); exit(i); }#define MIN(x,y) (((x)start) split(I,V,start,jj-start,h); for(i=0;i kk) split(I,V,kk,start+len-kk,h); }static void qsufsort(off_t *I,off_t *V,u_char *old,off_t oldsize) { off_t buckets[256]; off_t i,h,len; for(i=0;i0;i--) buckets[i]=buckets[i-1]; buckets[0]=0; for(i=0;i y) { *pos=I[st]; return x; } else { *pos=I[en]; return y; } }; x=st+(en-st)/2; if(memcmp(old+I[x],_new,MIN(oldsize-I[x],newsize))0 && (i=read(fd,old+oldsize-r,r))>0) r-=i; if (r>0 || close(fd)==-1) err(1,"%s",argv[1]); if(((I=(off_t*)malloc((oldsize+1)*sizeof(off_t)))==NULL) || ((V=(off_t*)malloc((oldsize+1)*sizeof(off_t)))==NULL)) err(1,NULL); qsufsort(I,V,old,oldsize); free(V); /* Allocate newsize+1 bytes instead of newsize bytes to ensure that we never try to malloc(0) and get a NULL pointer */ //org: //if(((fd=open(argv[2],O_RDONLY,0))0 && (i=read(fd,_new+newsize-r,r))>0) r-=i; if (r>0 || close(fd)==-1) err(1,"%s",argv[1]); if(((db=(u_char*)malloc(newsize+1))==NULL) || ((eb=(u_char*)malloc(newsize+1))==NULL)) err(1,NULL); dblen=0; eblen=0; /* Create the patch file */ //org: //if ((pf = fopen(argv[3], "w")) == NULL) //new: //if((fd=open(argv[3],O_CREAT|O_TRUNC|O_WRONLY|O_BINARY|O_NOINHERIT,0666))oldscore+8)) break; if((scan+lastoffset Sf*2-lenf) { Sf=s; lenf=i; }; }; lenb=0; if(scan =lastscan+i)&&(pos>=i);i++) { if(old[pos-i]==_new[scan-i]) s++; if(s*2-i>Sb*2-lenb) { Sb=s; lenb=i; }; }; }; if(lastscan+lenf>scan-lenb) { overlap=(lastscan+lenf)-(scan-lenb); s=0;Ss=0;lens=0; for(i=0;i Ss) { Ss=s; lens=i+1; }; }; lenf+=lens-overlap; lenb-=lens; }; for(i=0;i char* char* new_apk_cstr = (char*)env->GetStringUTFChars(new_apk_path, NULL); char* old_apk_cstr = (char*)env->GetStringUTFChars(old_apk_path, NULL); char* patch_path_cstr = (char*)env->GetStringUTFChars(patch_path, NULL); // 封装参数 argv[0] = "diff"; argv[1] = new_apk_cstr; argv[2] = old_apk_cstr; argv[3] = patch_path_cstr; // 调用生成差分包方法 diff(argc,argv); // 释放资源 env->ReleaseStringUTFChars(new_apk_path,new_apk_cstr); env->ReleaseStringUTFChars(old_apk_path, old_apk_cstr); env->ReleaseStringUTFChars(patch_path, patch_path_cstr); }
NDK图片压缩加密上传和增量更新的实现流程差不多,我们都是用的第三方提供好的一些C库文件,然后在他的基础上写了一些调用代码。以后我们自己去编译libgif,webrtc,ffmpeg,fomd也是类似,解决问题的方式很重要而不是过多的关注代码。
来自 “ ITPUB博客 ” ,链接:https://blog.itpub.net/4618/viewspace-2814489/ ,如需转载,请注明出处,否则将追究法律责任。

