上次主要说了service的一种类型,clusterIp,这次说下NodePort。源码:https://github.com/limingios/docker/tree/master/No.10
通过pod创建service
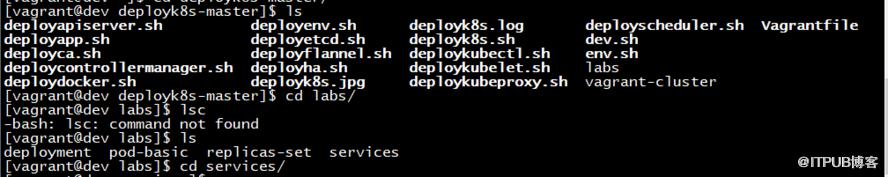
- 进入labs目录下的service
 cd deployk8s-master
 cd labs
 cd services
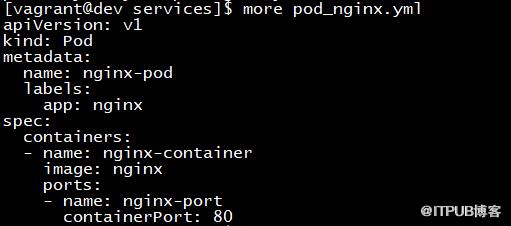
- 查看nginx-pod
apiVersion: v1
kind: Pod
metadata:
  name: nginx-pod
  labels:
    app: nginx
spec:
  containers:
  - name: nginx-container
    image: nginx
    ports:
    - name: nginx-port
      containerPort: 8
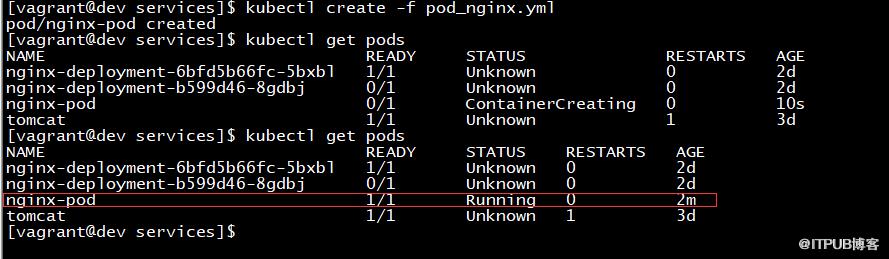
kubectl create -f pod_nginx.yml
kubectl get pods
- 创建service类型是nodePort
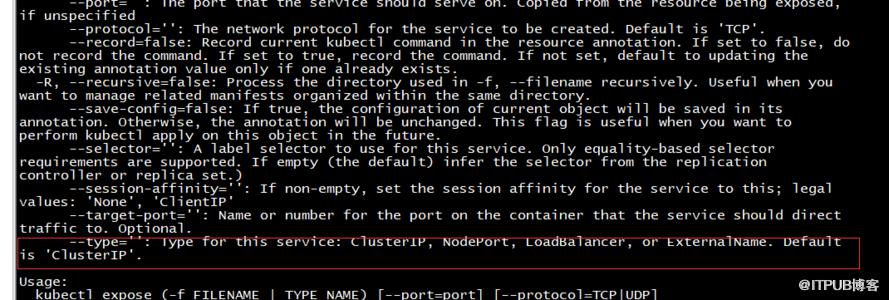
默认的type clusterIP的形式
kubectl expose pods nginx-pod -h
expose pods nginx-pod --type=NodePort
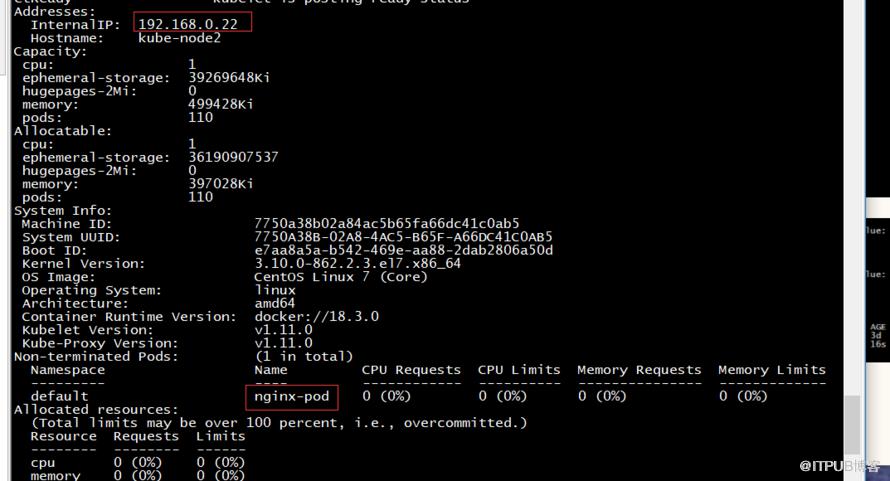
kubectl describe node
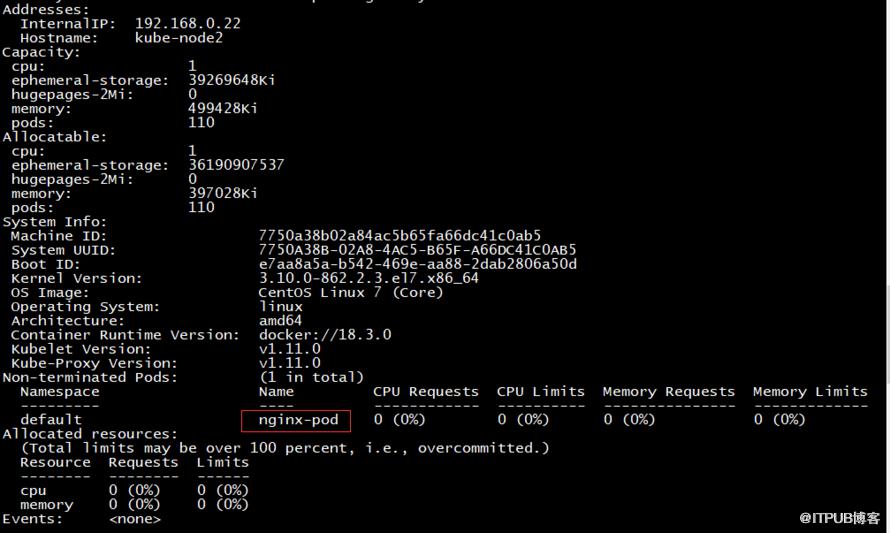
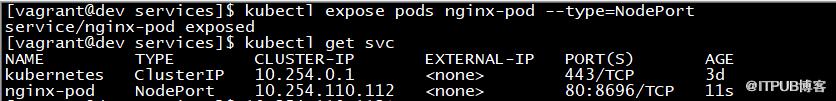
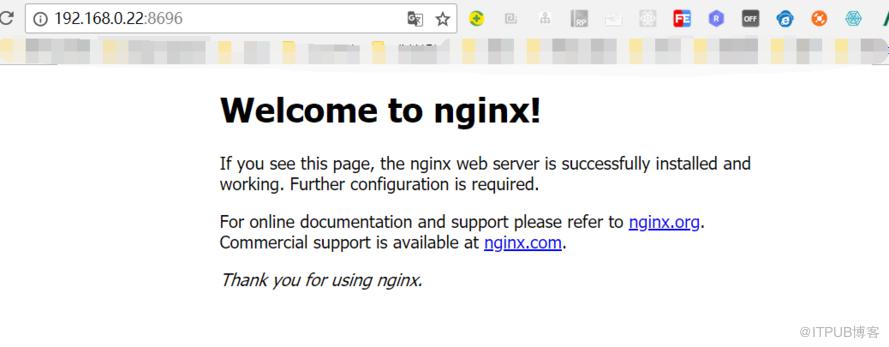
明白了啥了没?其实nodePort就是直接暴露出来一个端口,直接就可以访问了,爽是爽但是不安全。
通过pod 根据yml文件的形式创建service
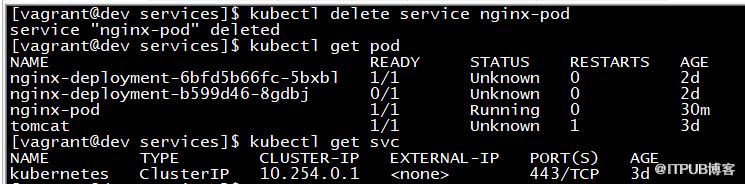
- 删除service
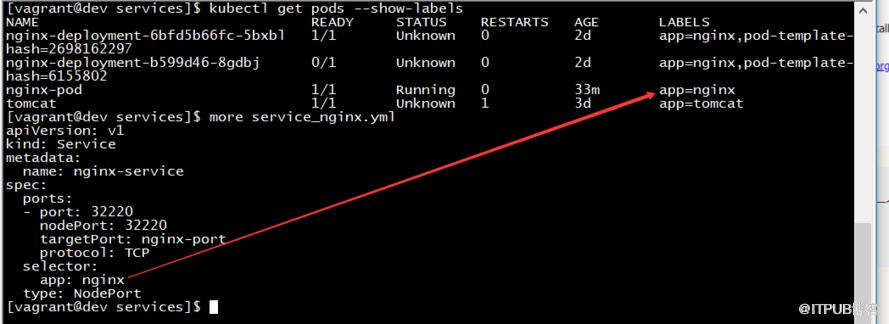
pod还在,service已经成功删除了,app必须对应。
kubectl delete service nginx-pod
kubectl get pods
kubectl get svc
get pods --show-labels
more service_nginx.yml
- 创建service
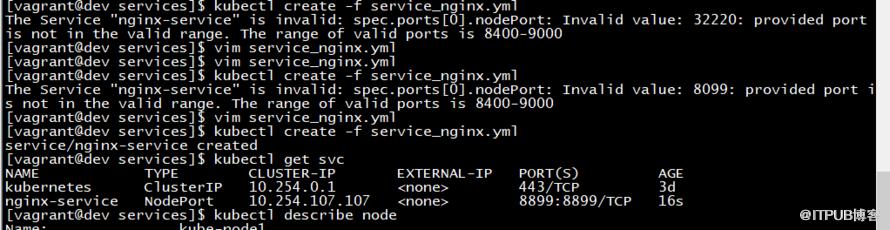
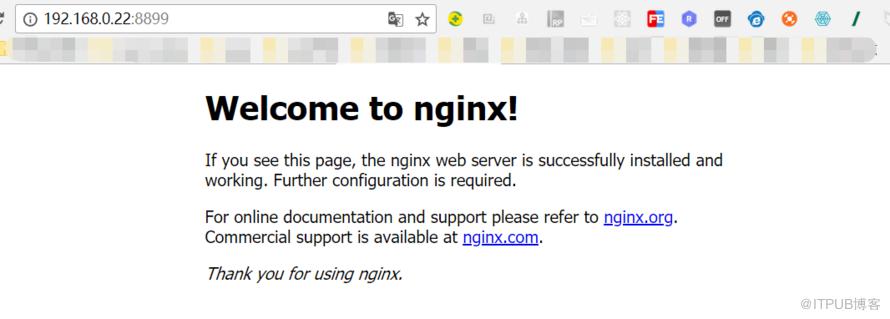
kubectl create -f service_nginx.yml
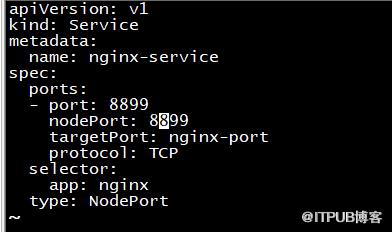
vim service_nginx.yml
- label的理解
Label机制是K8S中一个重要设计,通过Label进行对象弱关联,灵活地分类和选择不同服务或业务,让用户根据自己特定的组织结构以松耦合方式进行服务部署。
Label是一对KV,对用户而言非常有意义的,但对K8S本身而言没有直接意义的。Label可以在创建对象时指定,也可以在后期修改,每个对象可以拥有多个标签,但key值必须是唯一的。
Label可随意定义,但建议可读性,比如设置Pod的应用名称和版本号等。另外Lable是不具有唯一性的,为了更准确标识资源对象,应为资源对象设置多维度的label。
nodePort是所有的pod都可以使用,如果使用nodePort的话,占用了很多端口,是不是很占用资源呢!label就把看成别名就可以了,方便操作指定的pod。
来自 “ ITPUB博客 ” ,链接:https://blog.itpub.net/416/viewspace-2814604/ ,如需转载,请注明出处,否则将追究法律责任。
上一篇:
JS控制音频顺序播放
下一篇:
深入分析Java的enum

请登录后发表评论
登录
全部评论
