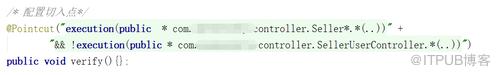
1:希望对每个url都要进行用户信息认证,所以使用aop方式作为切面,切面有配置切入点,(下列切入点说明:com.*.controller,是指controller这个包下的类,然后Seller*是指以在controller包下以Seller开头的类,*(..)是指这个类下的所有方法。”&& “是并且的意思,”!” 是不包括的意思。下面的切入点总结是:当用户访问以controller包下的Seller开头的类但是不包括controller包下的SellerUserController类时,那么就要走下面的方法doVerify()。)
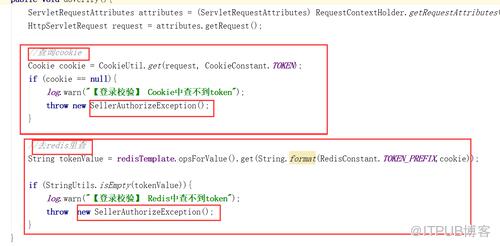
2:通过获取request,查询cookie和redis,如果查询不通过,则抛出一个自己定义的异常(SellerAuthorizeException()异常),
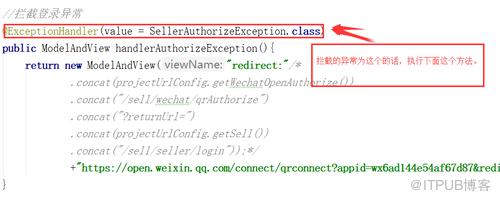
3:写一个类进行捕获这个异常,然后写一个处理出现这个异常的方法(出现这个异常之后的做法,相当于一个逻辑控制)。
4:注意,在切面拦截的那个类(SellerAuthorizeAspect)上不要忘了@component 和 @Aspect这两个注解。
捕获异常的类(SellerExceptionHandler),不要忘记了这个类上的注解@controllerAdvice
来自 “ ITPUB博客 ” ,链接:https://blog.itpub.net/3173/viewspace-2822627/ ,如需转载,请注明出处,否则将追究法律责任。
上一篇:
IP地址与整数之间的互相转换详解

请登录后发表评论
登录
全部评论
