本篇文章介绍的是开源的协同办公项目O2OA如何使用认证鉴权对服务访问进行限制(invoke)。
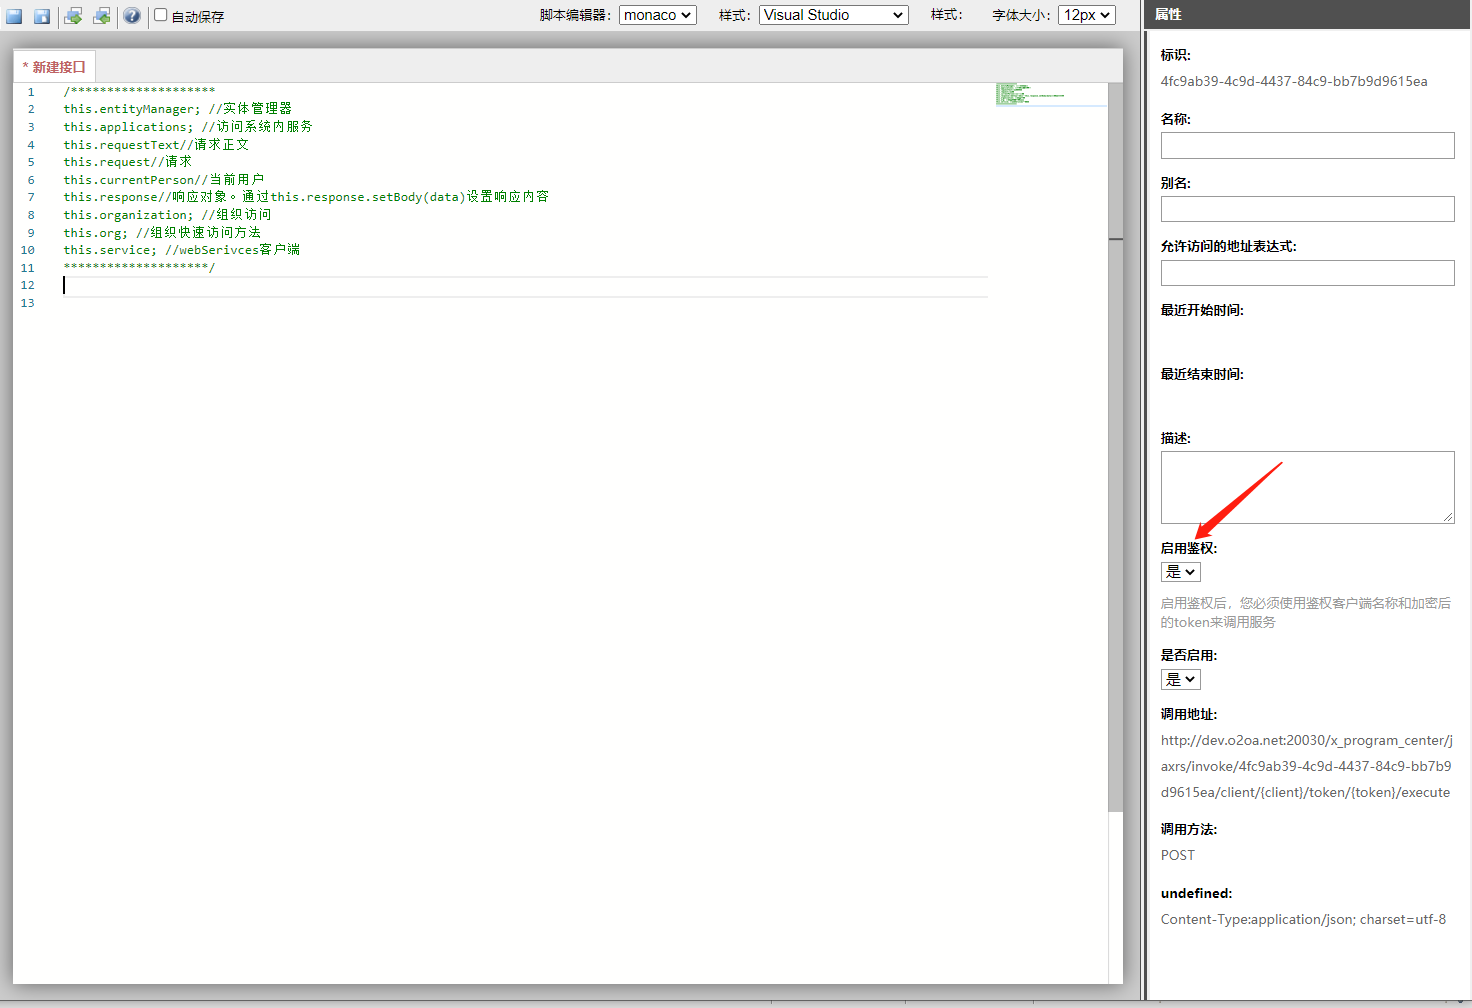
默认情况下创建的服务是允许匿名访问的,这样创建的服务可以直接通过url访问执行,如果需要进行鉴权限制,那么可以启用服务鉴权:
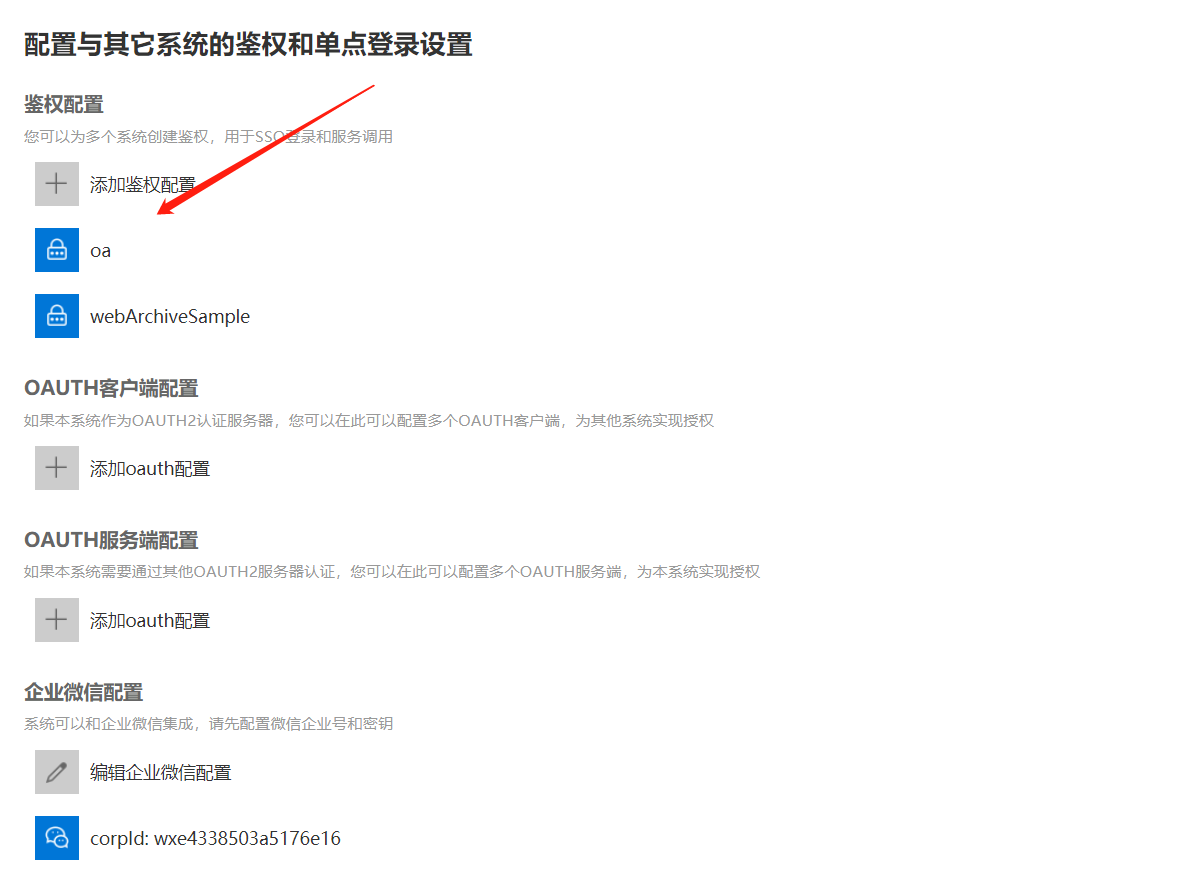
在token.json的sso段中设置sso的鉴权信息.
启用鉴权后服务的访问地址由:
http://dev.o2oa.net:20030/x_program_center/jaxrs/invoke/{serviceName}/execute
改为:
其中{token}为sso配置的鉴权名称

token为采取3des算法使用密钥对"person#timestamp"文本进行加密.
person指示以指定用户身份来运行服务.
timestamp为1970年1月1日0时0秒到当前时间的毫秒数.用于确保token的时效性,有效时间15分钟.
生成Token
可以通过前台js来产生token,也可以调用服务来产生token.
前端生成:参考: https://www.yuque.com/o2oa/fuwefs/zsweg0
后端生成:可以调用服务通过后台运行3des算法生成令牌:
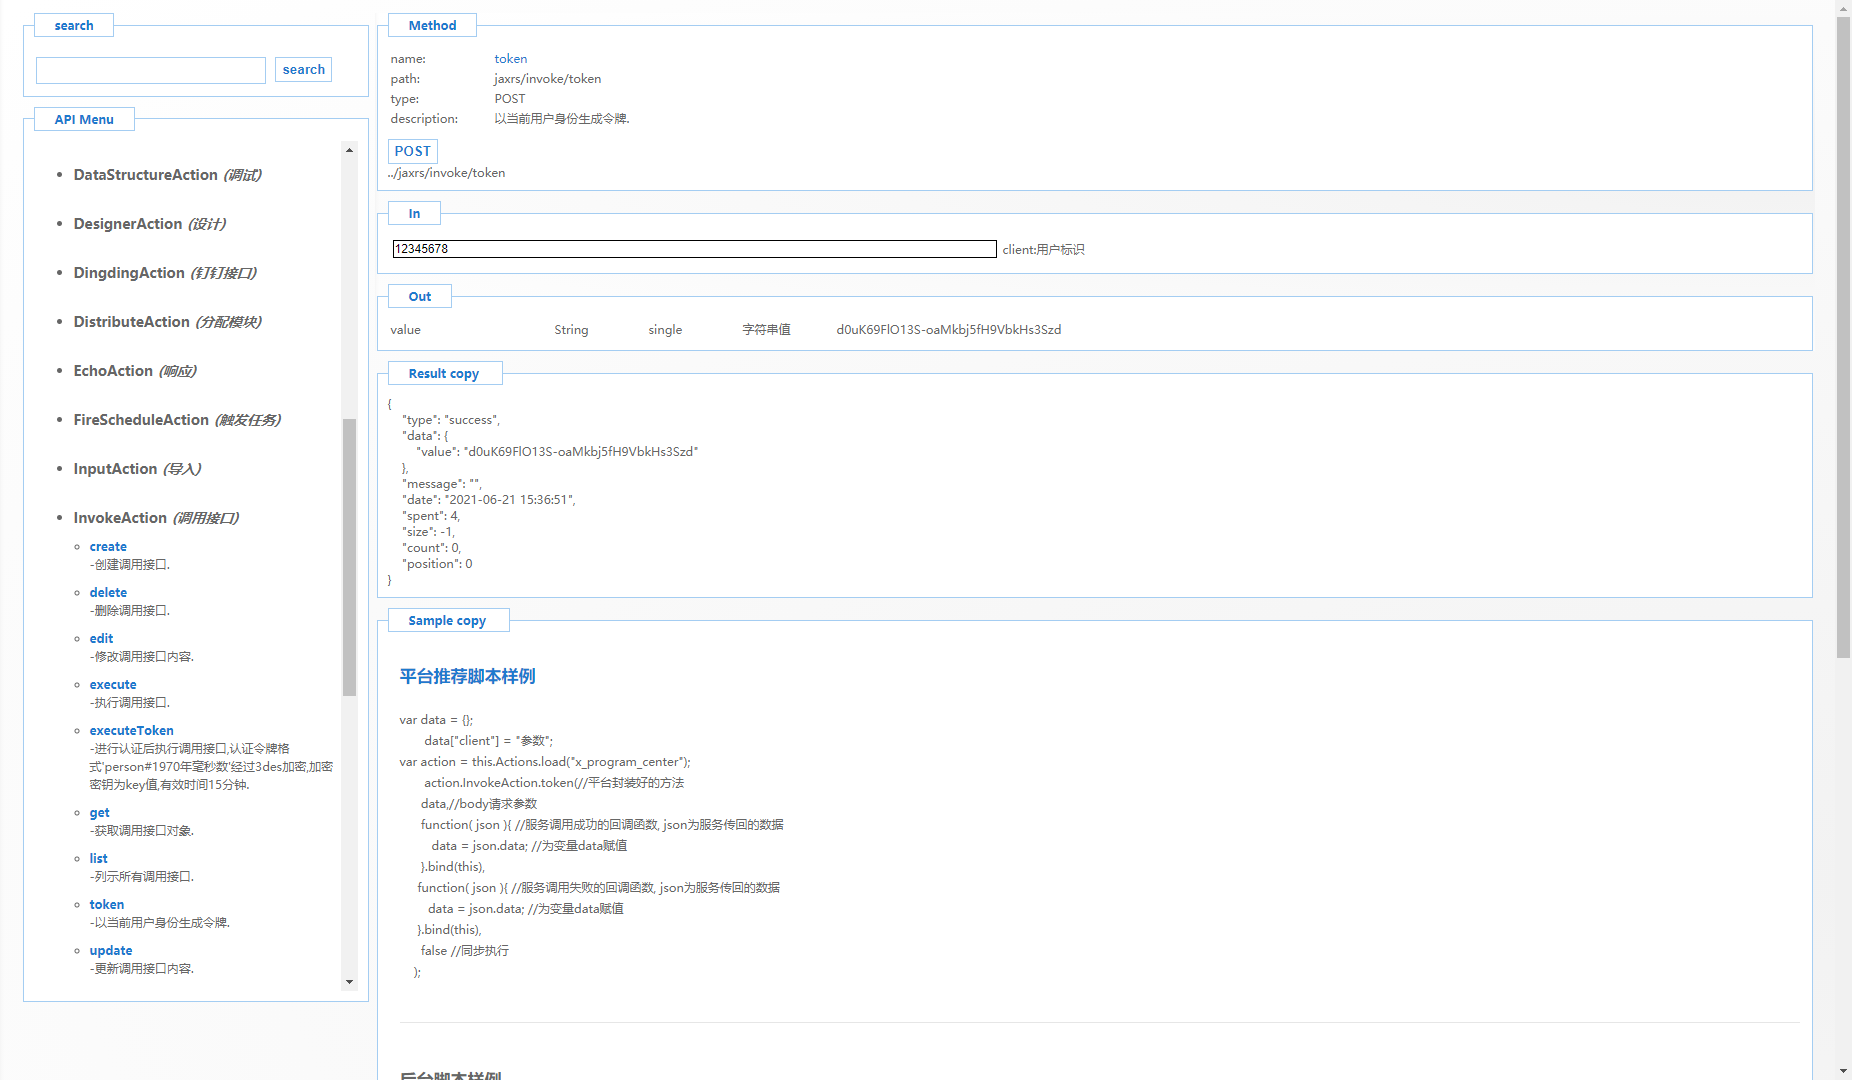
后端生成的token只需要输入sso中设置的client名称,以当前用户和当前时间生成token.
来自 “ ITPUB博客 ” ,链接:https://blog.itpub.net/31563356/viewspace-2781058/ ,如需转载,请注明出处,否则将追究法律责任。

最新文章
- 当AI真正进入业务:O2OA(翱途)开发平台正在重新定义企业协作
- 行业案例:O2OA 助力生物科技企业构建实验鼠数字化管理平台
- 能源行业一体化用工管理系统,O2OA(翱途)助推外包用工规范化数字化
- 制造业数字化协同落地实践:一体化办公平台破解工厂多环节协同痛点
- 高校数字化协同办公实践:O2OA(翱途) 一站式平台打造智慧校园办公体系
- 村镇金融数字化升级:O2OA(翱途) 赋能信贷全流程,革新协同办公体系
- 政务数字化办公解决方案 O2OA(翱途)构建机关一体化协同平台
- O2OA(翱途)V10 工作联系单:跨部门沟通标准化 工作流转可追溯闭环
- 翱途 (O2OA) V10采购管理:从请购到开票,如何打通企业采购全流程?
- O2OA(翱途) V10 升级说明(四)移动端 APP :让移动办公更统一、更协同、更易用
