1.修改server.xml文件,如下:

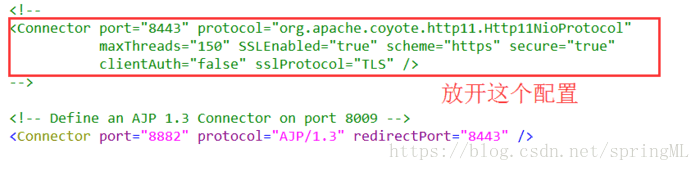
注意: 这里使用的是https的认证方式,需要将这个配置放开,并做如下修改:
port="8443" protocol="org.apache.coyote.http11.Http11NioProtocol"
maxThreads="150" SSLEnabled="true" scheme="https" secure="true"
clientAuth="false" sslProtocol="TLS"
keystoreFile="D:/sso-cas/caskey/keycard"
keystorePass="minglisoft"
/>
注意: keystoreFile="D:/sso-cas/caskey/keycard" --证书了路径
keystorePass="minglisoft" --证书密码
2.测试https的8443端口是否可以访问:https://localhost:8443
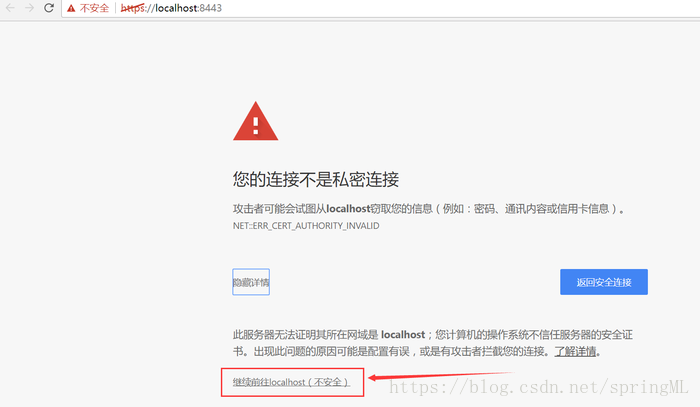
配置没有问题
3.可以配置只通过域名访问,还是修改server.xml文件,将localhost的配置修改为jeesz.cn如下:
unpackWARs="true" autoDeploy="true">
unpackWARs="true" autoDeploy="true">
重启tomcat容器,访问如下:http://jeesz.cn:8080

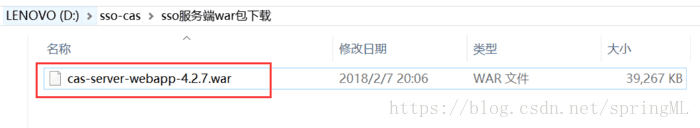
4.将cas-server-webapp-4.2.7.war包拷贝到tomcat容器中,并命名为cas.war如下:

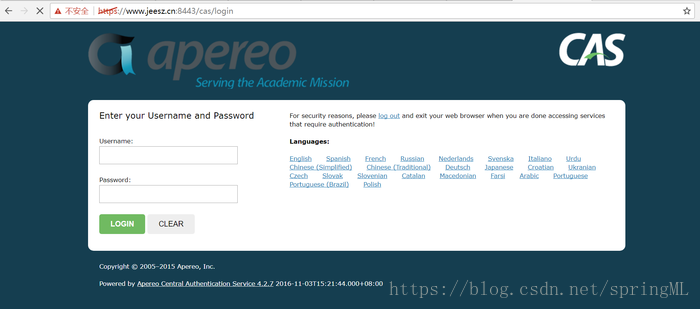
5.重启启动tomcat容器,访问cas, https://jeesz.cn:8443/cas
默认用户名为:casuser
默认密码为:Mellon

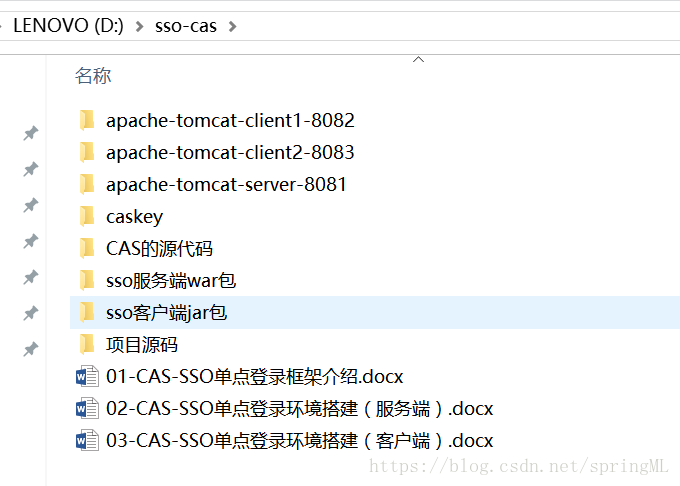
以下是所有的cas sso单点登录交付件和源码
来自 “ ITPUB博客 ” ,链接:https://blog.itpub.net/31539957/viewspace-2168689/ ,如需转载,请注明出处,否则将追究法律责任。

