File Transfer Protocol 文件传输协议
端口:
20号端口数据端口上传及下载数据时使用常用主动模式
21号端口控制端口使用命令等控制服务时使用常用管理服务
随机端口数据端口上传及下载数据时使用常用被动模式
模式:
主动模式客户端开始和服务器传输数据时,客户端会开启一个随机端口并通知服务端,服务端使用20端口主动与客户端通信传输数据
被动模式客户端开始和服务端传输数据时,服务器会随机开启一个端口并通知客户端,客户端会使用本地随机端口,去连接服务端随机端口开始数据传输
方向:
不管控制还是数据连接,永远是客户端主动连接服务
名词:
FTP服务端提供文件传输服务
FTP客户端使用文件传输服务
用户目录用户登录后访问的目录
名单黑白名单用于限制用户访问
文件:
/etc/vsftpd/vsftpd.confvsftpd主配置文件
/etc/vsftpd/user_list黑白名单列表文件
步骤:
1.安装
yum -y install vsftpd
2.配置
vim /etc/vsftpd/vsftpd.conf
3.启动
systemctl start vsftpd
4.测试
ftp 192.168.18.10
(1)在服务器端: centos7 ip地址是192.168.18.10
cd /etc/vsftpd
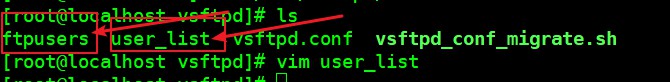
vim ftpusers
vim user_list

(2) 客户端:windows10
win+r---->>cmd----->>ftp 192.168.18.10

(3) 错误处理


(4)技巧:
文件的路径 直接拖拽
bin在上传前先执行bin命令
注意:
vsftpd可跳过配置阶段,无需修改配置文件,直接可以使用
测试需要在客户端进行,且需要安装客户端工具,命令为yum -y install ftp
1 禁止匿名用户访问
# vim /etc/vsftpd/vsftpd.conf
anonymous_enable=NO
# systemctl restart vsftpd
2 限制用户活动目录
# vim /etc/vsftpd/vsftpd.conf
chroot_local_user=YES
# systemctl restart vsftpd
3 设置用户的黑名单
# vim /etc/vsftpd/user_list
扩展:
实名用户 需要用户名和密码目录为家目录 权限较高
匿名用户不需用户名和密码,登录账号为ftp/anonymous 目录为/var/ftp 权限受限
来自 “ ITPUB博客 ” ,链接:https://blog.itpub.net/2637/viewspace-3156583/ ,如需转载,请注明出处,否则将追究法律责任。

