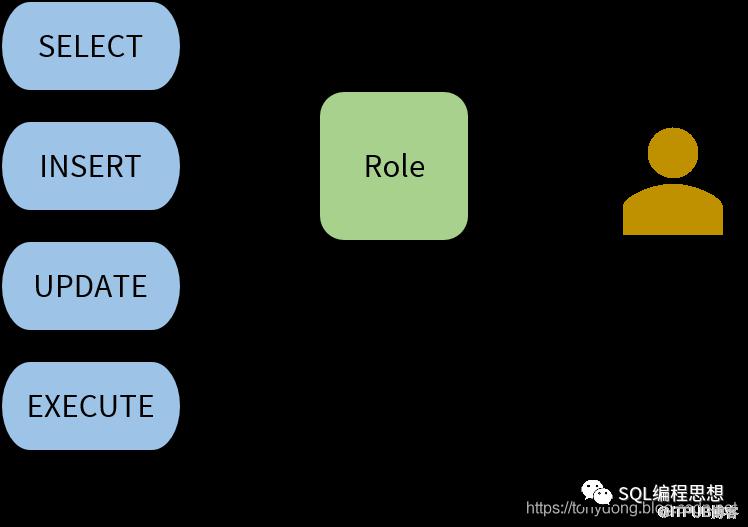
5.1 管理用户
5.1.1 创建用户
CREATE USER [IF NOT EXISTS] account_name
IDENTIFIED BY 'password';
mysql> CREATE USER dev01@localhost IDENTIFIED BY 'Dev01@mysql';
Query OK, 0 rows affected (0.21 sec)
user_name
user_name@%
'user-name'@'host-name'
mysql> select host, user from mysql.user;
+-----------+------------------+
| host      | user             |
+-----------+------------------+
| localhost | dev01            |
| localhost | mysql.infoschema |
| localhost | mysql.session    |
| localhost | mysql.sys        |
| localhost | root             |
+-----------+------------------+
5 rows in set (0.00 sec)
resource_option: {
    MAX_QUERIES_PER_HOUR count
| MAX_UPDATES_PER_HOUR count
| MAX_CONNECTIONS_PER_HOUR count
| MAX_USER_CONNECTIONS count
}
MAX_QUERIES_PER_HOUR,每小时允许执行的查询次数。默认为 0 ,表示没有限制;
MAX_UPDATES_PER_HOUR,每小时允许执行的更新次数。默认为 0 ,表示没有限制;
MAX_CONNECTIONS_PER_HOUR,每小时允许执行的连接次数。默认为 0 ,表示没有限制;
MAX_USER_CONNECTIONS,该用户并发连接的数量。默认为 0 ,表示没有限制;此时用户的并发连接数由系统变量 max_user_connections 决定。
mysql> CREATE USER 'dev02'@'%'
-> WITH MAX_QUERIES_PER_HOUR 1000 MAX_UPDATES_PER_HOUR 100;
Query OK, 0 rows affected (0.01 sec)
mysql> select host, user, max_questions, max_updates from mysql.user;
+-----------+------------------+---------------+-------------+
| host      | user             | max_questions | max_updates |
+-----------+------------------+---------------+-------------+
| %         | dev02            |          1000 |         100 |
| localhost | dev01            |             0 |           0 |
| localhost | mysql.infoschema |             0 |           0 |
| localhost | mysql.session    |             0 |           0 |
| localhost | mysql.sys        |             0 |           0 |
| localhost | root             |             0 |           0 |
+-----------+------------------+---------------+-------------+
6 rows in set (0.00 sec)
password_option: {
    PASSWORD EXPIRE [DEFAULT | NEVER | INTERVAL N DAY]
| PASSWORD HISTORY {DEFAULT | N}
| PASSWORD REUSE INTERVAL {DEFAULT | N DAY}
| PASSWORD REQUIRE CURRENT [DEFAULT | OPTIONAL]
}
PASSWORD EXPIRE,将密码立即设置为过期;PASSWORD EXPIRE DEFAULT,使用全局的密码过期策略,由系统变量 default_password_lifetime 决定;PASSWORD EXPIRE NEVER,密码永不过期;PASSWORD EXPIRE INTERVAL N DAY 密码每隔 N 天过期;
PASSWORD HISTORY DEFAULT,使用全局的密码重用策略,由系统变量 password_history 决定;PASSWORD HISTORY N,新密码与最近 N 次密码不能重复;
PASSWORD REUSE INTERVAL DEFAULT,使用全局的密码重用策略(按照时间间隔指定),由系统变量 password_reuse_interval 决定;PASSWORD REUSE INTERVAL N DAY,新密码与最近 N 天内的密码不能重复;
PASSWORD REQUIRE CURRENT,用户修改密码时需要输入当前密码;PASSWORD REQUIRE CURRENT OPTIONAL,用户修改密码时不需要输入当前密码;PASSWORD REQUIRE CURRENT DEFAULT,使用全局策略,由系统变量 password_require_current 决定。
mysql> select host,user,
-> password_expired, password_last_changed,
-> password_lifetime, password_reuse_history,
-> password_reuse_time, password_require_current
-> from mysql.user;
+-----------+------------------+------------------+-----------------------+-------------------+------------------------+---------------------+--------------------------+
| host      | user             | password_expired | password_last_changed | password_lifetime | password_reuse_history | password_reuse_time | password_require_current |
+-----------+------------------+------------------+-----------------------+-------------------+------------------------+---------------------+--------------------------+
| %         | dev02            | N                | 2019-09-23 15:02:47   |              NULL |                   NULL |                NULL | NULL                     |
| localhost | dev01            | N                | 2019-09-23 14:23:39   |              NULL |                   NULL |                NULL | NULL                     |
| localhost | mysql.infoschema | N                | 2019-08-28 10:07:39   |              NULL |                   NULL |                NULL | NULL                     |
| localhost | mysql.session    | N                | 2019-08-28 10:07:39   |              NULL |                   NULL |                NULL | NULL                     |
| localhost | mysql.sys        | N                | 2019-08-28 10:07:39   |              NULL |                   NULL |                NULL | NULL                     |
| localhost | root             | N                | 2019-08-28 10:07:44   |              NULL |                   NULL |                NULL | NULL                     |
+-----------+------------------+------------------+-----------------------+-------------------+------------------------+---------------------+--------------------------+
6 rows in set (0.00 sec)
lock_option: {
    ACCOUNT LOCK
| ACCOUNT UNLOCK
}
5.1.2 修改用户
mysql> ALTER USER dev01@localhost IDENTIFIED BY 'Dev01@2019';
Query OK, 0 rows affected (0.25 sec)
mysql> RENAME USER dev02 TO dev03;
Query OK, 0 rows affected (0.26 sec)
mysql> ALTER USER dev01@localhost ACCOUNT LOCK;
Query OK, 0 rows affected (0.13 sec)
"C:\Program Files\MySQL\MySQL Server 8.0\bin\mysql.exe" -u dev01 -p
Enter password: **********
ERROR 3118 (HY000): Access denied for user 'dev01'@'localhost'. Account is locked.
mysql> SHOW GLOBAL STATUS LIKE 'Locked_connects';
+-----------------+-------+
| Variable_name   | Value |
+-----------------+-------+
| Locked_connects | 1     |
+-----------------+-------+
1 row in set (0.00 sec)
mysql> ALTER USER dev01@localhost ACCOUNT UNLOCK;
Query OK, 0 rows affected (0.10 sec)
5.1.3 删除用户
mysql> DROP USER dev03;
Query OK, 0 rows affected (0.14 sec)
5.2 管理权限
mysql> SHOW GRANTS FOR dev01@localhost;
+-------------------------------------------+
| Grants for dev01@localhost                |
+-------------------------------------------+
| GRANT USAGE ON *.* TO `dev01`@`localhost` |
+-------------------------------------------+
1 row in set (0.00 sec)
5.2.1 授予权限
GRANT privilege, ...
ON privilege_level
TO account_name;
mysql> GRANT SELECT
-> ON *.*
-> TO dev01@localhost;
Query OK, 0 rows affected (0.01 sec)

mysql> SHOW GRANTS FOR dev01@localhost;
+--------------------------------------------+
| Grants for dev01@localhost                 |
+--------------------------------------------+
| GRANT SELECT ON *.* TO `dev01`@`localhost` |
+--------------------------------------------+
1 row in set (0.00 sec)
mysql> GRANT ALL
-> ON world.*
-> TO dev01@localhost;
Query OK, 0 rows affected (0.01 sec)

mysql> SHOW GRANTS FOR dev01@localhost;
+----------------------------------------------------------+
| Grants for dev01@localhost                               |
+----------------------------------------------------------+
| GRANT SELECT ON *.* TO `dev01`@`localhost`               |
| GRANT ALL PRIVILEGES ON `world`.* TO `dev01`@`localhost` |
+----------------------------------------------------------+
2 rows in set (0.00 sec)
mysql> GRANT SELECT, INSERT, UPDATE, DELETE
-> ON world.country
-> TO dev01@localhost;
Query OK, 0 rows affected (0.01 sec)

mysql> SHOW GRANTS FOR dev01@localhost;
+----------------------------------------------------------------------------------+
| Grants for dev01@localhost                                                       |
+----------------------------------------------------------------------------------+
| GRANT SELECT ON *.* TO `dev01`@`localhost`                                       |
| GRANT ALL PRIVILEGES ON `world`.* TO `dev01`@`localhost`                         |
| GRANT SELECT, INSERT, UPDATE, DELETE ON `world`.`country` TO `dev01`@`localhost` |
+----------------------------------------------------------------------------------+
3 rows in set (0.00 sec)
mysql> GRANT SELECT(code, name), UPDATE(population)
-> ON world.country
-> TO dev01@localhost;
Query OK, 0 rows affected (0.01 sec)

mysql> SHOW GRANTS FOR dev01@localhost;
+----------------------------------------------------------------------------------------------------------------------------------+
| Grants for dev01@localhost                                                                                                       |
+----------------------------------------------------------------------------------------------------------------------------------+
| GRANT SELECT ON *.* TO `dev01`@`localhost`                                                                                       |
| GRANT ALL PRIVILEGES ON `world`.* TO `dev01`@`localhost`                                                                         |
| GRANT SELECT, SELECT (`code`, `name`), INSERT, UPDATE, UPDATE (`population`), DELETE ON `world`.`country` TO `dev01`@`localhost` |
+----------------------------------------------------------------------------------------------------------------------------------+
3 rows in set (0.00 sec)
存储例程权限,作用于存储例程(函数和过程)。存储例程权限可以基于全局、数据库或者单个例程进行指定。以下语句授予 dev01@localhost 用户在数据库 world.country 中创建存储例程的权限:
mysql> GRANT CREATE ROUTINE
-> ON world.*
-> TO dev01@localhost;
Query OK, 0 rows affected (0.02 sec)

mysql> SHOW GRANTS FOR dev01@localhost;
+------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------+
| Grants for dev01@localhost                                                                                                                                                                                             |
+------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------+
| GRANT SELECT ON *.* TO `dev01`@`localhost`                                                                                                                                                                             |
| GRANT SELECT, INSERT, UPDATE, DELETE, CREATE, DROP, REFERENCES, INDEX, ALTER, CREATE TEMPORARY TABLES, LOCK TABLES, EXECUTE, CREATE VIEW, SHOW VIEW, ALTER ROUTINE, EVENT, TRIGGER ON `world`.* TO `dev01`@`localhost` |
| GRANT SELECT, SELECT (`code`, `name`), INSERT, UPDATE, UPDATE (`population`), DELETE ON `world`.`country` TO `dev01`@`localhost`                                                                                       |
+------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------+
3 rows in set (0.00 sec)
代理用户权限,允许用户作为其他用户的代理。代理用户拥有被代理用户的所有权限。以下语句将 dev01@localhost 用户设置为 root 用的代理:
mysql> GRANT PROXY
-> ON root
-> TO dev01@localhost;
Query OK, 0 rows affected (0.01 sec)

mysql> SHOW GRANTS FOR dev01@localhost;
+------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------+
| Grants for dev01@localhost                                                                                                                                                                                             |
+------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------+
| GRANT SELECT ON *.* TO `dev01`@`localhost`                                                                                                                                                                             |
| GRANT SELECT, INSERT, UPDATE, DELETE, CREATE, DROP, REFERENCES, INDEX, ALTER, CREATE TEMPORARY TABLES, LOCK TABLES, EXECUTE, CREATE VIEW, SHOW VIEW, ALTER ROUTINE, EVENT, TRIGGER ON `world`.* TO `dev01`@`localhost` |
| GRANT SELECT, SELECT (`code`, `name`), INSERT, UPDATE, UPDATE (`population`), DELETE ON `world`.`country` TO `dev01`@`localhost`                                                                                       |
| GRANT PROXY ON 'root'@'%' TO 'dev01'@'localhost'                                                                                                                                                                       |
+------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------+
4 rows in set (0.00 sec)
5.2.2 撤销权限
REVOKE privilegee, ..
ON privilege_level
FROM account_name;
mysql> REVOKE ALL, GRANT OPTION
-> FROM dev01@localhost;
Query OK, 0 rows affected (0.01 sec)

mysql> SHOW GRANTS FOR dev01@localhost;
+--------------------------------------------------+
| Grants for dev01@localhost                       |
+--------------------------------------------------+
| GRANT USAGE ON *.* TO `dev01`@`localhost`        |
| GRANT PROXY ON 'root'@'%' TO 'dev01'@'localhost' |
+--------------------------------------------------+
2 rows in set (0.00 sec)
mysql> REVOKE PROXY
-> ON root
-> FROM dev01@localhost;
Query OK, 0 rows affected (0.01 sec)

mysql> SHOW GRANTS FOR dev01@localhost;
+-------------------------------------------+
| Grants for dev01@localhost                |
+-------------------------------------------+
| GRANT USAGE ON *.* TO `dev01`@`localhost` |
+-------------------------------------------+
1 row in set (0.00 sec)
5.3 管理角色
创建一个角色;
为角色授权权限;
为用户指定角色。
5.3.1 创建角色
mysql> CREATE ROLE devp_role, read_role, write_role;
Query OK, 0 rows affected (0.02 sec)
mysql> SELECT host,user,authentication_string FROM mysql.user;
+-----------+------------------+------------------------------------------------------------------------+
| host      | user             | authentication_string                                                  |
+-----------+------------------+------------------------------------------------------------------------+
| %         | devp_role        |                                                                        |
| %         | read_role        |                                                                        |
| %         | write_role       |                                                                        |
| localhost | dev01            | $A$005$lw58QcU;QI|L`ktULChFhIVFxy5dsYrYmEhJkJqko4mezqefUFyT0zgyE2 |
| localhost | mysql.infoschema | $A$005$THISISACOMBINATIONOFINVALIDSALTANDPASSWORDTHATMUSTNEVERBRBEUSED |
| localhost | mysql.session    | $A$005$THISISACOMBINATIONOFINVALIDSALTANDPASSWORDTHATMUSTNEVERBRBEUSED |
| localhost | mysql.sys        | $A$005$THISISACOMBINATIONOFINVALIDSALTANDPASSWORDTHATMUSTNEVERBRBEUSED |
| localhost | root             | $A$005$kDqbW(q*0Uev;TyKgUe56D9KXiFzPtrSGVxKjvM23CYN5pgE9dLrO0eT8 |
+-----------+------------------+------------------------------------------------------------------------+
8 rows in set (0.00 sec)
5.3.2 为角色授权
mysql> GRANT ALL ON world.* TO devp_role;
Query OK, 0 rows affected (0.01 sec)

mysql> GRANT SELECT ON world.* TO read_role;
Query OK, 0 rows affected (0.01 sec)

mysql> GRANT INSERT, UPDATE, DELETE ON world.* TO write_role;
Query OK, 0 rows affected (0.01 sec)
mysql> SHOW GRANTS FOR devp_role;
+------------------------------------------------------+
| Grants for devp_role@%                               |
+------------------------------------------------------+
| GRANT USAGE ON *.* TO `devp_role`@`%`                |
| GRANT ALL PRIVILEGES ON `world`.* TO `devp_role`@`%` |
+------------------------------------------------------+
2 rows in set (0.00 sec)
5.3.3 为用户指定角色
mysql> CREATE USER devp1 IDENTIFIED BY 'Devp1@2019';
Query OK, 0 rows affected (0.01 sec)

mysql> CREATE USER read1 IDENTIFIED BY 'Read1@2019';
Query OK, 0 rows affected (0.01 sec)

mysql> CREATE USER test1 IDENTIFIED BY 'Test1@2019';
Query OK, 0 rows affected (0.04 sec)
mysql> GRANT devp_role TO devp1;
Query OK, 0 rows affected (0.01 sec)

mysql> GRANT read_role TO read1;
Query OK, 0 rows affected (0.01 sec)

mysql> GRANT read_role, write_role TO test1;
Query OK, 0 rows affected (0.01 sec)
mysql> SHOW GRANTS FOR devp1;
+--------------------------------------+
| Grants for devp1@%                   |
+--------------------------------------+
| GRANT USAGE ON *.* TO `devp1`@`%`    |
| GRANT `devp_role`@`%` TO `devp1`@`%` |
+--------------------------------------+
2 rows in set (0.00 sec)
mysql> SHOW GRANTS FOR devp1 USING devp_role;
+--------------------------------------------------+
| Grants for devp1@%                               |
+--------------------------------------------------+
| GRANT USAGE ON *.* TO `devp1`@`%`                |
| GRANT ALL PRIVILEGES ON `world`.* TO `devp1`@`%` |
| GRANT `devp_role`@`%` TO `devp1`@`%`             |
+--------------------------------------------------+
3 rows in set (0.00 sec)
mysql> GRANT read1 TO test1;
Query OK, 0 rows affected (0.09 sec)
5.3.4 设置默认角色
"C:\Program Files\MySQL\MySQL Server 8.0\bin\mysql.exe" -u devp1 -p
Enter password: **********
Welcome to the MySQL monitor.  Commands end with ; or \g.
Your MySQL connection id is 14
Server version: 8.0.17 MySQL Community Server - GPL

Copyright (c) 2000, 2019, Oracle and/or its affiliates. All rights reserved.

Oracle is a registered trademark of Oracle Corporation and/or its
affiliates. Other names may be trademarks of their respective
owners.

Type 'help;' or '\h' for help. Type '\c' to clear the current input statement.

mysql> use world;
ERROR 1044 (42000): Access denied for user 'devp1'@'%' to database 'world'
mysql> SELECT current_role();
+----------------+
| current_role() |
+----------------+
| NONE           |
+----------------+
1 row in set (0.00 sec)
mysql> SET DEFAULT ROLE ALL
-> TO devp1;
Query OK, 0 rows affected (0.01 sec)
"C:\Program Files\MySQL\MySQL Server 8.0\bin\mysql.exe" -u devp1 -p
Enter password: **********
Welcome to the MySQL monitor.  Commands end with ; or \g.
Your MySQL connection id is 15
Server version: 8.0.17 MySQL Community Server - GPL

Copyright (c) 2000, 2019, Oracle and/or its affiliates. All rights reserved.

Oracle is a registered trademark of Oracle Corporation and/or its
affiliates. Other names may be trademarks of their respective
owners.

Type 'help;' or '\h' for help. Type '\c' to clear the current input statement.

mysql> SELECT current_role();
+-----------------+
| current_role()  |
+-----------------+
| `devp_role`@`%` |
+-----------------+
1 row in set (0.00 sec)

mysql> use world;
Database changed
mysql> select * from city limit 1;
+----+-------+-------------+----------+------------+
| ID | Name  | CountryCode | District | Population |
+----+-------+-------------+----------+------------+
|  1 | Kabul | AFG         | Kabol    |    1780000 |
+----+-------+-------------+----------+------------+
1 row in set (0.00 sec)
SET ROLE NONE;
SET ROLE ALL;
SET ROLE DEFAULT;
5.3.5 撤销角色的权限
mysql> REVOKE DELETE
-> ON world.*
-> FROM write_role;
Query OK, 0 rows affected (0.14 sec)
5.3.6 删除角色
DROP ROLE role_name, ...;
mysql> DROP ROLE read_role, write_role;
Query OK, 0 rows affected (0.10 sec)
原文作者:SQL编程思想;如有侵权,请联系管理员删除。

