丞相,我们的服务器又被黑了!
点击▲关注 “ IT168企业级 ”给公众号置顶
更多精彩 第一时间直达


应对网络黑客的攻击,从来都不是一件新奇的事情,无论是IT行业还是其他传统企业,对于防范黑客入侵这件事上从不掉以轻心。 然而就在这剑与盾的碰撞中,总会出现一些瑕疵和裂缝——固件入侵,稍不注意便使得黑客有机可乘 。
近两年频繁爆出利用硬件或固件漏洞对系统底层展开的网络攻击,给很多用户造成了许多无法挽回的损失:
-
黑客组织声称要将 恶意固件更新推送到320万个家庭路由器上 ,消息一经发出引发公众恐慌;
-
被黑客入侵的摄像头和DVR 导致了大规模的互联网混乱,黑客甚至可以黑入屋内摄像头和屋主进行“愉快的交流”;
-
根据Microsoft 2021年3月发布的《安全信号》报告中显示, 在过去的两年中, 至少80%的企业遭受了一次固件攻击 。
尽管许多企业在数据安全领域的投资十分重视,但在投资时却往往却忽略了服务器硬件和固件级别的安全性。 在防范软件入侵的同时,硬件方面的安全也相当重要 。
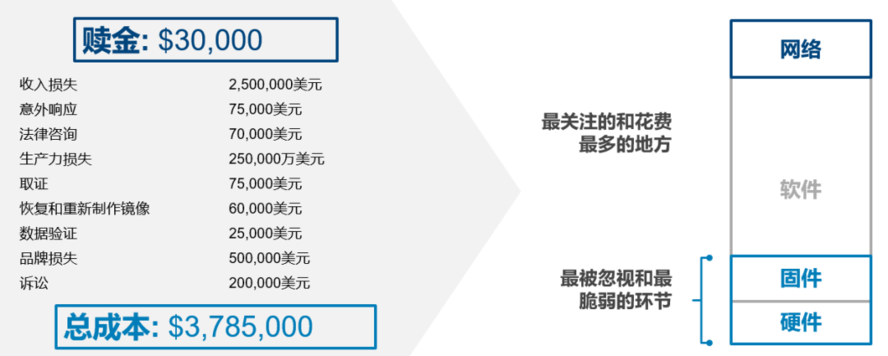
固件与硬件安全,往往容易被忽视
不过世界再变化
你也可以相信戴尔科技
因为安全可靠
永远在我们的首要位置
戴尔科技始终把安全放在第一位,坚信设备供应商对硬件设备的安全应当兼顾设计、生产和制造供应链等全过程,而不是单纯依靠备份恢复
。
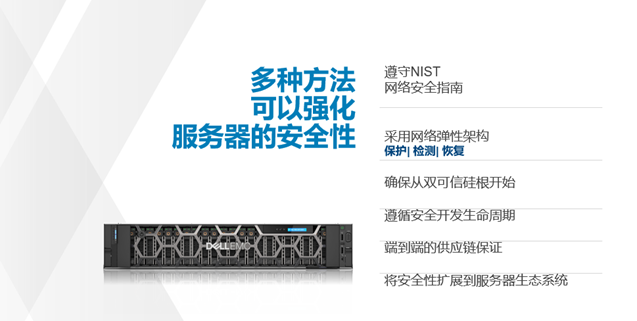
从戴尔易安信PowerEdge服务器的 Cyber Resilient Architecture网络弹性架构 到 Dell PC操作系统下的安全性 ,再到 PowerStore/PowerMax存储的端到端加密 和Power Protect的Cyber Recovery数据避风港解决方案, 多年来,戴尔科技在供应链,服务,基础架构和解决方案中设计和构建 端到端的安全性 ,提供多种解决方案来强化服务器自身的安全性,构成了现代数据中心的可靠基础,客户在此基础上可安全地运行其各项商业应用等工作负载。
PowerEdge服务器产品组合现在带有 安全组件验证(Secured Component Verification) ,它是一款供应链保证应用功能,让用户能够验证收到的PowerEdge服务器是否与工厂生产的服务器匹配。
为了验证组件,PowerEdge在出厂组装过程中生成包含唯一系统组件ID的证书 ,用户部署SCV应用程序会根据SCV证书验证系统资源清册。该应用程序将生成一份验证报告,详细说明针对SCV证书的资源清册匹配和不匹配情况。
此外,它还会验证证书和信任链以及iDRAC9 SCV私钥的拥有证明。 戴尔科技是第一家提供密钥验证用于服务器硬件完整性的解决方案提供商 。
*戴尔易安信PowerEdge服务器搭载英特尔®至强®系列可扩展处理器,在核心、缓存、内存以及I/O方面进行了大量优化,使得其在整体性能上有了极大的提升,可满足多种工作负载需求。
网络弹性架构
确保服务器内置安全性
为了保护服务器以应对现代IT环境中面临的安全威胁,戴尔科技从上一代PowerEdge服务器开始,就提供了 网络弹性架构 (Cyber Resilient Architecture), 将安全性深层集成到服务器生命周期中的每个阶段 。

该架构围绕服务器的全生命周期提供“ 保护-检测-恢复 ”全方位的安全保固:
此功能集是防范网络安全攻击的关键组件 。包括访问控制,在基于加密的可信引导和硅芯片信任根的安全平台上操作您的工作负载。
使用数字签名固件包维护服务器固件安全,数据安全性通过系统锁定防止未经授权的配置或固件更改。使用系统擦除功能,安全快速地擦除包括硬盘、SSD 和系统内存在内的存储介质中的所有数据。
此功能集提供对服务器系统中的配置,运行状况和更改事件的完全可见性 。这种可见性还可以检测到固件或基本输入输出系统(BIOS)的恶意更改。
此功能集有助于恢复BIOS,固件和OS,最终恢复到一致的状态 。万一受到恶意软件攻击,恢复数据对于企业来说至关重要。
因此,对常见漏洞和新漏洞的及时响应对于企业很重要,因此用户可以迅速评估其风险并采取适当的措施。
此外,PowerEdge服务器的
网络弹性的架构构建
,包括
增强的Silicon Root of Trust双因素硅信任根
,
确保PowerEdge在服务器引导过程中始终使用加密信任根验证iDRAC和BIOS固件
。
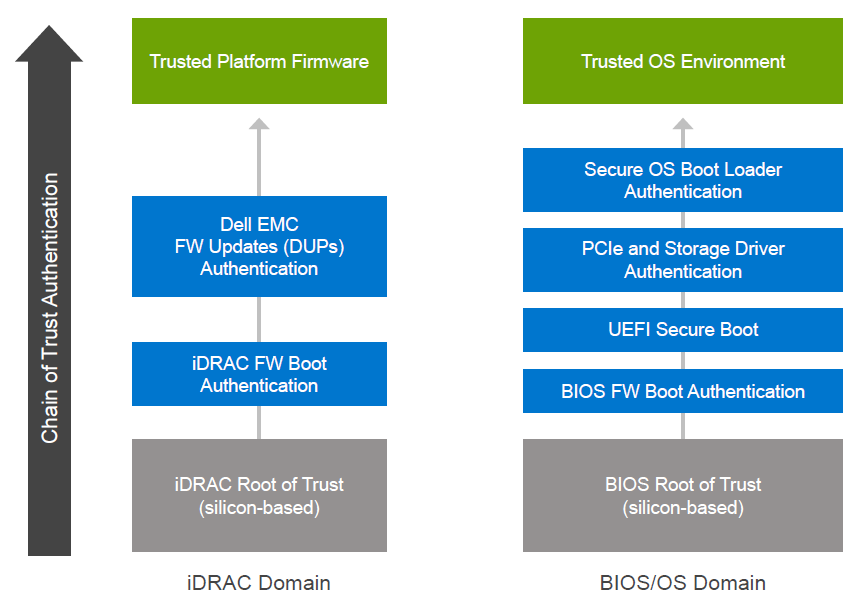
该功能始终处于启用状态,独立于操作系统工作 ,以确保其控制范围内的所有证书和密钥都是正确的。使用Dell授权软件包进行更新,Silicon Root of Trust就会对系统中的固件进行身份验证和保护,包括BIOS、iDRAC、Chassis Management Controller(CMC)、PowerEdge Raid Controller(PERC)、网络子卡(NDC)、Non-Volatile Memory Express Controller(NVMe)、SAS驱动器和电源等。
并且iDRAC和BIOS映像将在每次重新引导/电源重启时重新验证 ,每个固件更新都通过数字签名进行验证。这可以防止任何已知的恶意软件感染系统的固件组件。

永远在线的安全管家
—— iDRAC
使用iDRAC9管理芯片的PowerEdge服务器提供了全面的安全控制和管理工具,确保服务器底层硬件和固件的安全 。
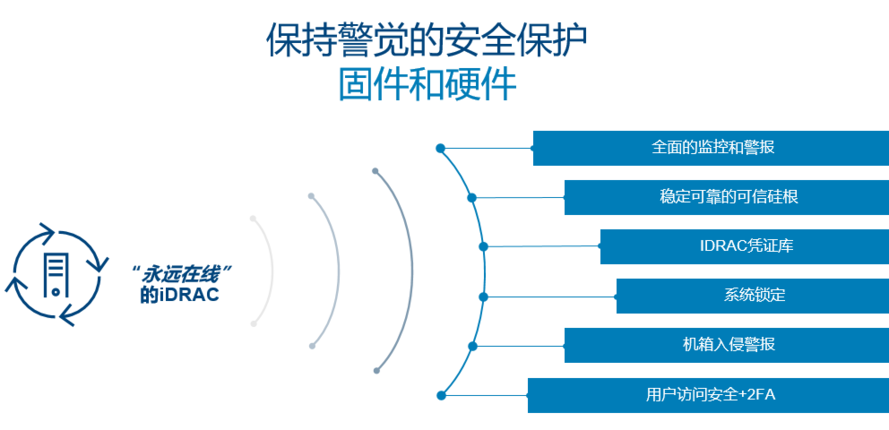
iDRAC可检测任何异常、违规或未经授权的操作,并从意外或恶意事件中恢复:
不间断监控: iDRAC“永远在线”的记录所有服务器组件的事件,并提供警报,包括建议的操作。即使服务器关机,监控也会继续。
稳定可靠的可信硅根: 使用一个不可擅改的基于硅的信任根来保护iDRAC,以安全地引导iDRAC。
iDRAC凭据库: iDRAC自身提供安全存储内存,保护各种敏感数据,如iDRAC用户凭据和自签名SSL证书的私钥。这可以防止攻击者为了获取数据而对芯片进行脱焊的物理攻击。
系统锁定: 这个特性“锁定”了一个或多个服务器的硬件和固件配置。具有管理员权限的用户可以设置系统锁定模式,以防止具有较小权限的用户对服务器进行更改。在使用戴尔易安信服务器更新包时,您可以防止数据中心中的配置漂移,以及防止嵌入式固件受到恶意攻击。
机箱防盗警报: 当服务器机箱被打开或篡改时,传感器会检测到,物理安全事件将在iDRAC生命周期日志中报告。
用户访问安全+ 2FA: iDRAC允许使用智能卡进行远程GUI访问。提供两种方式进行身份验证:智能芯片卡和智能卡PIN码。
网络弹性架构与服务器iDRAC和OME管理工具 结合在一起,可将安全扩展到服务器的每个方面 ,包括嵌入式服务器固件,存储介质中的数据,操作系统,外围设备,以及管理操作,从而打造服务器强大的安全底座。 用户可以在服务器上安全地运行其工作负载,以其行业领先的安全性,构成了现代数据中心值得信赖的基石 。
▲最新一代戴尔易安信PowerEdge服务器
最后,我们列出了一系列我们认为对服务器保护很重要的安全特性,以及与其他一级供应商、普通白盒制造商进行了比较。 谁是服务器安全领导者和落后者,看这个图表可以一目了然 。

END
动手指 “盘” 它
就可关注我们

点击 “阅读原文” 免费开启超值盲盒
原文作者:xxxxx;如有侵权,请联系管理员删除。

