作者:Digital Observer(施嘉伟)
Oracle ACE Pro: Database
PostgreSQL ACE Partner
11年数据库行业经验,现主要从事数据库服务工作
拥有Oracle OCM、DB2 10.1 Fundamentals、MySQL 8.0 OCP、WebLogic 12c OCA、KCP、PCTP、PCSD、OCI、PolarDB技术专家、达梦师资认证、数据安全咨询高级等认证
ITPUB认证专家、PolarDB开源社区技术顾问、HaloDB技术顾问、TiDB社区技术布道师、国内某高校企业实践指导教师
公众号:Digital Observer;CSDN:施嘉伟;ITPUB:sjw1933;PGFans:施嘉伟。

周末笔者在公有云搭建了一套PostgreSQL 13的数据库,并建了一个名为shijw的数据库。今天上去一看,发现shijw数据库没了,名字变成readme_to_recover了。
请看下图:
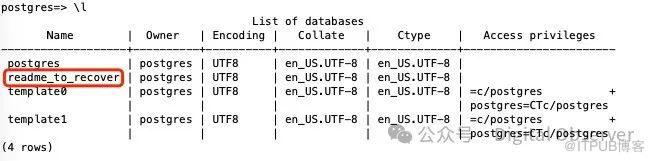

难道是我数据库损坏了,需要恢复?可是我服务器也没动过啊!于是咨询我其他pg的朋友,似乎也没见过:
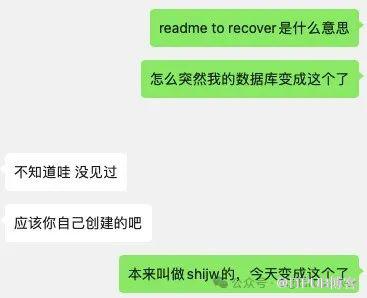

既然没见过,那我们就看看,这是啥?
postgres=> \c readme_to_recover
You are now connected to database "readme_to_recover" as user "postgres".
readme_to_recover=> \d
         List of relations
 Schema |  Name  | Type  |  Owner
--------+--------+-------+----------
 public | readme | table | postgres
(1 row)

readme_to_recover=> select * from readme;
                                                                                                text_field
-----------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------
 All your data is backed up. You must pay 0.0060 BTC to 1M1bhRQLFnttrJFkY1RqN9UcCMvrB4MDbT In 48 hours, your data will be publicly disclosed and deleted. (more information: go to http://iplis.ru/data03)
 After paying send mail to us: dzen+3ef8m@onionmail.org and we will provide a link for you to download your data. Your DBCODE is: 3EF8M
(2 rows)
糟糕,这一看就是数据库被入侵中了勒索了!
真该死,你觉得我会上当,钱给出去也是拿不回数据的!
还好这是测试库,我重建就好了!
总结本次PostgreSQL中勒索的原因,是因为我设置了弱密码!相当于将数据库直接裸露在外网上,这是非常可怕的一件事!

在确保数据库服务器的安全方面,首要任务是在网络层面进行全面防护,确保所有网络设备如路由器、交换机和防火墙都配置了最强的安全设置,防止任何未授权的入侵。此外,对于数据库本身,强化身份验证和访问控制至关重要。这包括实施多因素认证和遵循最小权限原则,以严格限制访问权限,仅允许必需的操作。同时,部署专门的数据库安全产品可以进一步监控和保护数据,防止内部和外部的威胁。除此之外,定期进行数据备份并将备份数据存放在异地,是确保在数据丢失或被破坏时能快速恢复的重要措施。
"勇气不是没有恐惧,而是即使恐惧也能前行。"
— 纳尔逊·曼德拉
往期推荐:

点击"阅读原文"
原文作者:Digital Observer;如有侵权,请联系管理员删除。

