AES(Advanced Encryption Standard) 加密算法是一種對稱加密算法。
密鑰長度
AES 加密支持的密鑰長度:128, 192, 256,長度越長安全性越高,性能越差。
分組加密
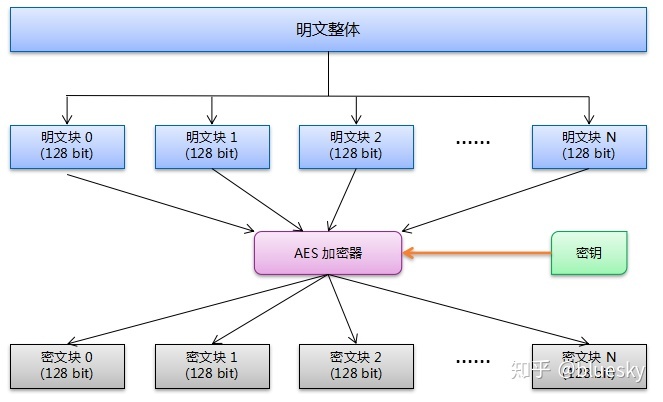
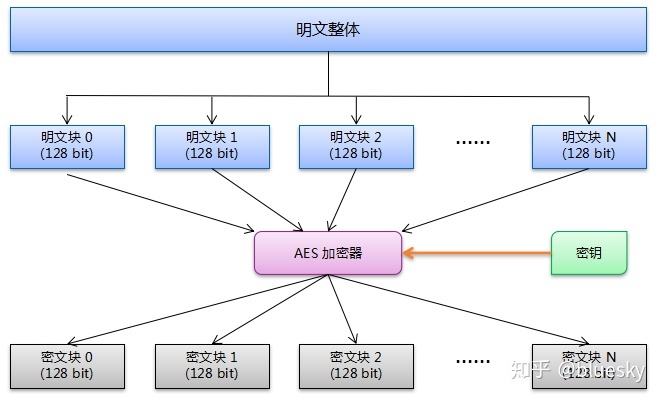
AES 在對明文進行加密時並不是把整個明文一下全部加密成一整段密文,而是把明文拆分成一個個獨立的明文塊,每個明文塊長度爲 128 bit。這些明文塊經過 AES 加密器處理後生成一個個獨立的密文塊,將所有密文塊拼接在一起便是最終的 AES 加密結果。
填充算法
如果明文總長度不是 128 bit 的整數倍,如上圖中明文塊 N 的大小小於 128 bit,則需要對最後長度不足的明文塊進行填充。AES 在不同的語言實現中有不同的填充算法,幾種常見的算法包括:
- PKCS5Padding:默認填充算法,如果明文塊少於 16 個字節(128 bit),在明文塊末尾補足相應數量的字節,且每個字節的值等於缺少的字節數。如:明文
{1,2,3,4,5,6,7,8,9,0}只佔用了 10 個字節,缺少 6 個字節,則經此算法填充後變爲{1,2,3,4,5,6,7,8,9,0,6,6,6,6,6,6},填充內容全部爲缺少的字節數量。 - ISO10126Padding:如果明文塊少於 16 個字節(128 bit),在明文塊末尾補足相應數量的字節,最後一個字節的值等於缺少的字節數,其它字節的值使用隨機數填充。如:明文
{1,2,3,4,5,6,7,8,9,0},經此算法填充後可能變爲{1,2,3,4,5,6,7,8,9,0,r,9,$,v,u,6} - NoPadding:不做任何填充,但是要求明文必須是 16 個字節(128 bit)的整數倍
注意:AES 加解密使用的填充算法必須保持一致。
工作模式
- ECB:電碼本模式,Electronic Codebook Book,默認
- CBC:密碼分組鏈接模式,Cipher Block Chaining
- CTR:計算器模式,Counter
- CFB:密碼反饋模式,Cipher FeedBack
- OFB:輸出反饋模式,Output FeedBack
注意:AES 加解密使用的工作模式也必須保持一致。
原文作者:;如有侵权,请联系管理员删除。
上一篇:
Oracle RAC原理
下一篇:
ACID、CAP 和 BASE

请登录后发表评论
登录
全部评论
