 在线练习靶场
http://www.vulnspy.com/dvwa/damn_vulnerable_web_application_(dvwa)/
先看看帮助描述
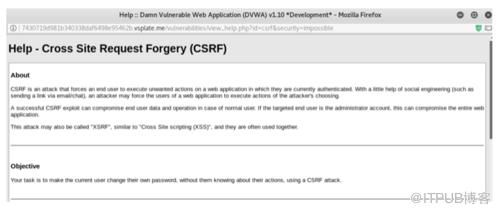
大概就是点一个link来执行一些操作达到修改数据的目的
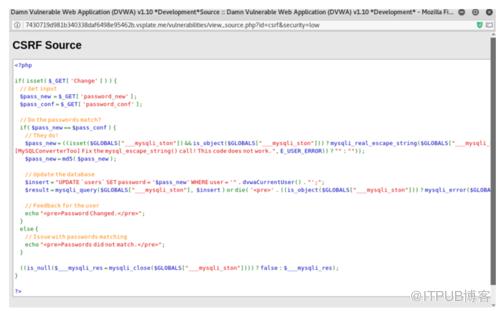
看看low级别的源码
就判断了是不是两次输入相等而已
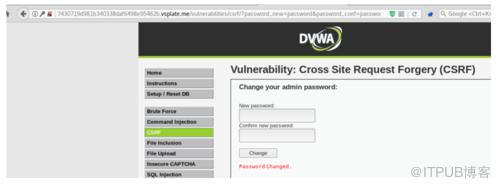
先提交一下看看
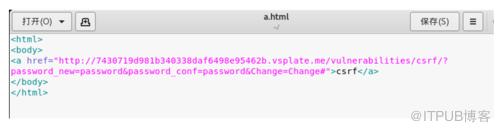
从地址栏把这个链接复制下来,简单写个html链接
直接点这个链接
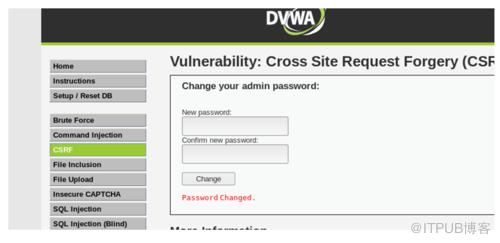
跳转过来了,密码修改成功
medium代码
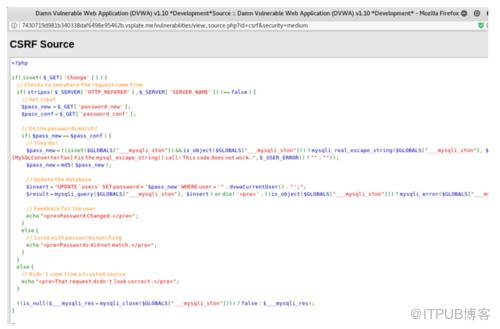
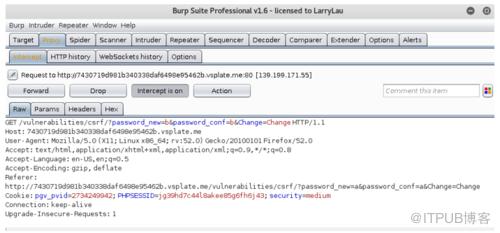
判断httpheader里的referer是不是包含当前servername。这个抓包看看吧
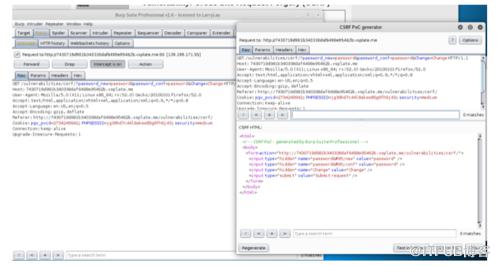
说起来burp还能自动生成csrf的poc
这个要是从他同一个服务器来的话,应该是吧这个html通过文件上传漏洞传到服务器上,再访问那个html来跳转了。不然我不知道怎么控制这个referer了。
看看high代码吧
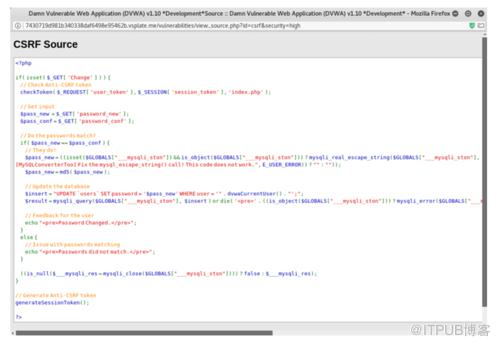
这次要求token。思考了一下不知道怎么处理。我就抓包看看这个好了。这个放弃了。
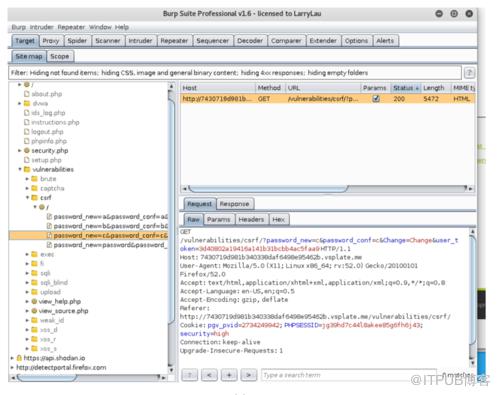
token
看看impossible代码吧
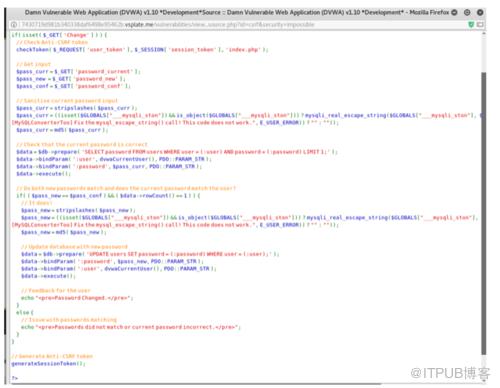
还要当前密码了
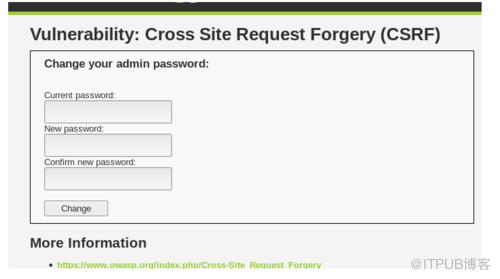
还是看看答案怎么处理的吧
http://www.freebuf.com/articles/web/118352.html
链接跳转确实不好,而且medium居然是改文件名就行了,没想到这点。high通过其他漏洞协助完成了token的提取,总体来说学到了,这一节练习做的确实不行。
作者:doctordc
链接:https://www.jianshu.com/p/784707d307c8
来自 “ ITPUB博客 ” ,链接:https://blog.itpub.net/1371/viewspace-2812164/ ,如需转载,请注明出处,否则将追究法律责任。

