WCF分布式安全开发实践(1):传输安全模式之匿名客户端:Transport_None_WSHttpBinding
主要是传输安全模式的None身份验证方式,基于WSHttpBinding绑定协议。主要内容:先介绍传输安全模式之匿名客户端基本概念,然后是制作证书、SSL证书设置、服务端配置、客户端配置、总结等内容。Xp Window Server 2003要使用httpcfg来配置SSL端口证书。在 Windows Vista 中,使用 Netsh.exe 工具查看当前端口配置。
先来介绍一下此传输安全工作模式的原理。为什么传输安全要使用证书?
SSL安全套接字层一个数据传输加密机制,它可以确保在客户机与服务器之间传输的数据仍然是安全与隐密的。传输安全 (HTTPS) 确保保密性和完整性。使用安全套接字层 (SSL) 证书对服务器进行身份验证,并且客户端必须信任服务器的证书。对客户端不通过任何机制进行身份验证,因此是匿名的。SSL 广泛用于 Internet 中,以便向客户端证明服务的身份,并且随后向通道提供保密性(加密)。这里要经过三次握手以后,客户端和服务端建立安全套接字连接。在握手期间,服务还将其 SSL 证书发送到客户端。该证书包含一些信息,例如证书的到期日期、颁发机构以及网站的统一资源标识符 (URI)。客户端将该 URI 与它原来联系的 URI 进行比较,以确保二者匹配,并且对日期和颁发机构进行检查。客户机和服务器对它们将要为此会话使用的密钥及加密方法达成一致。客户机使用服务器证书验证服务器。握手之后,SSL 被用来加密和解密 HTTPS(组合 SSL 和 HTTP 的一个独特协议)请求和服务器响应中的所有信息。这个就是为什么WCF传输安全需要使用证书的原因,客户端可以不进行身份验证。但是要有一个服务器证书来保证客户端和服务器之间能够建立SSL安全套接字连接。
了解了SSL的工作原理以后,我们在来进行WCF传输安全模式的无身份验证的实践编程工作。这里还是从证书的制作和安装开始,一直介绍到程序的运行。证书制作大家看过前面的文章,应该不会太陌生,主要关键的地方在SSL端口证书的配置。因为不实际操作是不会遇到这个问题的,而且XP ,Windows和Vista使用的工具还不一样。设置错误就会出现异常。
【1】制作证书:
(1)使用makecert 工具:Microsoft Visual Studio 2008-->Visual Studio Tools-->Visual Studio 2008 命令提示行。
输入:makecert -sr localmachine -ss My -n CN=WCFServerPK -sky exchange -pe -r
输入:makecert -sr localmachine -ss My -n CN=WCFClientPK -sky exchange -pe -r。
-这里制作了连个证书,主要只使用一个WCFServerPK,可以到出密钥文件pfx,后续我们要导入到其他存储区,设置为信任的证书。WCFClientPK -是为以后文章准备的,也是可以设置为信任的证书。
(2) 打开浏览器---->Internet 选项----->内容----->证书----->个人,默认是保存到当前用户CurrentUser,你会看到刚才制作的证书。这个可以查看部分证书,但是功能有限。我们还是使用控制台证书管理工具。
(3)使用MMC建立证书控制单元查看证书的信息:
开始--运行--MMC--控制台--添加删除单元--证书--当前用户和计算机各添加一个。能查看和管理CurrentUser和LocalMachine的证书。如图: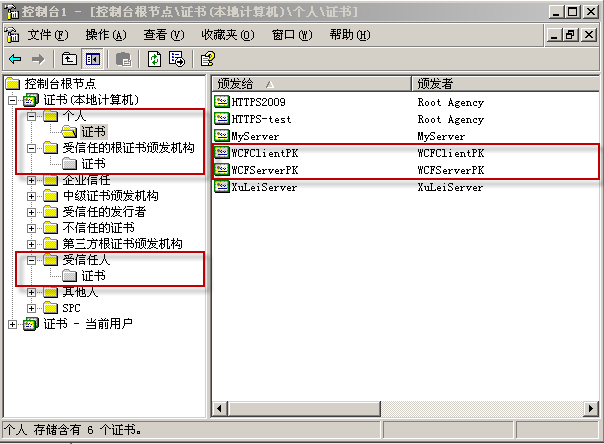
(4)导入证书到信任的人和信任的CA机构里。步骤如下:
1.导出证书文件,带密钥的pfx文件。使用mmc,保存到桌面位置(方便查找)。这里记住你制作证书的密码。要使用。
2.导入证书到信任的人。使用任务-导入向导--选择证书文件,导入即可。
3.导入证书到信任的机构,使用任务-导入向导--选择证书文件,导入即可。这个证书就被信任了。
【2】SSL证书设置:
下面我们来设置SSL端口证书,这个步骤很重要。不然客户端无法查找到WCF服务。
【2.1】查询SSL证书设置:
需要为使用的端口SSL注册证书。Windows Server 2003 或 Windows XP,则使用 HttpCfg.exe 工具。Windows Server 2003 中已安装该工具。下载该工具/Files/frank_xl/HttpcfgFrankXuLei.rar。如果运行的是 Windows Vista,则使用已安装的 Netsh.exe 工具。在Windows\System32目录下。运行此工具需要命令窗口切换到相应工具解压缩目录下,我直接放置到D盘根目录。方便查找。
(1)在 Windows Server 2003 或 Windows XP 中,通过 query 和 ssl 开关使用 HttpCfg.exe 工具查看当前端口配置,在命令窗口切换到HttpCfg在文件目录,你如下面代码:
httpcfg query ssl
(2)Vista:
netsh http show sslcert
查询SSL端口证书设置信息,如图: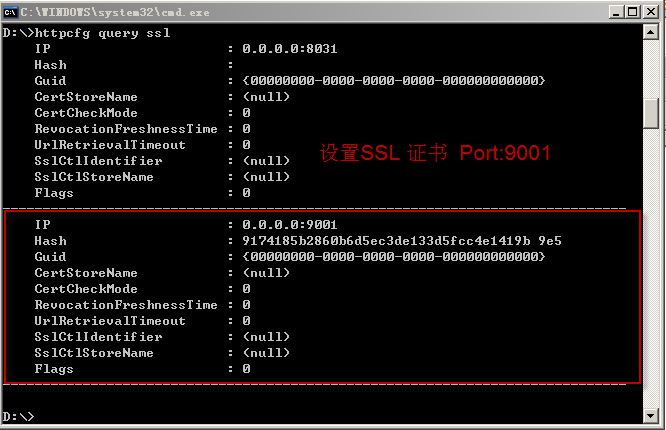
【2.2】设置SSL证书:
(1)在 Windows Server 2003 或 Windows XP:
httpcfg set ssl -i 0.0.0.0:9001-h 9174185b2860b6d5ec3de133d5fcc4e1419b09e5
(2)Vista:
netsh http add sslcert ipport=0.0.0.0:9001 certhash=9174185b2860b6d5ec3de133d5fcc4e1419b09e5
appid={111111111-2222-3333-4444-qqqqqqqqqqqqq} 。最后一个GUID.你可以随便编写一个。使用工具也可以。certhash 参数指定证书的指纹。ipport 参数指定 IP 地址和端口,功能类似于前述 Httpcfg.exe 工具的 -i 开关。appid 参数为可用于标识所属应用程序的 GUID。
【2.3】删除SSL证书:
(1)Windows Server 2003 和 Windows XP 中:
httpcfg delete ssl -i 0.0.0.0:9001-h 9174185b2860b6d5ec3de133d5fcc4e1419b09e5
(2)Vista:
Netsh http delete sslcert ipport=0.0.0.0:9001。
【3】服务端配置:
SSL端口证书配置完成以后,我们就要对WCF服务端进行配置,直接使用配置文件,这里简单。也可以使用代码来完成。
(1)服务类定义:
这里服务类就一个方法就是更具用户的name来打印调用时间,代码如下:
[ServiceContract(Namespace = "http://www.cnblogs.com/frank_xl/")]
public interface IWCFService
{
//操作契约
[OperationContract]
string SayHello(string name);
}
//2.服务类,继承接口。实现服务契约定义的操作
public class WCFService : IWCFService
{
//实现接口定义的方法
public string SayHello(string name)
{
Console.WriteLine("Hello! {0},Calling at {1}
 ", name,DateTime.Now.ToLongTimeString());
return "Hello! " + name;
}
}
(2)传输安全模式配置:
使用传输安全模式,不采用客户端身份验证策略。配置信息如下:
<binding name="BindingConfiguration">
<security mode="Transport">
<transport clientCredentialType="None"/>
security>
binding>
wsHttpBinding>
这个配置要应用到服务的终结点配置上。才会生效。
(3)证书使用:
在服务行为节点属性里配置使用证书WCFServerPK,配置信息如下:
<behavior name="WCFService.WCFServiceBehavior">
<serviceMetadata httpsGetEnabled="true" />
<serviceDebug includeExceptionDetailInFaults="false" />
<serviceCredentials>
<serviceCertificate storeName="My" x509FindType="FindBySubjectName" findValue="WCFServerPK" storeLocation="LocalMachine"/>
serviceCredentials>
behavior>
serviceBehaviors>
【4】客户端配置:
(1)引用元数据:
因为服务的元数据交换节点启用了Https协议,我们在客户端项目添加元数据地址https://computer:9001/mex查找服务信息的时候,会提示SSL证书信息,界面如下: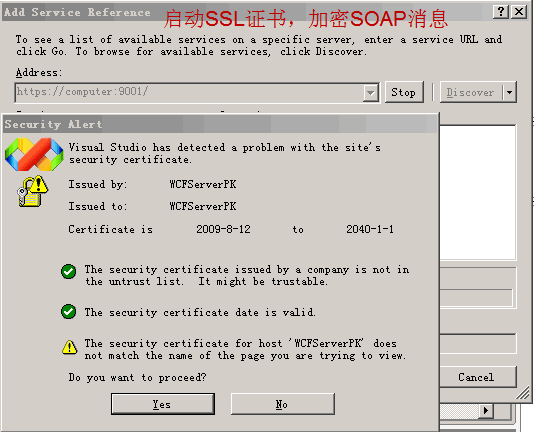
这个证明我们的服务端证书设置已经起作用,而且是可信的。现在我们点击Yes。继续就会添加完毕服务引用。过程和普通的添加服务元数据引用一样,会产生客户端相关代码文件。输入NameSpace,等待完成即可。
(2)测试代码:
等待代码生成结束,我们这里就直接生成客户端代理类的实例来调用服务进行测试。代码简单如下:
WCFClient.ClientProxy.WCFServiceClient wcfServiceProxyHttp = new WCFClient.ClientProxy.WCFServiceClient("WSHttpBinding_IWCFService");
//通过代理调用SayHello服务
string sName = "Frank Xu Lei Transport None WSHttpBinding";
string sResult = string.Empty;
Util.SetCertificatePolicy();//强制信任证书。重写验证服务端证书的方法。
sResult = wcfServiceProxyHttp.SayHello(sName);
Console.WriteLine("Returned Result is {0}", sResult);
(4)测试结果:
启动宿主程序,然后启动客户端程序,稍作等待,就会看到宿主打印的消息,正确调用成功,如图:
【5】总结
学习了本节Transport安全模式的无身份认证的模式以后,我们就会了解传输安全模式为什么必须使用证书了。而且为什么它只能保证点对点的消息安全。因为Transport安全模式需要使用证书来建立SSL传输层,证书用来实现数据的加密和安全性。
(1)这个None身份验证模式,有多种叫法,比如匿名客户端身份验证的传输安全。大家注意理解,都是指的是一个意思。不注意的话很容易和别的概念混淆,而理解为一种新的安全实现方式。
(2)此节示例,看着简单,只是几个步骤就可以完成,但是实际操作很容易出错,尤其是SSL证书如果不了解或者配置不当,整个程序在调试过程中会遇到很多问题。不过大家也要调整好心态,遇到的问题越多,基本学习的收获也就越大。
(3)最后给出参考代码下载:
/Files/frank_xl/1.1.WCFServiceSecurityDemoFrankXuLei_Transport_None_WSHttpBinding.rar
这里的绑定协议是WSHttpBinding,其它的BasicHttpsBinding等协议大家可以根据需要扩展。我这里就不给出实现了。
重要的是大家理解这个安全模式的原理和实现过程。无论学习还是实际运用都会有个参考。
谢谢。
来自 “ ITPUB博客 ” ,链接:https://blog.itpub.net/12639172/viewspace-612093/ ,如需转载,请注明出处,否则将追究法律责任。

